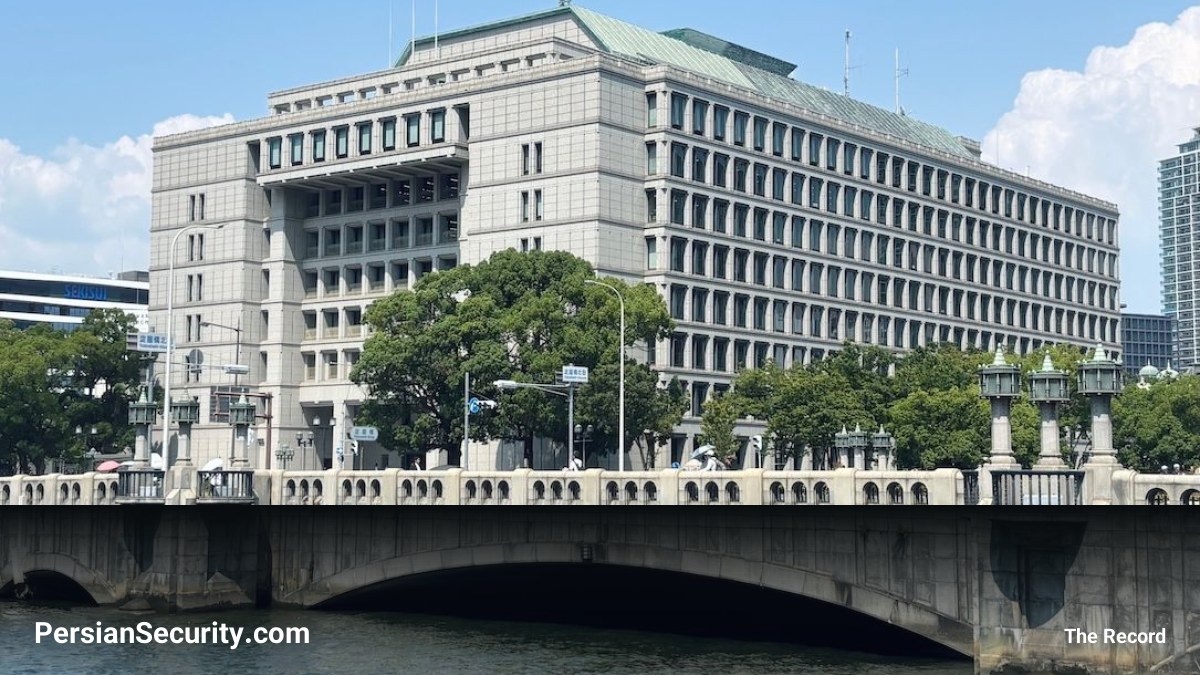
شهر اوساکا اخیراً اعلام کرد که در پی یک نشت داده (Data Breach) در یکی از ارائهدهندگان خدمات فناوری شخص ثالث، بیش از یک میلیون آدرس ایمیل مرتبط با پلتفرم خدمات اداری آنلاین این شهر افشا شده است.
جزئیات حمله و زنجیره تأمین
بر اساس گزارشهای منتشر شده، عاملان تهدید به سرویس توزیع ایمیل Arara دسترسی پیدا کردهاند. این سرویس توسط شرکت TKC Corporation برای مدیریت پلتفرم خدمات اداری شهر اوساکا مورد استفاده قرار میگرفت. در نتیجه این نفوذ، تمامی کاربرانی که بین ژوئیه ۲۰۲۶ تا ۳۱ اکتبر ایمیلی از این سیستم دریافت کردهاند، دچار افشای آدرس ایمیل شدهاند.
این حادثه تنها به شهر اوساکا محدود نمیشود؛ حمله به سرویس Arara اثرات زنجیرهای (Cascading Effect) بر دهها کسبوکار بزرگ و نهاد دولتی در ژاپن داشته است. گزارشها حاکی از آن است که در یک حمله در تاریخ ۲ نوامبر، حدود ۷۷ میلیون آدرس ایمیل از نزدیک به ۴۰۰ مشتری، از جمله غول بازیسازی Sega و شرکت TKC، لو رفته است. همچنین مشخص شده که مهاجمان از این سرویس برای ارسال میلیونها ایمیل مخرب در قالب جعل هویت (Impersonation) مؤسسات مالی و شرکتهای کارت اعتباری استفاده کردهاند.
موج گسترده حملات سایبری در ژاپن
ژاپن در ماههای اخیر با موجی از حملات علیه زیرساختهای حیاتی و شرکتهای بزرگ روبرو بوده است. سازمانهایی نظیر Japan Airlines، Sony Network Communications و شرکت Capcom همگی هدف این حملات قرار گرفتهاند. تحلیلها نشان میدهد که در سال جاری تاکنون، حدود ۳۸۰ میلیون رکورد از دادههای شخصی در ژاپن به سرقت رفته است که بخش بزرگی از این حجم در ماه اکتبر رخ داده است.
نقش هوش مصنوعی در شناسایی آسیبپذیریها
گزارشهای تیم واکنش به حوادث امنیت کامپیوتری (CERT) ژاپن نشان میدهد که مهاجمان برای افزایش کارایی، از ابزارهای هوش مصنوعی (AI) جهت اسکن سریعتر آسیبپذیریهای شناختهشده (Known Vulnerabilities) پیش از اجرای حملات استفاده میکنند. همچنین اشاره شده است که ابزارهایی مانند Claude و Artex توسط مجرمان سایبری برای شناسایی و اکسپلویت (Exploit) کردن باگها به کار گرفته شدهاند.
پاسخ استراتژیک دولت ژاپن
در واکنش به این وضعیت، دولت ژاپن بستهای از اقدامات اضطراری را معرفی کرده است که شامل موارد زیر است:
- تخصیص بودجه ۶۲ میلیون دلاری برای تقویت دفاع سایبری.
- افزایش بهرهگیری از AI در سیستمهای دفاعی و جمعآوری اطلاعات.
- توسعه قابلیتهای حملات سایبری تهاجمی (Offensive Cyberattacks).
- الزام شرکتها به گزارشدهی سریعتر حوادث سایبری به سازمانهای دولتی.
این تحلیل تأکید دارد که حجم بالای دادههای مسروقه در حال حاضر در وب تاریک (Dark Web) معامله میشود و میتواند برای تراکنشهای مالی متقلبانه یا ایجاد پایگاههای داده جامع از فعالیتهای اجتماعی-اقتصادی شهروندان ژاپنی مورد استفاده قرار گیرد.