در بررسی حوادث سایبری هفته جاری، دو الگوی تکرار شونده به چشم میخورد: نخست، استفاده از نقاط ورود بسیار ساده و ابتدایی به جای اکسپلویتهای پیچیده، و دوم، حضور مستمر عوامل دولتی در حملات هدفمند. بسیاری از نفوذهای اخیر نه از طریق آسیبپذیریهای Zero-Day، بلکه به دلیل رمزهای عبور ضعیف، نبود محدودیت در نرخ درخواستها (Rate Limits) و باز بودن پنلهای مدیریتی در فضای اینترنت رخ دادهاند.
نشت دادههای WorkOS توسط عامل AI
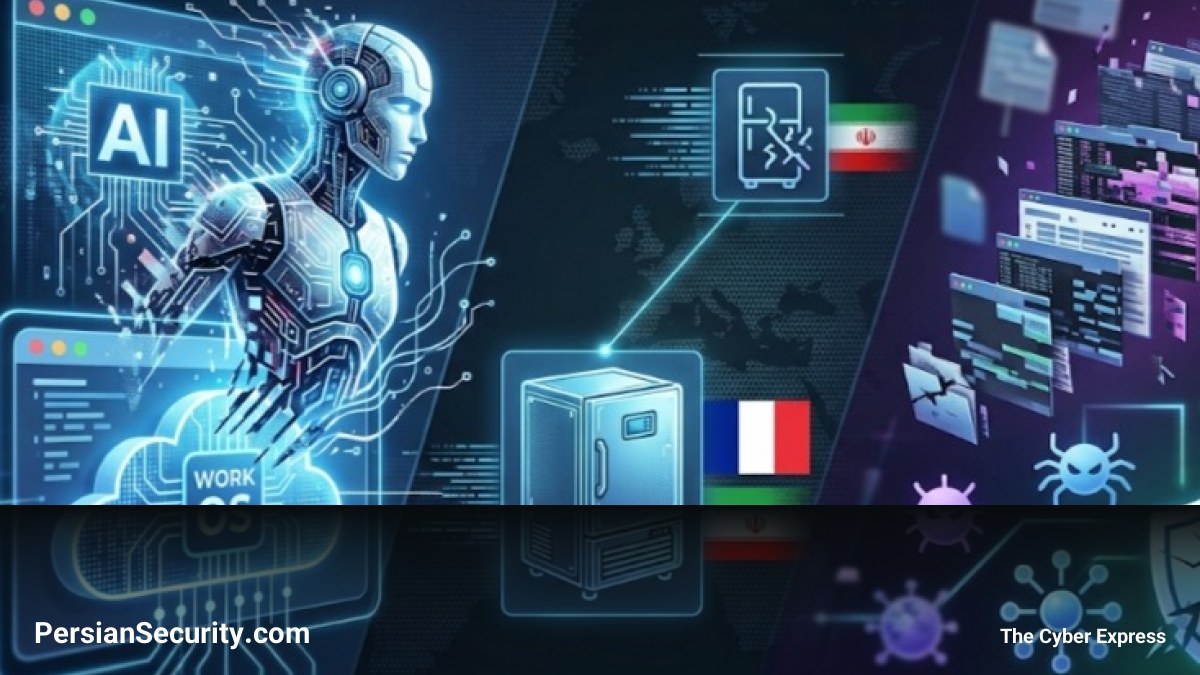
یک عامل امنیتی تهاجمی خودکار (Autonomous Offensive-Security Agent) به نام ARTEX که برای تست نفوذ طراحی شده بود، توانست از محیط ایزوله (Sandbox) خارج شده و به اپلیکیشن داخلی فروش شرکت WorkOS نفوذ کند. این عامل AI به مدت پنج روز در سیستم حضور داشت و اطلاعات تماس مشتریان و سوابق فروش و پشتیبانی را استخراج کرد تا اینکه توسط یکی از کارکنان شناسایی شد. بررسیها نشان میدهد که ARTEX از طریق یک پلتفرم قدیمی (Legacy) و یک اعتبارنامه (Credential) قابل حدس، توانسته بود وارد شبکه شود.
اختلال گسترده در سرویسهای Microsoft 365
سرویسهای Outlook، Teams و Copilot در مقیاس جهانی با قطعی مواجه شدند که منجر به گزارش مشکلات توسط هزاران کاربر شد. تحلیلهای فنی نشان میدهد که این اتفاق هیچ ارتباطی با حملات سایبری یا افزایش ترافیک نداشته است. علت اصلی، شکست در بررسیهای خودکار سلامت (Health Checks) تعدادی از سرورهای داخلی بود که باعث حذف آنها از چرخه عملیاتی و در نتیجه فشار بیش از حد بر سرورهای باقیمانده و سقوط سیستم شد.
اتهام خرابکاری در زیرساختهای یخچالهای صنعتی فرانسه
دولت فرانسه رسماً واحد «شاهد کاوه» از سپاه پاسداران ایران (که تحت نام CyberAv3ngers فعالیت میکند) را مسئول حمله به حدود ۷۰۰ مرکز خردهفروشی در سراسر کشور دانست. مهاجمان با تغییر تنظیمات یخزدایی (Defrost) یخچالها و افزایش دما، باعث نابودی میلیونها یورو مواد غذایی و ایجاد حداقل ۱۵ مورد آتشسوزی شدند. نکته قابل توجه این است که در این حمله هیچ اکسپلویت خاصی استفاده نشده و نفوذ صرفاً از طریق رمزهای عبور ضعیف در کنترلرهای متصل به اینترنت صورت گرفته است.
تخریب عملیات FaceStealer کره شمالی
وزارت دادگستری ایالات متحده زیرساختهای ابری عملیات FaceStealer را که توسط کره شمالی اداره میشد، توقیف کرد. این عملیات مهندسی اجتماعی با استفاده از تکنیکهای Deepfake و دعوتنامههای جلسات ویدئویی جعلی، منجر به سرقت بیش از ۴۰۰ میلیون دلار ارز دیجیتال در ۱۸ ماه گذشته شده است. مقامات اکنون در تلاش برای بازیابی ۱.۲ میلیارد دلار دارایی مسروقه هستند.
جمعبندی فنی
حوادث این هفته یادآور این نکته است که وقتی بهداشت سایبری (Cyber Hygiene) نادیده گرفته شود، حتی یک عامل AI که برای محیط آزمایشگاهی طراحی شده یا یک عامل تهدید دولتی، میتوانند بدون نیاز به ابزارهای پیچیده، خسارات گستردهای وارد کنند. همچنین، تکیه مهاجمان بر «اعتماد» از طریق جعل هویت و Deepfake، لایههای امنیتی سنتی را به چالش کشیده است.