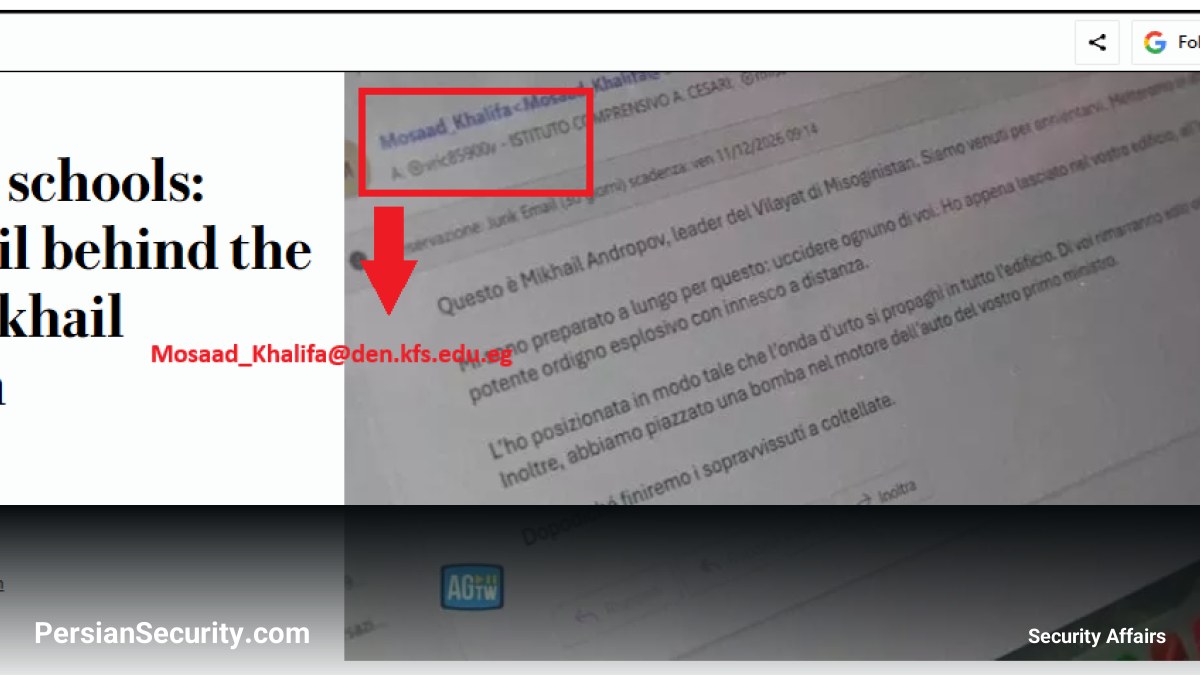
تحلیلهای اخیر نشان میدهد که دو آدرس ایمیل دانشگاهی مرتبط با تهدیدات بمبگذاری در مدارس ایتالیا و سایر نقاط اروپا، پیشتر در مجموعههای دادههای سرقتی (Stolen Data) شناسایی شده بودند. در تاریخ ۱۱ نوامبر، هزاران مدرسه در اروپا، از جمله حدود ۶۰۰۰ مدرسه در ایتالیا، ایمیلهایی حاوی تهدید به بمبگذاری دریافت کردند که منجر به تخلیه برخی مراکز و ایجاد هرجومرج گسترده شد.
ارتباط با بدافزارهای سرقت اطلاعات
بررسیها نشان میدهد که اعتبارنامههای (Credentials) مورد استفاده در این حملات، از طریق بدافزارهای Infostealer به دست آمدهاند. یکی از آدرسهای ایمیل متعلق به یک دانشگاه مصری است که در اکتبر ۲۰۲۱ در رکوردهای بدافزار Vidar شناسایی شده بود. این رکورد شامل ۱۱۲ اعتبارنامه ذخیره شده بود که ۲۰ مورد از آنها مربوط به ایمیل دانشگاهی و دو مورد مربوط به صفحات ورود Microsoft بود.
آدرس دوم متعلق به یک دانشگاه تایوانی است که در مجموعه دادههای تجمیعی AlienTXTBASE یافت شد. این دادهها نشان میدهند که حساب مذکور پیش از ارسال تهدیدات، مورد نفوذ قرار گرفته بود و در نهایت توسط دانشگاه مربوطه به دلیل ارسال حجم بالای ایمیل تعلیق شد.
خطرات بازاستفاده از رمز عبور و توکنها
این تحلیل بر یک نکته کلیدی تأکید دارد: بازاستفاده از رمز عبور (Password Reuse). در بسیاری از موارد، یک سرایت (Infection) واحد در دستگاه کاربر میتواند منجر به افشای چندین حساب مختلف شود، زیرا کاربران رمزهای مشابهی را برای سرویسهای مختلف به کار میبرند. همچنین، سرقت توکنهای نشست (Session Tokens) میتواند منجر به دور زدن مکانیزمهای احراز هویت چندعاملی (MFA) شود، هرچند در این مورد خاص شواهدی از سرقت توکن یافت نشد.
راهکارهای پیشگیرانه و مدیریتی
برای جلوگیری از سوءاستفاده از حسابهای لو رفته، استفاده از ابزارهایی مانند Microsoft Entra ID Protection توصیه میشود. این سیستم میتواند اعتبارنامههای نشتیافته را با هشهای رمز عبور در سازمان مقایسه کرده و بر اساس سطح ریسک، سیاستهای امنیتی را اعمال کند. با این حال، این قابلیت نیازمند لایسنسهای Entra ID P2 یا Entra Suite و پیکربندی صحیح است.
- مدیریت حسابها: مسدود کردن حسابهای مشکوک، بازنشانی رمز عبور از طریق فرآیندهای مورد اعتماد و ابطال تمام نشستهای فعال (Active Sessions).
- پاکسازی دستگاهها: بررسی و پاکسازی دستگاههای آلوده برای جلوگیری از سرقت مجدد رمزهای عبور جدید توسط بدافزار.
- احراز هویت مقاوم: پیادهسازی روشهای احراز هویت مقاوم در برابر فیشینگ (Phishing-resistant authentication).
- مانیتورینگ: نظارت بر فعالیتهای ورود و حجم ایمیلهای ارسالی؛ افزایش ناگهانی ایمیلهای خروجی باید به عنوان یک هشدار امنیتی (Security Alert) تلقی شود.