اگر مرورگر شما پاپآپهای (Pop-ups) غیرمنتظره نشان میدهد، جستجوهای شما را به سایتهای دیگر هدایت (Redirect) میکند یا افزونههایی (Extensions) را بارگذاری میکند که هرگز نصب نکردهاید، احتمالاً با بدافزارهای مرورگر روبرو هستید. پاکسازی این تهدیدات معمولاً بدون نیاز به نصب مجدد سیستمعامل امکانپذیر است، اما چالش اصلی، اطمینان از حذف کامل اثرات بدافزار و جلوگیری از سوءاستفاده از دادههای سرقت شده است.
انواع بدافزارهای هدفمند مرورگر
بدافزارهای مرورگر یک نوع مشخص از ویروس نیستند، بلکه خانوادهای از تهدیدات هستند که با اهداف مختلف عمل میکنند:
- هایجرها (Browser Hijackers): این بدافزارها صفحه اصلی (Homepage)، موتور جستجوی پیشفرض و صفحه تب جدید را تغییر میدهند تا ترافیک جستجوی شما را از طریق سایتهای تبلیغاتی یا جمعآوری داده عبور دهند.
- ادورها (Adware): این بدافزارها تبلیغات، پاپآپها و لینکهای اسپانسر شده را به صفحات وب تزریق میکنند.
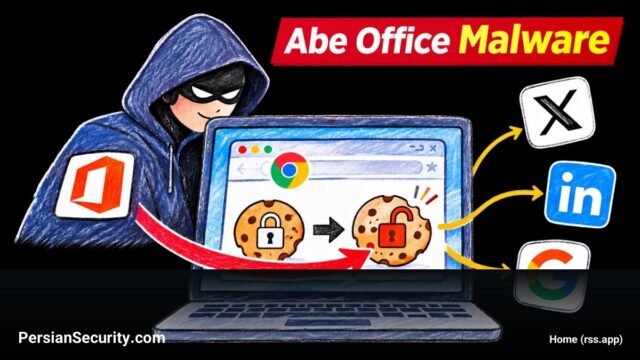
- اینفواستیلرها (Infostealers): خطرناکترین نوع هستند که رمزهای عبور ذخیره شده، دادههای تکمیل خودکار (Autofill)، کوکیها (Cookies) و توکنهای نشست (Session Tokens) را سرقت کرده و برای مهاجم ارسال میکنند.
- افزونههای مخرب (Malicious Extensions): افزونههایی که ظاهر ابزارهای مفید (مانند مسدودکننده تبلیغات) را دارند اما در پسزمینه فعالیتهای جاسوسی انجام میدهند.
- اسپم اعلانها (Notification Spam): سوءاستفاده از مجوزهای مرورگر برای ارسال پیامهای کلاهبرداری مستقیماً به دسکتاپ کاربر.
نشانههای آلودگی مرورگر
وجود یک علامت به تنهایی همیشه به معنای آلودگی نیست، اما ترکیب چند مورد زیر نشاندهنده تهدید جدی است:
- ظهور پاپآپهای هشدار بدافزار (که اغلب خودشان کلاهبرداری هستند).
- تغییر خودکار موتور جستجو (مثلاً جستجو در گوگل اما هدایت شدن به سایتهای ناشناس).
- پیام “Managed by your organization” در یک سیستم شخصی که تحت مدیریت سازمان نیست.
- کاهش شدید سرعت عملکرد مرورگر و مصرف بالای CPU.
مراحل گامبهگام پاکسازی
برای رفع مشکل، مراحل زیر را به ترتیب دنبال کنید:
- حذف افزونههای مشکوک: به مسیر
chrome://extensionsبروید و هر افزونهای که نمیشناسید یا به آن نیاز ندارید را حذف کنید. - بازنشانی مجوزها و اعلانها: در تنظیمات بخش Privacy and security، دسترسی سایتها به اعلانها (Notifications) و پاپآپها را بررسی و موارد مشکوک را مسدود کنید.
- بازنشانی تنظیمات (Reset Settings): از بخش تنظیمات، گزینه Restore settings to their original defaults را انتخاب کنید. این کار افزونهها و تنظیمات جستجو را بازنشانی میکند اما بوکمارکها و رمزهای عبور را حذف نمیکند.
- اسکن کامل سیستم: از آنجایی که بسیاری از بدافزارها خارج از مرورگر فعالیت میکنند، حتماً یک اسکن کامل (Full Scan) با Microsoft Defender یا یک آنتیویروس معتبر انجام دهید.
- پاکسازی دادههای مرورگر: کش (Cache) و کوکیها (Cookies) را برای بازه زمانی All time پاک کنید تا نشستهای (Sessions) احتمالی مهاجم خاتمه یابد.
اقدامات ضروری پس از پاکسازی
پاک کردن بدافزار به معنای بازگشت امنیت دادهها نیست. اگر با یک اینفواستیلر (Infostealer) روبرو بودهاید، اقدامات زیر حیاتی است:
- تغییر رمز عبور: از یک دستگاه امن، رمز عبور ایمیل اصلی، حسابهای بانکی و شبکههای اجتماعی خود را تغییر دهید.
- خروج از نشستها: در تنظیمات حساب گوگل خود، از تمام دستگاههای مشکوک خارج شوید (Sign out from all devices).
- فعالسازی 2FA: حتماً احراز هویت دو مرحلهای (Two-Factor Authentication) را برای تمامی حسابهای حساس فعال کنید.
- استفاده از مدیریت رمز عبور: توصیه میشود به جای ذخیره رمزها در مرورگر، از ابزارهای اختصاصی Password Manager استفاده کنید.