
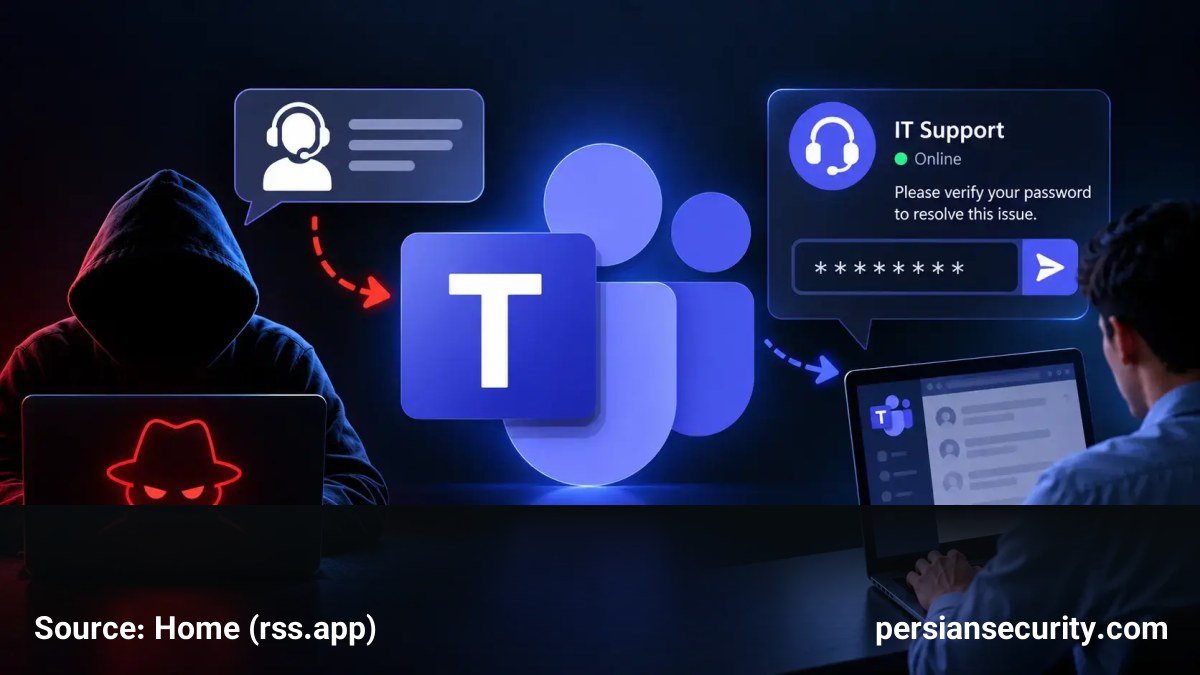
مهاجمان سایبری بهطور فزایندهای از قابلیت چت خارجی (External Chat) در پلتفرم Microsoft Teams برای جعل هویت واحدهای پشتیبانی IT شرکتها استفاده میکنند. هدف از این حملات، فریب کارکنان برای نصب بدافزار، اعطای دسترسی از راه دور (Remote Access) و در نهایت سرقت اعتبارنامههای (Credentials) ویندوز است.
مکانیزم حمله و مهندسی اجتماعی
این حملات بر روی یک نقطه ضعف روانشناختی متمرکز هستند: کاربران معمولاً نسبت به ایمیلهای مشکوک حساس هستند، اما سطح اعتماد بالاتری به پلتفرمهای همکاری مانند Teams دارند. مهاجمان با ایجاد Tenantهای مجزا در Microsoft 365 و انتخاب نامهای نمایشی مانند “IT Service Desk” یا “Help Desk”، گفتگوهایی متقاعدکننده را با کاربران هدف آغاز میکنند.
در این سناریو، مهاجمان از طریق دسترسیهای خارجی، پیامهایی را ارسال میکنند که در نگاه اول معتبر به نظر میرسند؛ بهویژه زمانی که از آدرسهای ایمیل با پسوند .onmicrosoft.com و تصاویر پروفایل حرفهای استفاده میکنند.
تحلیل فنی بدافزار SynkLoader و PhishLocker
در برخی از این کمپینها، کاربران به نصب یک ابزار امنیتی جعلی به نام “PowershellCleaner” ترغیب میشوند که روی Azure Blob Storage میزبانی شده است. به دلیل قرار داشتن فایل روی زیرساختهای رسمی مایکروسافت، این فایل برای سیستمهای امنیتی معتبر به نظر میرسد.
- SynkLoader: این بدافزار از یک لودر چندزبانه (شامل Python، PowerShell، C# و C++) استفاده میکند تا ردپای خود را روی دیسک به حداقل رسانده و از سیستمهای Endpoint Detection and Response (EDR)evasion عبور کند.
- PhishLocker: یکی از ماژارهای خطرناک این بدافزار است که یک صفحه Lock Screen جعلی و تمامصفحه را نمایش میدهد. این ماژول با استفاده از تصویر پسزمینه واقعی دستگاه کاربر، محیطی متقاعدکننده ایجاد کرده و پس از وارد کردن رمز عبور توسط کاربر، آن را به صورت Plaintext سرقت میکند.
علاوه بر سرقت رمز عبور، SynkLoader دارای قابلیت Reverse-Proxy است که به مهاجم اجازه میدهد ترافیک خود را از طریق دستگاه قربانی هدایت کرده و به سرویسهای داخلی شبکه دسترسی یابد، در حالی که ارتباطات از یک دستگاه مورد اعتماد در شبکه سازمان ارسال شده به نظر میرسند.
استفاده از ابزارهای مدیریت از راه دور
برخی حملات به جای بدافزار، بر روی ابزارهای قانونی متمرکز هستند. مهاجمان با استفاده از Quick Assist، کاربران را متقاعد میکنند تا کنترل دستگاه خود را به آنها بسپارند. در این موارد، مهاجمان پس از کسب دسترسی، عملیات Reconnaissance و Lateral Movement را انجام داده و با استفاده از ابزارهایی مانند Rclone، دادههای حساس را استخراج میکنند.
راهکارهای پیشگیرانه و مقابله
برای کاهش سطح حمله (Attack Surface)، سازمانها باید اقدامات زیر را اجرا کنند:
- تغییر تنظیمات پیشفرض Teams از “Allow all external domains” به یک Allow-list از شرکای تجاری و تامینکنندگان شناخته شده.
- جلوگیری از شروع چت توسط حسابهای مدیریتنشده (Unmanaged Accounts) و فعالسازی Block Lists.
- آموزش کارکنان برای مشکوک دانستن پیامهای ناخواسته، حتی در صورت ادعای تعلق به واحد IT.
در صورت اجرای یک نصبکننده مشکوک، توصیه میشود دستگاه بلافاصله ایزوله شده، اعتبارنامهها از سیستمی مجزا ریست شوند، تمامی Sessionها و Tokenها ابطال گردند و در نهایت، سیستم به جای پاکسازی جزئی، بهطور کامل Reimage شود.


