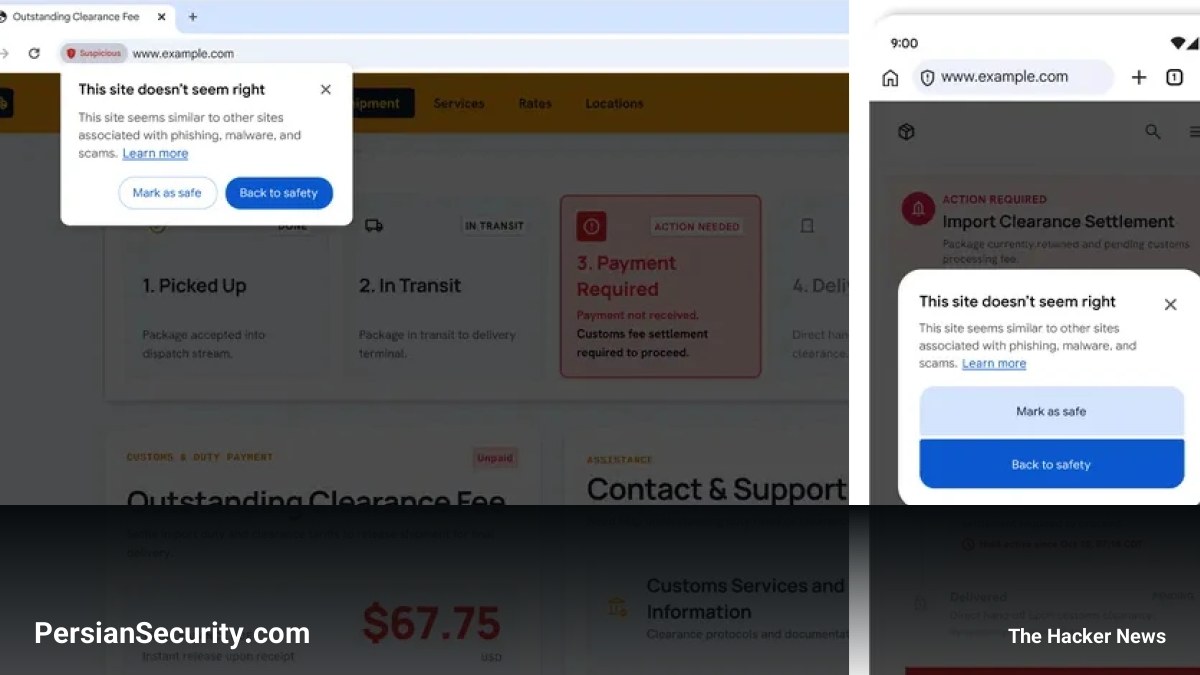
گوگل اعلام کرد که در حال پیادهسازی لایههای حفاظتی جدید در مرورگر کروم (Chrome) است تا کاربران فعال در حالت Enhanced Protection را در برابر حملات ClickFix ایمن کند.
حمله ClickFix یک تکنیک مهندسی اجتماعی (Social Engineering) رایج است که در آن عاملهای تهدید (Threat Actors) کاربران را فریب میدهند تا کدهای مخرب را مستقیماً در سیستمعامل خود کپی و پیست کنند. این روش باعث دور زدن کنترلهای امنیتی سنتی مرورگر میشود.
مکانیسم حمله ClickFix
در این نوع حملات، کاربران ناآگاه که وارد سایتهای آلوده یا تبلیغات مخرب میشوند، به صفحات فیشینگ هدایت میگردند. این صفحات با نمایش خطاهای جعلی (مانند تاییدیه کاذب Cloudflare یا Google reCAPTCHA)، کاربر را ترغیب میکنند تا دستوری را در پنجره Run ویندوز یا Terminal مک کپی و اجرا کند.
به محض فشردن کلید Enter، یک زنجیره سرایت (Infection Chain) چند مرحلهای آغاز میشود که منجر به استقرار بدافزارهایی مانند بدافزارهای سرقت اطلاعات (Information Stealers) یا تروجانهای دسترسی از راه دور (RATs) میگردد. مهاجمان برای فرار از شناسایی، اغلب از ابزارهای Living-off-the-land (LotL) مانند PowerShell یا cmd.exe برای دانلود مراحل بعدی حمله استفاده میکنند.
راهکار دفاعی گوگل
گوگل با شناسایی دستورات مشکوک در کلیپبورد (Clipboard)، از اجرای آنها جلوگیری میکند. اگر کاربر سعی کند اسکریپتهای مربوط به ClickFix را کپی کند، محتوای کلیپبورد بررسی شده و در صورت تشخیص خطر، کروم هشدار امنیتی نمایش میدهد. همچنین گوگل مدلهای جدیدی را برای تحلیل محتوای صفحات و شناسایی سایتهای کلاهبرداری (Scam) معرفی کرده است.
در بخش دیگری از اخبار امنیتی، اپل نیز با معرفی قابلیتهای جدید در Safari و WebKit، اقدام به مسدود کردن فرآیند Identity Resolution کرده است. این قابلیت به شرکتهای ثالث اجازه میداد تا با استفاده از آدرس ایمیل کاربران، شناسههای ردیابی دائمی ایجاد کنند. اپل اکنون با مسدود کردن دسترسی شبکه به زیرساختهای ردیابی در سطح دامنه، از این نوع ردیابی فرامرزی جلوگیری میکند.