محققان ژاپنی اعلام کردهاند که یک کامپیوتر مخفی شده در پشت یخچال یک اتاق هتل در شهر کوبه، برای ارسال حدود ۴۸۰,۰۰۰ ایمیل فیشینگ (Phishing) مورد استفاده قرار گرفته است. در پی این تحقیقات، یک زوج چینی به اتهام مدیریت این کمپین و همچنین انجام خریدهای غیرقانونی با استفاده از اطلاعات کارتهای اعتباری دیگران، بازداشت شدهاند.
جزئیات عملیات فیشینگ
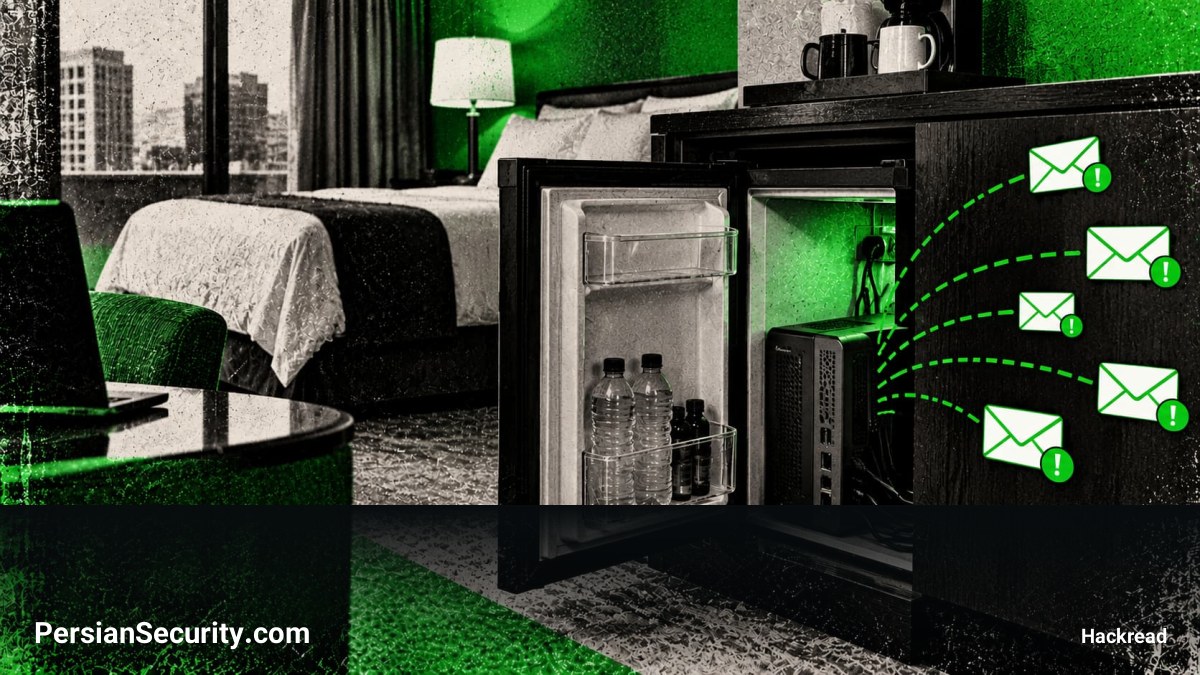
طبق گزارشهای رسمی، متهمان با جعل هویت مهمان، وارد هتل شده و یک دستگاه کامپیوتر کوچک را پشت یخچال اتاق پنهان کرده و آن را به شبکه وای-فای (Wi-Fi) هتل متصل کردند. این طرح زمانی فاش شد که یکی از دریافتکنندگان ایمیلهای فیشینگ، با مشاهده آدرس IP هتل در اطلاعات پیام، با مدیریت هتل تماس گرفت. کارکنان هتل پس از یافتن دستگاه، موضوع را به پلیس گزارش دادند.
در کامپیوتر ضبط شده، حدود ۲.۴ میلیون آدرس ایمیل و سوابق ارسال ۴۸۰,۰۰۰ پیام یافت شد. این پیامها با جعل هویت شرکتهای کارت اعتباری، کاربران را به وبسایتهای جعلی هدایت میکردند تا اطلاعات حساس آنها را سرقت کنند. بررسیها نشان میدهد که این دستگاه از راه دور (Remote) کنترل میشده است.
روش جدید برای فرار از ردیابی
این مورد با حملات سنتی که در آن مهاجمان سعی در هک کردن گیتویهای (Gateways) وای-فای هتل دارند، متفاوت است. در این سناریو، مهاجم به جای نفوذ به سیستمهای شبکه، از طریق دسترسی فیزیکی، یک گره (Node) جدید به شبکه اضافه کرده است.
دکتر الکساندر یامپولسکی، از متخصصان امنیت، خاطرنشان کرد که استفاده از زیرساختهای اینترنتی کسبوکارهای معتبر، ردیابی عاملان تهدید را دشوار میکند. از آنجایی که فعالیتهای مخرب از طریق IP یک کسبوکار قانونی انجام میشود، ابزارهای امنیتی و تیمهای پاسخ به حوادث ممکن است در ابتدا به جای مهاجم، هتل را هدف قرار دهند.