رمزنگاری همواره با یک نقطه ضعف اساسی روبرو بوده است: برای انجام محاسبات، دادهها باید رمزگشایی شوند. این یعنی هر کسی که کنترل ماشین، هایپروایزر (Hypervisor) یا دسترسی Root را در اختیار داشته باشد، میتواند دادهها را مشاهده کند. محاسبات محرمانه (Confidential Computing) این شکاف را با استفاده از محیطهای اجرای مورد اعتماد (TEEs) که توسط سختافزار اعمال میشوند، پر میکند. این فناوری تضمین میکند که دادهها حتی در حین پردازش نیز رمزنگاری شده باقی بمانند و از طریق فرآیند تایید هویت (Attestation) قابل اثبات باشند.
در سال ۲۰۲۶، ظهور هوش مصنوعی (AI) باعث شد این فناوری از یک حوزه تخصصی به یک نیاز اصلی در سازمانها تبدیل شود. شرکتها اکنون به دنبال آموزش و تنظیم دقیق (Fine-tuning) مدلهای هوش مصنوعی روی دادههای حساس در محیطهای ایزوله (Enclaves) هستند، بهطوری که نه ارائهدهنده ابر و نه خودِ سازنده مدل، قادر به مشاهده دادههای خام نباشند.
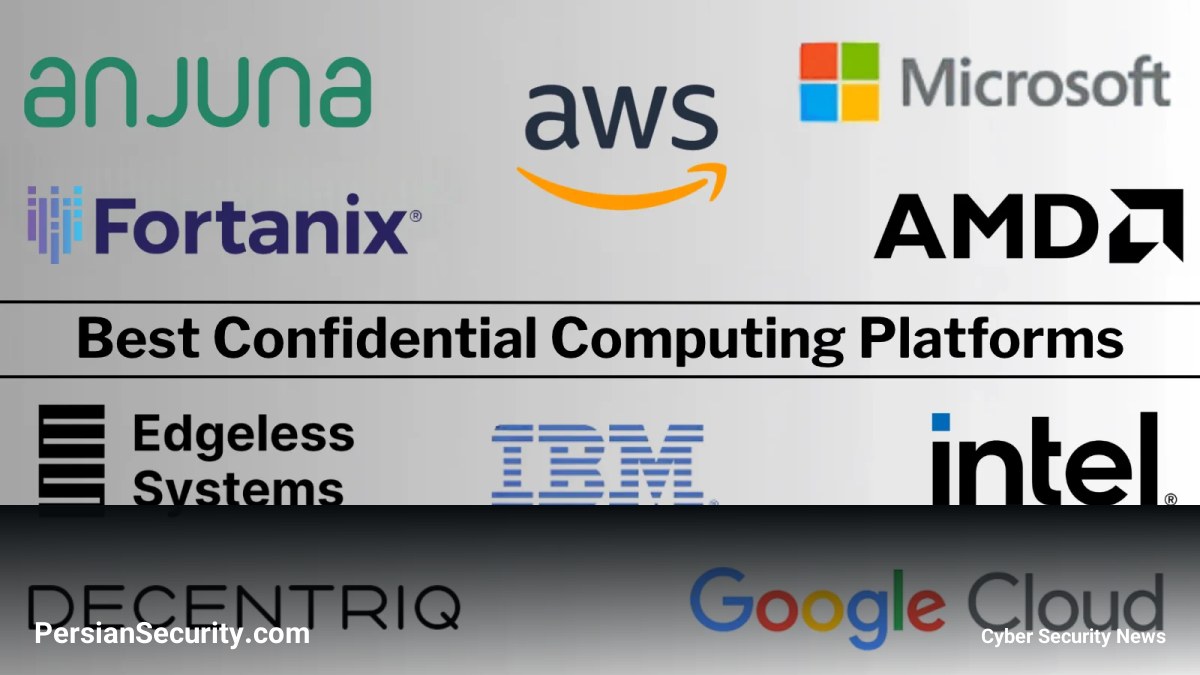
تحلیل و رتبهبندی پلتفرمهای پیشرو
در این رتبهبندی، دو غول سختافزاری یعنی Intel و AMD به عنوان زیرساختهای سیلیکونی (Silicon Foundations) شناخته شدهاند که سایر پلتفرمها بر پایه آنها بنا شدهاند.
- ۱. Microsoft Azure (بهترین سبد محصولات): آژور با ارائه طیف گستردهای از خدمات، از ماشینهای مجازی محرمانه (Confidential VMs) گرفته تا پردازشهای گرافیکی (GPU) برای هوش مصنوعی، پیشتاز است. این پلتفرم اجازه میدهد تمام الگوهای محاسباتی از جمله Lift-and-shift و مدلهای مبتنی بر AI به صورت همزمان پوشش داده شوند.
- ۲. AWS Nitro Enclaves (بهترین مدل ایزولاسیون عملیاتی): معماری Nitro شرکت آمازون، ایزولاسیون بسیار تمیزی را از طریق جداسازی محیطهای اجرا از نمونههای EC2 فراهم میکند که برای پردازش دادههای حساس پرداخت و سلامت بسیار مناسب است.
- ۳. Google Cloud (سادهترین تجربه کاربری): گوگل با رویکرد “تیک زدن گزینه محرمانگی”، فرآیند پذیرش این فناوری را بسیار ساده کرده است. سرویس Confidential Space نیز امکان همکاری چندجانبه بین سازمانها را بدون افشای دادههای خام فراهم میکند.
- ۴. Intel (SGX/TDX): این شرکت به عنوان لایه سختافزاری، دقیقترین محیطهای ایزوله (Enclaves) را در سطح اپلیکیشن (SGX) و سطح ماشین مجازی (TDX) ارائه میدهد.
- ۵. AMD (SEV-SNP): رویکرد AMD بر پایه رمزنگاری کامل حافظه ماشین مجازی است که مهاجرت از زیرساختهای سنتی به محیطهای محرمانه را بدون نیاز به تغییر در کد اپلیکیشن (Zero-rebuild) ممکن میسازد.
- ۶. Fortanix: بهترین پلتفرم برای مدیریت اپلیکیشنها در محیطهای TEE که ابزارهای لازم برای تبدیل اپلیکیشنهای موجود به حالت محرمانه را فراهم میکند.
- ۷. Anjuna: تمرکز این شرکت بر ایجاد یک لایه Runtime است که اجازه میدهد اپلیکیشنهای بدون تغییر را در محیطهای ایزوله اجرا کرد.
- ۸. Edgeless Systems: پیشرو در ارائه Kubernetes محرمانه و متنباز (Open-source) برای تیمهای پلتفرم که به دنبال شفافیت کامل هستند.
- ۹. IBM: بهترین گزینه برای صنایع تحت نظارت (Regulated Industries) مانند بانکداری، که بر پایه سختافزار LinuxONE و مدل مدیریت کلید توسط خود مشتری (KYOK) عمل میکند.
- ۱۰. Decentriq: متخصص در ایجاد اتاقهای داده پاک (Data Clean Rooms) برای همکاری امن بین سازمانها جهت تحلیلهای مشترک و هوش مصنوعی.
توصیه استراتژیک برای مدیران امنیت
انتخاب پلتفرم نباید صرفاً بر اساس ویژگیها باشد، بلکه باید بر اساس مدل تهدید (Threat Model) انجام شود. اگر هدف شما حذف دسترسی اپراتورهای ابر است، باید به دنبال پلتفرمهایی باشید که Attestation سختافزاری قوی ارائه میدهند. در حوزه هوش مصنوعی، حتماً پیش از هرگونه تعهد، از در دسترس بودن ظرفیت GPU در محیطهای محرمانه (Confidential GPU) در منطقه جغرافیایی خود اطمینان حاصل کنید. به یاد داشته باشید که یک TEE بدون فرآیند Attestation معتبر، تنها یک نمایش امنیتی است و نه یک تضمین واقعی.