
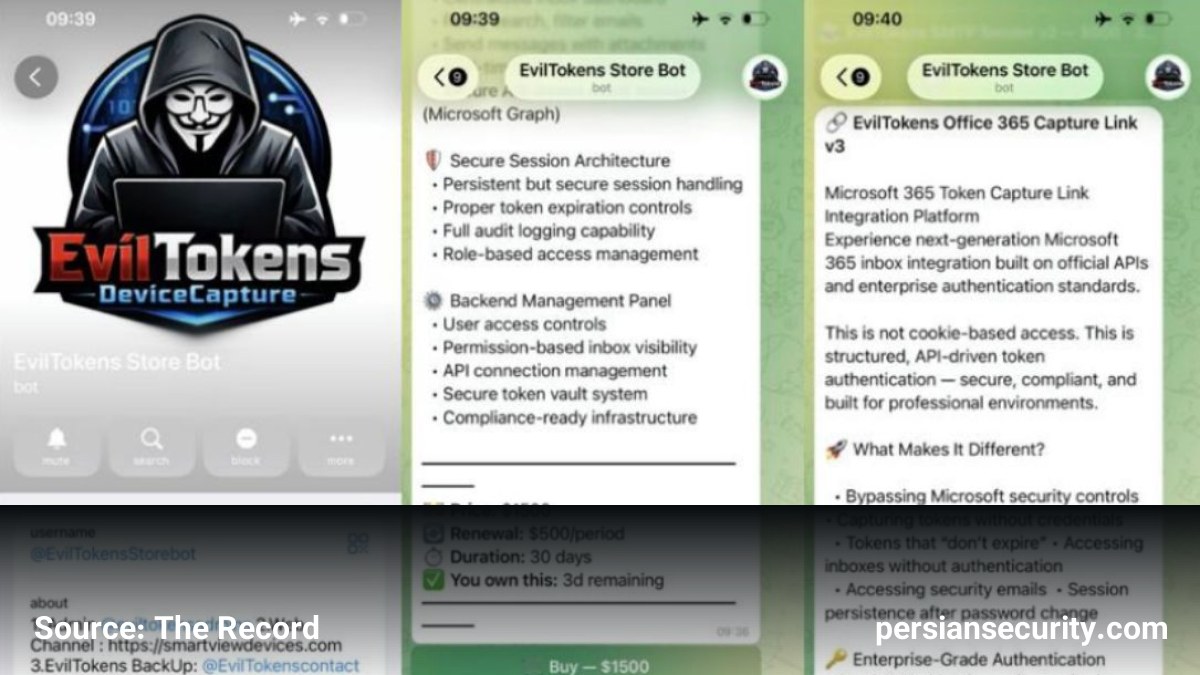
شرکت مایکروسافت در یک عملیات گسترده با همکاری پلیس بریتانیا و نهادهای امنیتی، پلتفرم EvilTokens را که یک سرویس مبتنی بر هوش مصنوعی (AI) برای مجرمان سایبری بود، متوقف کرد. این عملیات منجر به بازداشت دو نفر در بریتانیا شد که متهم به مدیریت این سرویس هستند.
عملکرد EvilTokens: فراتر از تولید متن
پلتفرم EvilTokens برخلاف ابزارهای ساده AI که تنها برای نوشتن ایمیلهای فیشینگ استفاده میشوند، یک سیستم جامع برای اتوماسیون گردش کار (Workflow) مهاجمان بود. این سرویس با دریافت هزینه ورودی ۱۵۰۰ دلاری و اشتراک ماهانه ۵۰۰ دلاری در تلگرام عرضه میشد و قابلیتهای زیر را ارائه میداد:
- تحلیل خودکار اینباکس: بررسی سریع هزاران ایمیل برای شناسایی روابط مورد اعتماد، مجوزهای پرداخت و نقشهای کلیدی در سازمان.
- نقشه راه کلاهبرداری: پیشنهاد استراتژیهای بهینه برای تخلیه مالی قربانی بر اساس تحلیل گفتگوهای مالی.
- شبیهسازی هوشمند: پیشنویس پیامهایی که دقیقاً لحن و محتوای مخاطب مورد اعتماد را تقلید میکرد تا احتمال موفقیت در کلاهبرداری افزایش یابد.
تکنیک Device Code Phishing و دسترسی پایدار
یکی از خطرناکترین ویژگیهای این پلتفرم، استفاده از متد Device Code Phishing بود. در این روش، مهاجم از شکافهای امنیتی در دستگاههایی که از روشهای استاندارد Sign-in پشتیبانی نمیکنند (مانند Smart TV یا پرینترها) استفاده میکند. قربانی با وارد کردن یک کد در مرورگر، بدون اینکه رمز عبور خود را فاش کند، به طور ناخواسته یک Session فعال برای مهاجم ایجاد میکند که حتی با تغییر رمز عبور نیز ممکن است بسته نشود.
ابعاد عملیات و تاثیرات جهانی
طبق گزارش واحد جرایم دیجیتال مایکروسافت (DCU)، این پلتفرم از فوریه ۲۰۲۶ فعال شده و منجر بهe Compromise شدن بیش از ۱۲,۰۰۰ اینباکس در ۱۰,۰۰۰ سازمان در کشورهای آمریکا، کانادا، بریتانیا، استرالیا، هند و فرانسه شده است. در جریان این عملیات، ۵۰ وبسایت توقیف و ۱۵۰ دامنه مرتبط با زیرساخت این سرویس غیرفعال شدند.
تحلیل فنی: ظهور Vibe Coding در دنیای سیاه
محققان دریافتند که EvilTokens تا حد زیادی به صورت Vibe Coded ساخته شده است؛ اصطلاحی برای توصیف پلتفرمهایی که عمدتاً با کمک مدلهای زبانی بزرگ (LLM) توسعه یافتهاند. این پلتفرم دارای داشبوردهای مدیریتی و سیستم پشتیبانی مشتری بود که نشاندهنده تبدیل شدن جرایم سایبری به یک مدل تجاری سازمانیافته (Cybercrime-as-a-Service) است.


