
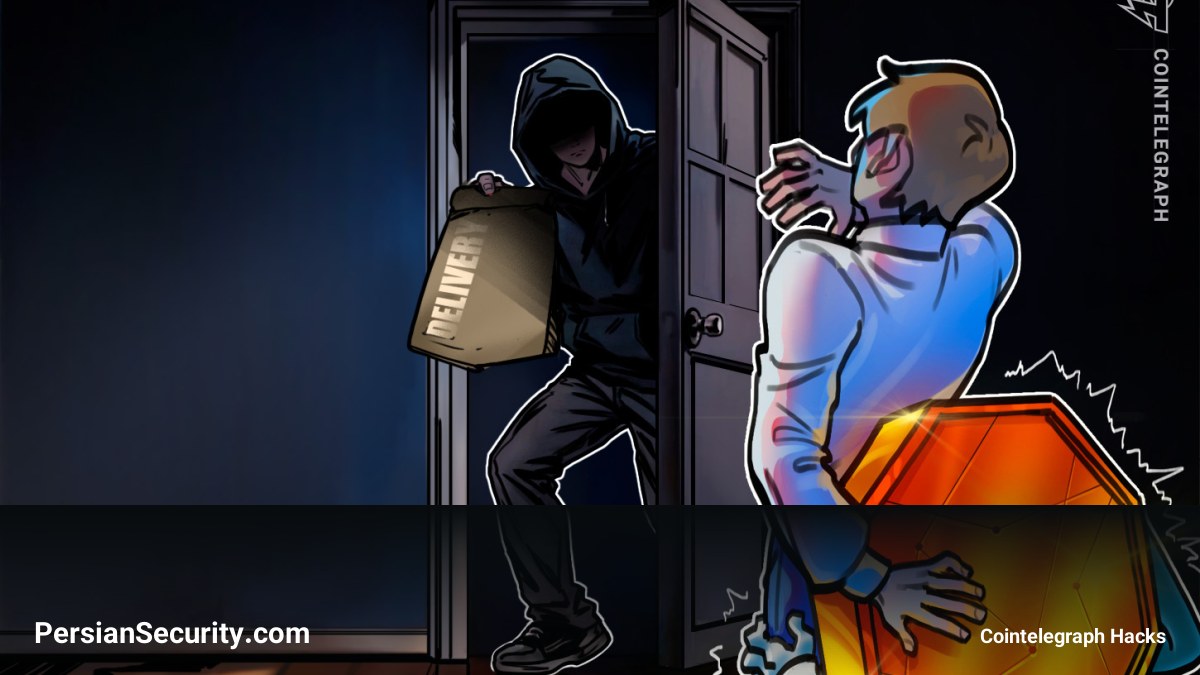
شرکت Keystone، سازنده کیف پولهای سختافزاری (Hardware Wallet)، از وقوع یک رخنه امنیتی در وبسایت خود خبر داد که منجر به افشای اطلاعات حساس مشتریان شده است. این حادثه نگرانیهای جدی در مورد احتمال وقوع حملات فیشینگ (Phishing) هدفمند و حتی حملات فیزیکی علیه دارندگان ارزهای دیجیتال ایجاد کرده است.
طبق اعلام Keystone، پس از بررسی فعالیتهای API در پلتفرم Shopify، مشخص شد که یک شخص ثالث غیرمجاز به اطلاعات حملونقل مشتریان دسترسی پیدا کرده است. این دادههای لو رفته شامل نامها، جزئیات تماس، آدرسهای پستی و سایر مشخصات سفارشها از جمله نوع محصولات خریداری شده میباشد.
این شرکت اعلام کرده است که دسترسی مهاجم را مسدود و آسیبپذیری (Vulnerability) مربوطه را برطرف کرده است، اما محققان امنیتی هشدار میدهند که پیامدهای این نشت فراتر از فضای دیجیتال است. تایلور موناخان، پژوهشگر امنیتی، خاطرنشان کرد که افشای آدرسهای پستی میتواند کاربران را در معرض حملات فیزیکی و آدمربایی قرار دهد.
گزارشهای شرکت CertiK نشان میدهد که تعداد حملات فیزیکی موسوم به “Wrench Attacks” (حملاتی که در آن از زور یا خشونت برای گرفتن داراییها استفاده میشود) در نیمه اول سال ۲۰۲۶ نسبت به مدت مشابه سال گذشته ۳۳ درصد افزایش یافته است. چنین حملاتی مستقیماً سلامت فیزیکی و امنیت داراییهای کاربران را هدف قرار میدهند.
علاوه بر این، این حادثه باعث بروز سوالاتی در مورد سیاستهای نگهداری داده (Data Retention) در Keystone شده است. با وجود اینکه این شرکت پیشتر وعده داده بود که دادههای مشتریان را حداکثر تا ۱۸۰ روز نگه میدارد، برخی کاربران گزارش دادهاند که علیرغم خرید دستگاه در بیش از دو سال پیش، همچنان بخشی از اطلاعات آنها در این نشت حضور داشته است. این موضوع نشاندهنده احتمال عدم رعایت پروتکلهای حذف دادههای قدیمی و نگهداری غیرضروری اطلاعات حساس است.


