مهندسی اجتماعی و فیشینگ
سوءاستفاده از دامینهای Placeholder برای اجرای حملات ClickFix علیه کاربران ویندوز
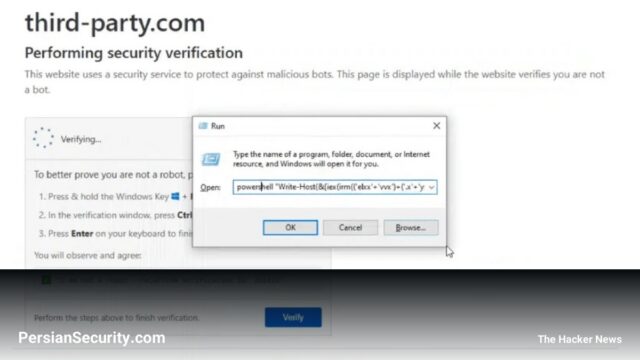
مهاجمان با تصاحب دامینهای نمونه (Placeholder) مورد استفاده در مستندات فنی، کاربران را از طریق تکنیک ClickFix و صفحات جعلی…
مهاجمان با تصاحب دامینهای نمونه (Placeholder) مورد استفاده در مستندات فنی، کاربران را از طریق تکنیک ClickFix و صفحات جعلی…
مهاجمان با تصاحب دامنههای Placeholder رایج مانند third-party[.]com، از طریق تکنیک ClickFix و Pastejacking اقدام به توزیع بدافزارهای PowerShell برای…
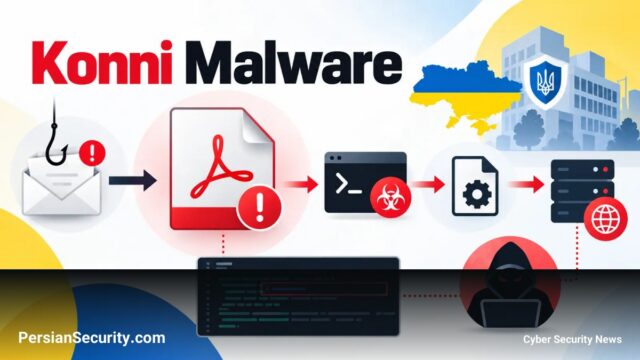
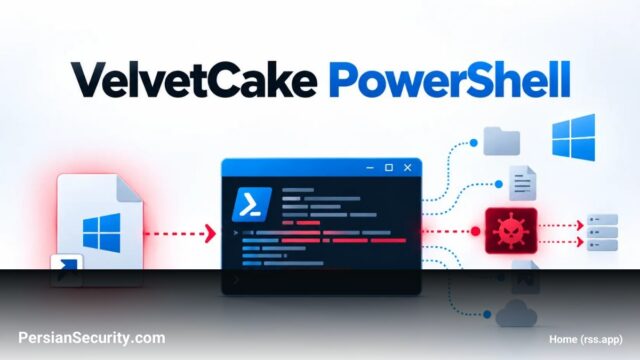
گروه جاسوسی Konni با استفاده از فایلهای LNK جعلی در قالب PDF، بدافزار VelvetCake را برای سرقت اطلاعات نظامی و…
گروه Konni وابسته به کره شمالی با استفاده از فایلهای LNK مخرب و بدافزار ماژولار VelvetCake، عملیات جاسوسی گستردهای را…
مهاجمان با تصاحب دامنه third-party.com که در مستندات فنی بسیاری به عنوان نمونه استفاده میشد، حملات ClickFix را برای هدف…
شرکت Dell برای چندین محصول از جمله Dell Command و SupportAssist هشدار امنیتی صادر کرد که شامل نقصهایی مانند سرقت…
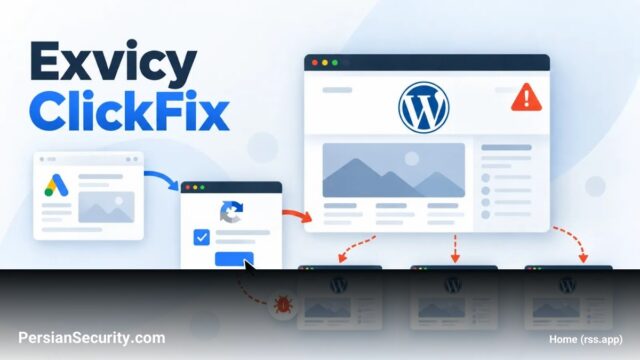
پلتفرم Exvicy با تقلید از ErrTraffic، از طریق تزریق کد در سایتهای وردپرس و استفاده از تکنیکهای مهندسی اجتماعی (ClickFix)،…
بکدور TASK#STOMP با سوءاستفاده از PowerShell و ابزارهای داخلی ویندوز، دادههای حساس و رمزهای Wi-Fi را سرقت میکند. این بدافزار…
بدافزار TASK#STOMP با استفاده از تکنیکهای پیشرفته تداوم و کامپایل C# در زمان اجرا، به دنبال سرقت اسناد تجاری و…
بکدور جدید TASK#STOMP با استفاده از تکنیکهای Timestomping و ابزارهای قانونی ویندوز، به سرقت مستمر اسناد تجاری و حفظ دسترسی…