
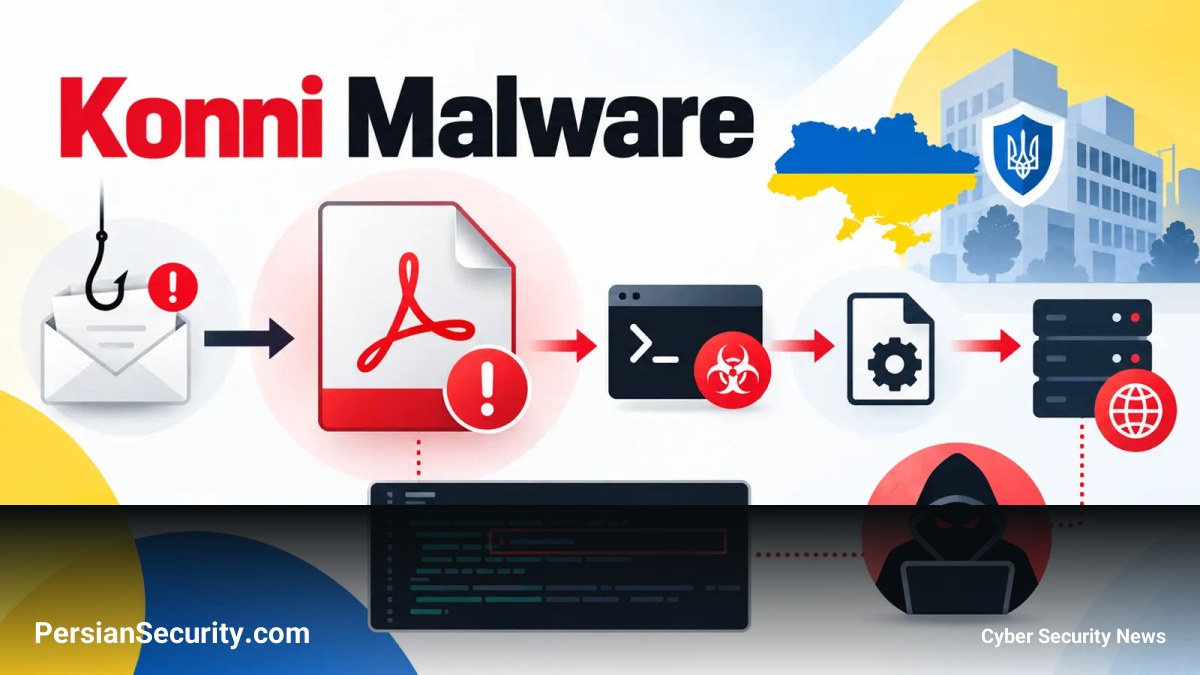
یک کمپین جدید شناسایی شده است که سازمانها و افراد مرتبط با اوکراین را هدف قرار داده و از میانبرهای (Shortcuts) جعلی ویندوز با تم اسناد برای نصب یک بدافزار Downloader به نام VelvetCake استفاده میکند. هدف اصلی این عملیات، جمعآوری اطلاعات سیاسی و نظامی مربوط به جنگ در اوکراین است.
سازوکار حمله و زنجیره عفونت
عامل تهدید در این عملیات که Operation Conflict Compass نامیده شده، ایمیلهای هدفمندی را حاوی فایلهای ZIP ارسال میکند. در داخل این آرشیوها، فایلهای میانبر (LNK) قرار دارند که به صورت فایلهای PDF ظاهر شدهاند. موضوع این اسناد جعلی شامل «چارچوبهای صلح روسیه و اوکراین»، «قیمت مواد غذایی و تنگه هرمز» و «رزومه پژوهشگران اجتماعی» است تا افراد فعال در حوزههای دیپلماسی و سازمانهای غیردولتی را جذب کند.
پس از باز کردن این میانبرها، یک اسکریپت PowerShell اجرا شده و اجزای اضافی بدافزار را فراخوانی میکند. همچنین یک Task زمانبندی شده (Scheduled Task) ایجاد میشود تا بدافزار بتواند به صورت متناوب اجرا شود. علاوه بر این، مهاجمان از یک نصبکننده (Installer) تغییر یافته برای جلسات ویدئویی نیز استفاده کردهاند تا قربانیان را به دانلود بدافزار ترغیب کنند.
تحلیل بدافزار VelvetCake
بدافزار VelvetCake یک Downloader کوچک است که به سرور کنترلشده توسط مهاجم (C2) متصل شده و اسکریپتهای مورد نیاز را دریافت و اجرا میکند. ویژگیهای کلیدی این بدافزار عبارتند از:
- جمعآوری اطلاعات: استخراج جزئیات سیستم، تنظیمات شبکه، فرآیندهای در حال اجرا و فایلهای اخیر.
- جاسوسی فعال: قابلیت گرفتن Screenshot از صفحه نمایش قربانی و ارسال آن به سرور خارجی.
- پایداری (Persistence): ایجاد تسکهای زمانبندی شده برای اجرای هر دقیقهای PowerShell.
- پاکسازی ردپا: حذف مواد موقت پس از اتمام عملیات برای جلوگیری از شناسایی توسط ابزارهای امنیتی.
انتساب به گروه Konni
تحلیلگران با اطمینان متوسط، این عملیات را به گروه Konni (مرتبط با کره شمالی) نسبت دادهاند. این انتساب بر اساس شباهت در TTPها (تاکتیکها، تکنیکها و رویههای) مانند استفاده از میانبرهای جعلی، زیرساختهای مشترک و تمرکز بر اهداف اوکراینی صورت گرفته است.
توصیههای امنیتی برای مدیران SOC
سازمانهایی که با دادههای حساس مرتبط با اوکراین سروکار دارند، باید اقدامات زیر را به کار گیرند:
- بررسی دقیق نوع واقعی فایلها (File Extension) پیش از باز کردن پیوستهای ایمیل.
- مانیتورینگ دقیق فعالیتهای PowerShell و شناسایی اجرای اسکریپتهای مشکوک.
- رصد Taskهای زمانبندی شده غیرمعمول در سیستمهای کاربر نهایی.
- بهروزرسانی IoCهای شناسایی شده در سیستمهای SIEM و EDR.


