
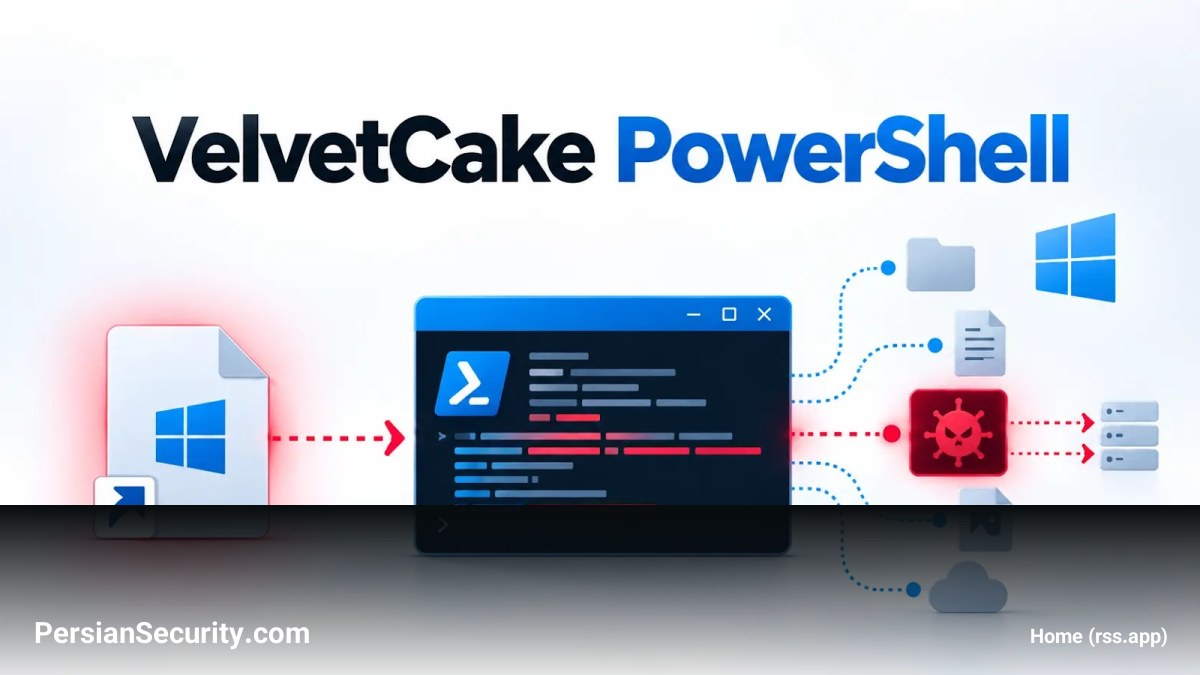
گروه تهدید Konni که با کره شمالی مرتبط است، یک عملیات جاسوسی هدفمند را علیه سازمانهای فعال در حوزه اوکراین آغاز کرده است. این کمپین که با نام Operation Conflict Compass شناخته میشود، از فایلهای Shortcut ویندوز (LNK) که در ظاهر اسناد PDF هستند، برای نفوذ به سیستمها استفاده میکند.
مکانیزم نفوذ و زنجیره حمله
حملات از طریق ایمیلهای Spear-Phishing آغاز میشود که حاوی آرشیوهای ZIP هستند. این آرشیوها شامل فایلهای LNK مخرب هستند که با موضوعاتی نظیر چارچوبهای صلح روسیه و اوکراین، رزومههای پژوهشگران اجتماعی و اختلال در قیمت جهانی مواد غذایی طراحی شدهاند تا توجه دیپلماتها، اندیشکدههای سیاست خارجی و سازمانهای غیردولتی (NGO) را جلب کنند.
تحلیل فنی بدافزار VelvetCake
پس از اجرای فایل LNK، یک دستور PowerShell اجرا شده و دو Payload را از یک مخزن GitHub دریافت میکند:
- VBScript: برای ایجاد Persistence (ماندگاری) در سیستم، یک Scheduled Task به نام
OneDriveUpdateSchedulerایجاد میکند که هر دقیقهexplorer.exeرا برای اجرای بخش PowerShell فراخوانی میکند. - VelvetCake: یک Downloader مبتنی بر PowerShell که به جای داشتن قابلیتهای ثابت، به عنوان یک Task Runner سبک عمل میکند. این بدافزار ماژولهای مورد نیاز را از سرور C2 دریافت، اجرا و نتایج را بازگردانده و سپس آثار خود را پاک میکند.
ویژگیهای عملیاتی و شناسایی
این بدافزار از طریق پروتکل TCP روی پورت 12345 با سرور ارتباط برقرار کرده و از یک رمز عبور Plaintext سختافزاری (MySecurePass123) استفاده میکند. تحلیلها نشان میدهد که اسکریپتهای مرحله دوم، عملیات Reconnaissance گستردهای شامل شناسایی آنتیویروسها از طریق WMI، استخراج اطلاعات شبکه، فهرست کردن پروسههای فعال و تهیه Screenshot از نمایشگر قربانی را انجام میدهند.
اتریبیوت و تحلیل نهایی
پژوهشگران با اطمینان متوسط، این عملیات را به گروه Konni (معروف به TA406 یا Opal Sleet) نسبت دادهاند. دلایل این ارزیابی شامل الگوهای هدفگیری، زیرساختهای مورد استفاده و زمانبندی Commitهای GitHub است که با منطقه زمانی کره و ژاپن (UTC+9) مطابقت دارد. این گروه که زیرمجموعه Kimsuky است، سابقه طولانی در هدف قرار دادن سازمانهای دفاعی و دولتی دارد.


