بدافزار و تروجان
ظهور فریمورک Exvicy؛ مدل جدید MaaS برای توزیع بدافزار از طریق سایتهای وردپرس
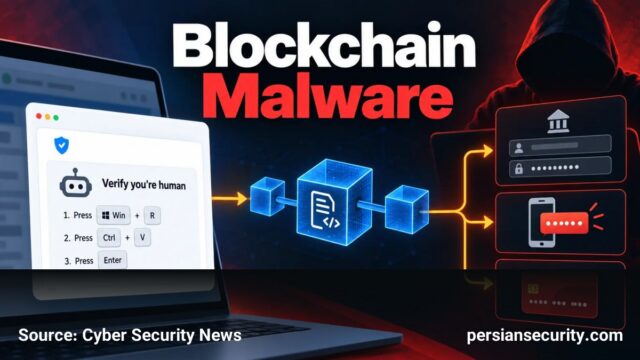
فریمورک جدید Exvicy با استفاده از تکنیک ClickFix و سوءاستفاده از سایتهای وردپرس، کاربران را به اجرای دستورات PowerShell مخرب…
فریمورک جدید Exvicy با استفاده از تکنیک ClickFix و سوءاستفاده از سایتهای وردپرس، کاربران را به اجرای دستورات PowerShell مخرب…
کمپین TASK#STOMP با استفاده از اسکریپتهای VBS و PowerShell، دادههای حساس و مدارک تجاری را سرقت کرده و با بهرهگیری…
مهاجمان با استفاده از قراردادهای هوشمند شبکه Polygon، زیرساخت C2 خود را برای سرقت اطلاعات بانکی و 2FA پنهان کردهاند.…
بدافزار EtherHiding با استفاده از قراردادهای هوشمند در بلاکچین Polygon، زیرساخت C2 خود را بهصورت پویا مدیریت کرده و از…