
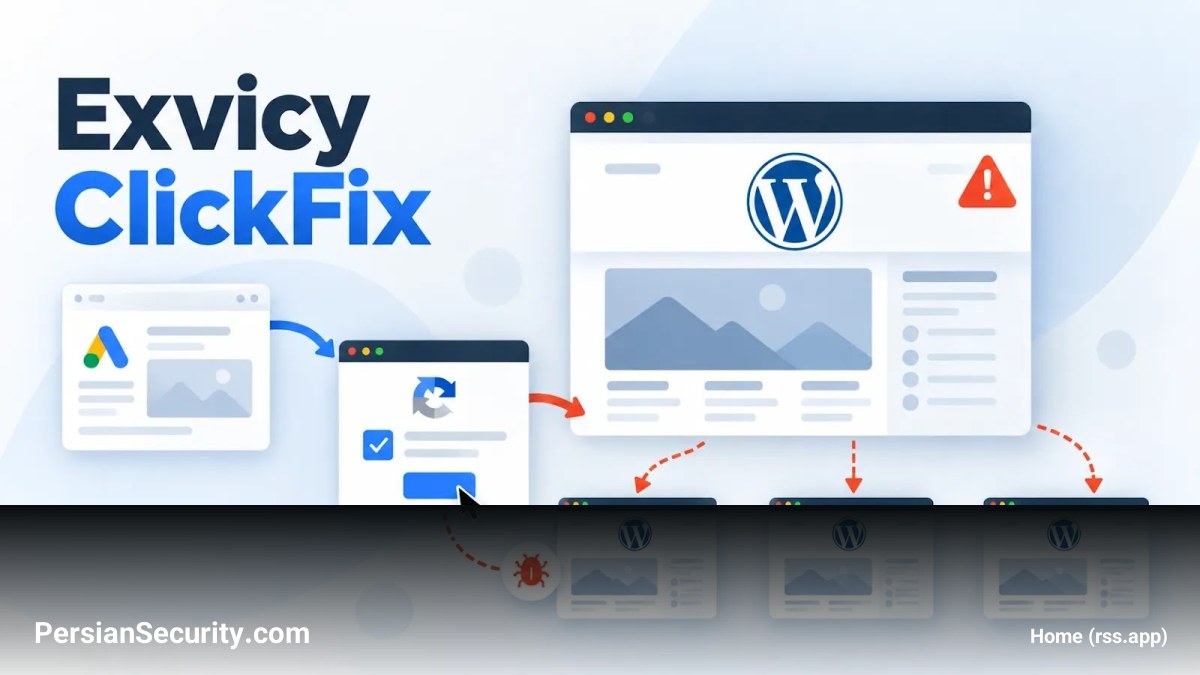
پلتفرم جدیدی تحت عنوان Exvicy به عنوان یک سرویس بدافزاری (Malware-as-a-Service) شناسایی شده است که با سوءاستفاده از وبسایتهای هک شده WordPress، کاربران را از طریق صفحات جعلی تایید هویت Cloudflare Turnstile به دام میاندازد.
تحلیل ساختاری و شباهت با ErrTraffic
تحقیقات نشان میدهد که Exvicy در واقع یک کپی از چارچوب شناخته شده ErrTraffic است. این پلتفرم از منطق تزریق JavaScript، کدهای تایید هویت جعلی و روتینهای ارتباطی با سرور فرمان و کنترل (C2) مشابه استفاده میکند. عامل تهدید این سرویس را ابتدا با هزینه ۱,۲۰۰ دلار در ماه اجاره کرده و سپس قیمت آن را به دلیل نیاز به بهروزرسانیهای مداوم برای دور زدن سیستمهای شناسایی، به ۲,۰۰۰ دلار افزایش داده است.
مکانیزم حمله و زنجیره عفونت
این عملیات با تزریق یک قطعه کد JavaScript مبهم (Obfuscated) در سایتهای وردپرس آغاز میشود. این کد با استفاده از رمزگذاری XOR و Base64، تلاش میکند تا از تحلیل امنیتیe گریزان باشد. روند حمله به شرح زیر است:
- ایجاد محیط جعلی: پس از اجرای کد در مرورگر کاربر، یک iframe تمامصفحه با عنوان “Security Check” ایجاد میشود که کاربر را به صفحه جعلی ClickFix هدایت میکند.
- مهندسی اجتماعی: صفحه جعلی ادعا میکند که کاربر باید برای تایید CAPTCHA، کلیدهای Win+R را فشار داده، محتوای کلیپبورد را با Ctrl+V جایگذاری کرده و Enter بزند.
- اجرای کد مخرب: این اقدام منجر به باز شدن پنجره Run در ویندوز و اجرای یک دستور PowerShell میشود که توسط مهاجم فراهم شده است.
- تحمیل Payload: این دستور معمولاً یک اسکریپت PowerShell دیگر را از سرورهای راه دور فراخوانی میکند. در برخی موارد، این چارچوب برای توزیع نرمافزارهای قانونی اما تغییر یافته (مانند PuTTY) برای فریب کاربر استفاده شده است.
تفاوتهای فنی و زیرساختی
تنها تفاوت ظاهری Exvicy با ErrTraffic، استفاده از میانبر Win+R به جای Win+X است. با این حال، هر دو در منطق حذف دادههای تکراری (Deduplication)، تولید UUID و توابع دستکاری کلیپبورد یکسان هستند. تفاوت اصلی در مدیریت C2 است؛ در حالی که ErrTraffic از قراردادهای هوشمند بلاکچین Polygon برای پنهانسازی سرورهای خود استفاده میکند، Exvicy آدرس سرورهای C2 را به صورت Hardcoded در اسکریپت تزریقی قرار میدهد.
توصیههای دفاعی برای مدیران SOC
برای مقابله با این تهدید، توصیه میشود موارد زیر رصد شوند:
- بررسی سایتهای وردپرس برای شناسایی تزریقهای غیرمنتظره JavaScript.
- مانیتورینگ درخواستهای خروجی مرورگر به دامنههای مشکوک تایید هویت.
- شناسایی اجرای دستورات PowerShell که از طریق کلیپبورد (Clipboard-based) فعال شدهاند.
- رصد درخواستهای غیرعادی به مسیرهای
/embed/،/api.phpو/panel/html-event/.


