
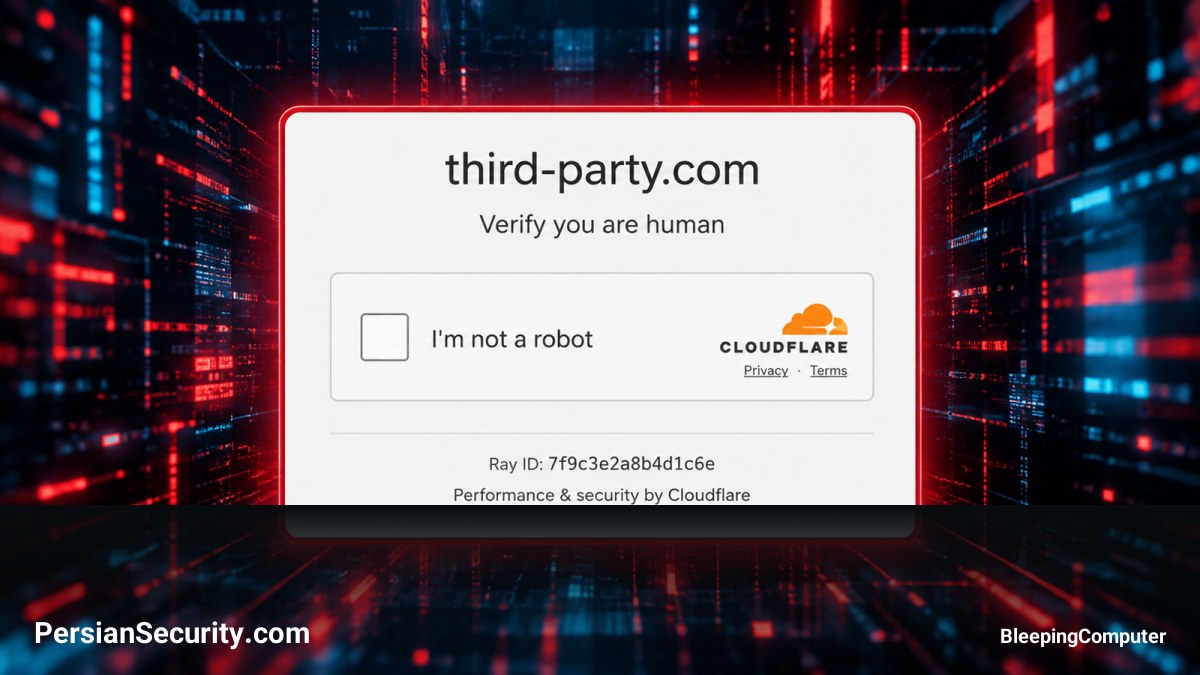
دامنه third-party.com که بهطور گسترده به عنوان یک نام جایگزین (Placeholder) در مستندات توسعهدهندگان و نمونههای کد استفاده میشود، اکنون برای اجرای حملات ClickFix به کار گرفته شده است. این دامنه با نمایش یک صفحه جعلی تاییدیه Cloudflare، کاربران سیستمعامل ویندوز را فریب میدهد تا دستورات مخرب PowerShell را اجرا کنند.
مکانیسم حمله ClickFix
برخلاف دامنههایی مانند example.com که توسط IANA برای مستندات رزرو شدهاند، third-party.com یک دامنه ثبتشده معمولی است که مالک آن میتواند محتوای آن را کنترل کند. در این حمله، کاربر با یک صفحه CAPTCHA جعلی مواجه میشود که از او میخواهد برای تایید انسانی بودن، مراحل خاصی را طی کند.
- پس از کلیک بر روی باکس تایید، یک دستور مخرب PowerShell در Clipboard ویندوز کپی میشود.
- سپس از کاربر خواسته میشود کلیدهای Windows + R را فشار داده، محتوای کلیپبورد را Paste کرده و Enter بزند.
- با اجرای این دستور، یک اسکریپت PowerShell از یک سرور خارجی دانلود و اجرا میشود که میتواند منجر به نصب بدافزار شود.
هدفگیری هوشمند و دور زدن ابزارها
تحلیلها نشان میدهد که این حمله بهطور خاص کاربران ویندوز را هدف قرار میدهد. بازدیدکنندگان با سیستمعاملهای Linux یا macOS تنها با یک پیام خطا مبنی بر «عدم پشتیبانی از سیستمعامل» مواجه میشوند. این استراتژی باعث میشود اسکنرهای امنیتی که معمولاً روی دیتاسنترهای لینوکسی اجرا میشوند، متوجه فعالیت مخرب نشوند و حمله شناسایی نشود.
ریشه مشکل: اعتماد به Placeholderها
دامنه third-party.com سالهاست که در مستندات معتبری مانند W3C، Chromium و برخی مخازن GitHub به عنوان یک نام فرضی برای سرویسهای خارجی استفاده شده است. بسیاری از توسعهدهندگان این نمونه کدها را بهصورت مستقیم در پروژههای خود کپی کردهاند. اگرچه این موضوع به معنای هک شدن آن پروژهها نیست، اما هر اپلیکیشن یا کد تست که از این URL استفاده کند، ممکن است کاربر را به صفحه حمله هدایت کرده یا باعث برقراری ارتباط با دامنه مخرب شود.
توصیهها برای تیمهای SOC و توسعهدهندگان
توصیه میشود توسعهدهندگان در تمامی مستندات و کدهای تست خود، از دامنههای استاندارد IANA (مانند example.com) استفاده کنند و هرگونه ارجاع به third-party.com را در کدهای خود شناسایی و حذف نمایند. همچنین، نظارت بر اجرای غیرعادی دستورات PowerShell در محیطهای سازمانی برای شناسایی الگوهای ClickFix ضروری است.
