
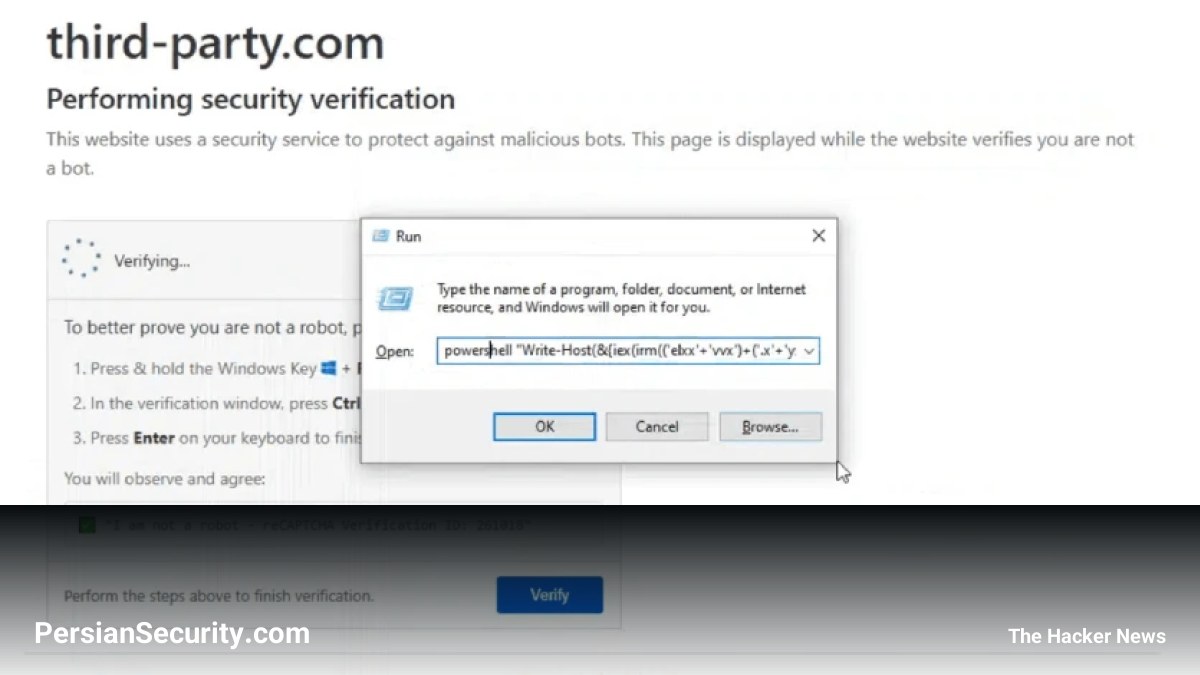
گزارشهای اخیر نشان میدهد که دامنه third-party[.]com که سالها به عنوان یک نمونه (Placeholder) در مستندات فنی و کدها استفاده میشد، اکنون توسط عوامل تهدید تصاحب شده و برای توزیع محتوای مخرب به کار میرود. این دامنه برخلاف example[.]com توسط IANA رزرو نشده بود و همین موضوع باعث شد تا مهاجمان با ثبت آن، هزاران توسعهدهنده و کاربری را که از این دامنه در کدها یا تستهای خود استفاده کرده بودند، در معرض خطر قرار دهند.
تکنیک ClickFix و Pastejacking
مهاجمان در این کمپین از تکنیکی به نام ClickFix استفاده میکنند. در این روش، وبسایتهای آلوده یا جعلی، پیامهای خطا، هشدارهای مرورگر یا درخواستهای CAPTCHA نمایش میدهند تا کاربر را فریب دهند تا دستورات مخفی را از طریق پنجره Run در ویندوز یا Terminal در macOS کپی و اجرا کند.
این حملات اغلب با Pastejacking یا ربودن کلیپبورد (Clipboard Hijacking) ترکیب میشوند؛ به گونهای که اسکریپت مخرب به طور خودکار در کلیپبورد کاربر قرار میگیرد و کاربر تنها با یک دستور ساده از مهاجم، کد مخرب را در سیستم خود اجرا میکند.
جزئیات عملیاتی و هدفگیری سیستمعاملها
- کاربران ویندوز: هنگام بازدید از این دامنه، با یک صفحه جعلی تایید Cloudflare مواجه میشوند که کلیپبورد آنها را مسموم کرده و آنها را به اجرای یک دستور در Windows Run هدایت میکند تا یک Payload از طریق PowerShell دانلود و اجرا شود.
- کاربران macOS: برای این کاربران، یک پیام خطا نمایش داده میشود مبنی بر اینکه «macOS پشتیبانی نمیشود و این وبسایت نیازمند سیستمعامل ویندوز است»، تا از شناسایی سریع رفتار مخرب در سیستمهای غیرویندوزی جلوگیری شود.
تاثیر گسترده در اکوسیستم GitHub
بررسیها نشان میدهد که دامنه مذکور در بیش از ۱,۷۰۰ مخزن (Repository) عمومی در GitHub، از جمله مستندات MCP-server و مهارتهای AI Agent، به عنوان یک نقطه اتصال (Endpoint) نمونه ذکر شده است. این موضوع نشان میدهد که اعتماد کورکورانه به دامنههایی که صرفاً «شبیه» به نمونههای استاندارد هستند، میتواند منجر به حملات زنجیرهای و حتی Prompt Injection در مدلهای هوش مصنوعی شود.
توصیههای امنیتی برای تیمهای DevOps و SOC
کارشناسان امنیتی توصیه میکنند که توسعهدهندگان و مدیران زیرساخت اقدامات زیر را انجام دهند:
- حسابرسی (Audit) مستندات: تمامی دامنههایی که به عنوان Placeholder استفاده شدهاند (مانند yourcompany[.]com یا mycompany[.]com) بررسی شوند، زیرا این دامنهها قابلیت ثبت توسط مهاجمان را دارند.
- استفاده از دامنههای رزرو شده: تنها از دامنههای استاندارد و رزرو شده توسط IANA مانند example[.]com، example[.]org و example[.]net استفاده کنید.
- محدودیت تحلیل استاتیک: توجه داشته باشید که اسکنرهای استاتیک ممکن است این دامنهها را بیخطر تشخیص دهند، زیرا محتوای مخرب تنها در زمان درخواست (Request time) و بر اساس User-Agent کاربر ارسال میشود.
