امروزه فرآیند انتخاب راهکارهای انتقال فایل مدیریتشده (MFT) بیش از هر چیز بر پایه وضعیت امنیتی (Security Posture) است. سالهای اخیر که شاهد اکسپلویتهای گسترده در این حوزه بودیم، باعث شده است که معیارهای انتخاب، از قابلیتهای سادهی زمانبندی (Scheduler) به سمت معماری مواجهه (Exposure Architecture) و سرعت اعمال وصلهها (Patch Velocity) تغییر جهت دهند.
اصول کلیدی در انتخاب راهکار MFT
برای مقابله با اکسپلویتهای زیرو دِی (Zero-day)، ترکیب گیتویهای انتقال خودکار (Automated Transfer Gateways) با بررسیهای مستمر آسیبپذیری از طریق ابزارهای مدیریت آسیبپذیری (Vulnerability Management) ضروری است. معیارهای ارزیابی باید شامل موارد زیر باشد:
- معماری مواجهه (Exposure Architecture): استفاده از لایههای Gateway/Proxy و عدم قرارگیری پنل مدیریت در معرض اینترنت.
- شواهد وضعیت امنیتی: بررسی سوابق اکسپلویت، سرعت اعمال وصلهها و کیفیت راهنماهای مقاومسازی (Hardening).
- خودکارسازی و پروتکلها: گستردگی پروتکلهای پشتیبانی شده و عمق اتوماسیون.
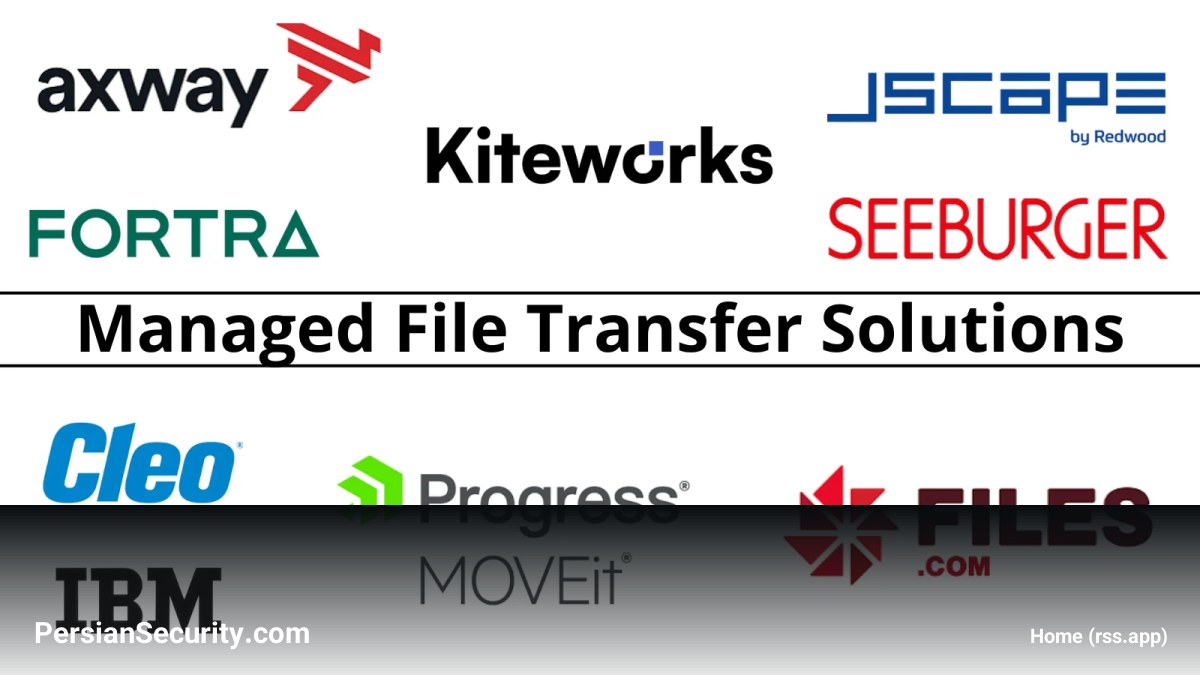
بررسی ۹ تامینکننده برتر
۱. Progress (محصولات MOVEit و WS_FTP):
محصول MOVEit گزینهای ایدهآل برای سازمانهای نیازمند انطباق (Compliance) است، هرچند اکسپلویتهای گسترده در سال ۲۰۲۳ باعث شد این شرکت نیاز به بازسازی امنیتی جدی داشته باشد. در مقابل، WS_FTP برای کاربردهای سادهتر و سرورهای امن مناسب است.
۲. Axway:
این شرکت زیرساختهای اصلی بانکها و بخش لجستیک را مدیریت میکند. تمرکز اصلی آن بر حاکمیت مرکزی (Central Governance) و یکپارچگی با API است.
۳. Fortra (محصولات GoAnywhere و Globalscape EFT):
GoAnywhere پلتفرمی غنی از اتوماسیون است که سابقه اکسپلویت در سال ۲۰۲۳ را نیز در نظر میگیرد. Globalscape نیز تمرکز ویژهای بر محیطهای ویندوز دارد.
۴. Files.com (شامل ExaVault):
پیشرو در حوزه SaaS و مناسب برای توسعهدهندگان که به دنبال اتوماسیون مبتنی بر API و نقاط پایانی (Endpoints) فوری هستند.
۵. Redwood (محصول JSCAPE):
یک انتخاب منعطف برای سازمانهای متوسط که به دنبال پلتفرمی مستقل از سیستمعامل (Platform-Agnostic) هستند.
۶. IBM (محصول Sterling):
انتخابی برای زیرساختهای حیاتی (Mission-Critical) که در آنها هرگونه شکست در انتقال فایل، منجر به شکست در تسویه حسابها یا عملیاتهای کلیدی میشود.
۷. Cleo:
تمرکز بر زنجیره تأمین و ادغام MFT با جریانهای EDI و API. توجه به حادثه اکسپلویت سال ۲۰۲۴ این شرکت ضروری است.
۸. SEEBURGER:
ارائه شده به عنوان یک مجموعه یکپارچه (Integration Suite) که مدیریت EDI، API و انتقال فایل را تحت یک حاکمیت واحد انجام میدهد.
۹. Kiteworks:
تمرکز بر شبکه محتوای تحت حاکمیت و ارائه قابلیتهای اثباتپذیر برای مدیریت محتوای شخص ثالث.
توصیههای نهایی برای مدیران SOC و CISO
برای محافظت از این داراییهای حیاتی، توصیه میشود: