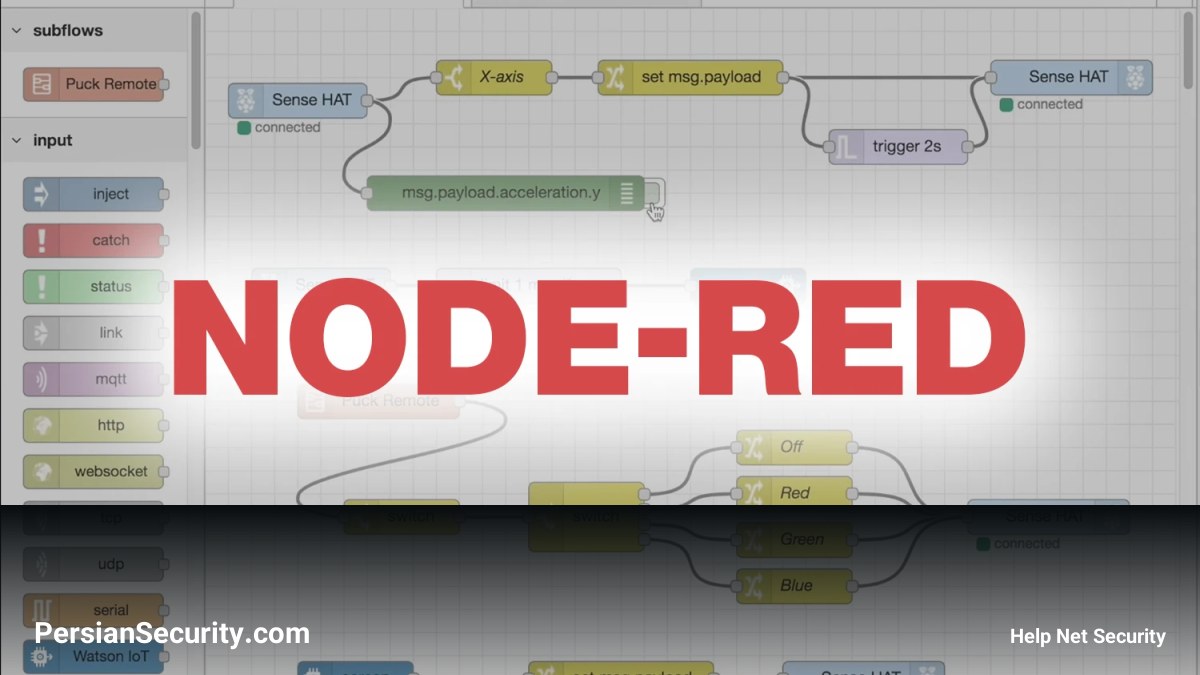
مهاجمان در حال بهرهبرداری از یک نقص امنیتی بحرانی در Node-RED (شناسه CVE-2026-58115) هستند تا بدافزارهای لینوکسی (Linux bot) و درهای پشتی (Backdoors) را بر روی سرورهای محافظتنشده نصب کنند. طبق یافتههای VulnCheck، این آسیبپذیری مربوط به یک نقص در فرآیند احراز هویت (Authentication) است.
اهمیت Node-RED در زیرساختهای حیاتی
ابزار Node-RED یک ابزار برنامهنویسی مبتنی بر Node.js است که در اتوماسیون صنعتی، مراقبتهای بهداشتی و اتوماسیون خانگی کاربرد گستردهای دارد. نکته حائز اهمیت این است که این ابزار در محصولات صنعتی (ICS/OT) از جمله Siemens SIMATIC IoT2050 Advanced تعبیه شده است. شرکت زیمنس (Siemens) این آسیبپذیری را با امتیاز CVSS 10.0 اعلام کرده و هشدار داده است که تمامی دستگاههایی که از Industrial OS با نسخههای Node-RED قبل از V4.3.4.1 استفاده میکنند، در معرض خطر هستند.
جزئیات فنی اکسپلویت
این باگ به یک مهاجم از راه دور و بدون نیاز به احراز هویت (Unauthenticated remote attacker) اجازه میدهد تا جریانهای مخرب (Malicious flows) ایجاد کرده و کد دلخواه (Arbitrary code) را با بالاترین سطح دسترسی (Maximum privileges) روی سرور اجرا کند. پژوهشگران مشاهده کردهاند که مهاجمان از دو نوع گره (Node) داخلی Node-RED برای تسلیح این حمله استفاده میکنند:
- Inject node: برای ارسال پیامها بر اساس یک زمانبندی یا بلافاصله پس از راهاندازی.
- Exec node: برای اجرای دستورات شل (Shell commands).
با اتصال این دو گره به یکدیگر، مهاجم میتواند بلافاصله پس از استقرار جریان (Flow deployment)، فایلهای مخرب یا اسکریپتهای شل را دانلود و اجرا کند. در برخی موارد، مهاجمان موفق به نصب وبشلها (Webshells) شدهاند که امکان دسترسی مداوم و اجرای دستورات را فراهم میکند. اگرچه بدافزار در حافظه (Memory) اجرا میشود و با ریبوت از بین میرود، اما وبشلها پس از بازنشانی سیستم نیز باقی میمانند.
توصیههای امنیتی
با توجه به اینکه این حملات به صورت خودکار و از طریق اسکنهای انبوه (Mass scanning) از طریق زیرساختهای ابری انجام میشوند، توصیه میشود:
- دسترسی Node-RED به شبکه خارجی را بلافاصله بررسی و محدود کنید.
- در صورت امکان، تمامی نسخهها را به آخرین نسخه امن بهروزرسانی کنید.
- سیستمهای تشخیص نفوذ (Detection) را برای شناسایی رفتارهای غیرعادی در جریانهای Node-RED تقویت کنید.