
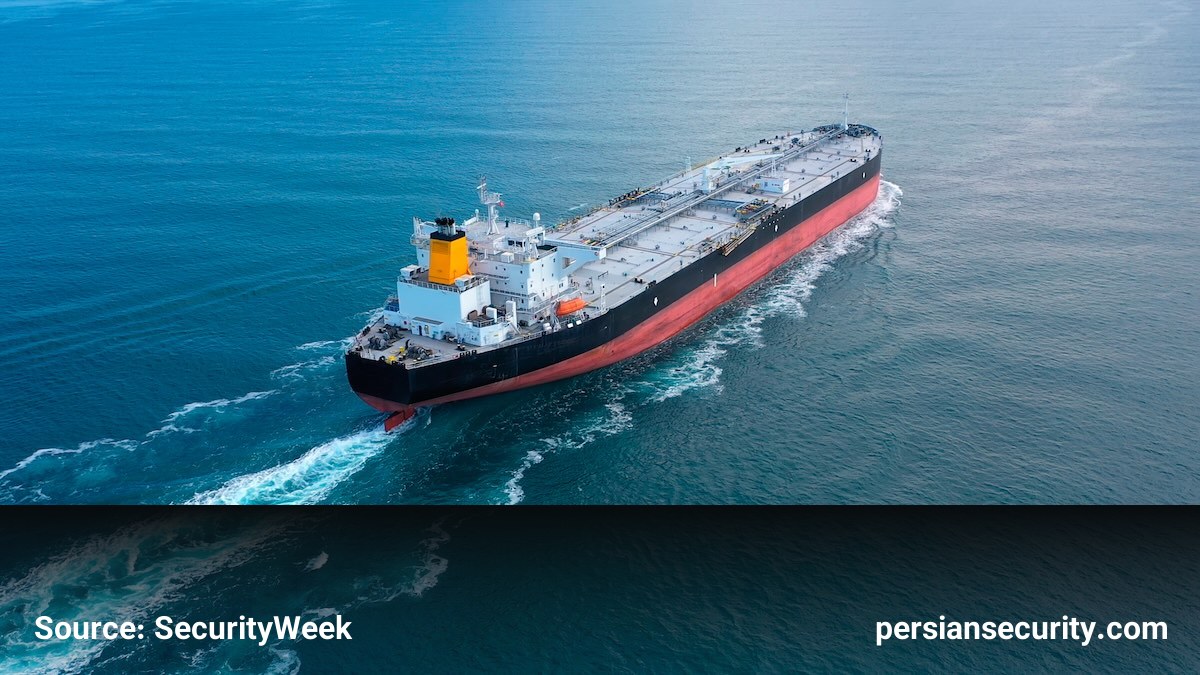
گزارشهای اخیر حاکی از آن است که دو کشتی نفتکش در مسیر تگزاس، پس از تجربه حملات سایبری در حین سفر، توسط نیروهای گارد ساحلی ایالات متحده و FBI مورد بازرسی قرار گرفتهاند. یکی از این شناورها، نفتکش VL Prosperity با پرچم لیبریا بود که در مسیر حرکت از مصر به گالveston تگزاس، هدف یک نفوذ سایبری قرار گرفت.
جزئیات فنی نفوذ و اثرات عملیاتی
بر اساس گزارشهای منتشر شده، این حمله توانسته است به بخشهای حیاتی کشتی نفوذ کند. ادعا شده است که مهاجمان با دسترسی به Engine Room (اتاق موتور)، جریان خنککننده را کاهش داده، سرعت موتور را تغییر داده و در سیستم توزیع سوخت اختلال ایجاد کردهاند. علاوه بر این، دسترسی به سیستمهای ناوبری (Navigation) و مدیریت محموله (Cargo Systems) منجر به قطع ارتباطات کشتی به مدت تقریبی ۳۰ ساعت شده است.
تحلیل ریسک سیستمهای سایبری-فیزیکی
کارشناسان امنیتی اشاره میکنند که اگرچه تسلط کامل بر فرمان یک سوپر-تانکر دشوار است، اما ریسک واقعی در Degradation یا تخریب تدریجی سیستمهای مجزا نهفته است که در نهایت عملیات ایمن کشتی را غیرممکن میکند. این حوادث نشاندهنده آسیبپذیری شدید بخش حملونقل دریایی است که به دلیل اتکا به سیستمهای قدیمی OT (تکنولوژی عملیاتی)، ارتباطات ماهوارهای و دستگاههای IoT، در معرض تهدید قرار دارند.
بردارهای حمله در صنعت دریایی
مهاجمان میتوانند از طریق روشهای مختلفی به شبکه کشتی نفوذ کنند، از جمله:
- بهرهبرداری از نقاط ضعف در WiFi، رادیوهای HF و لینکهای SATCOM.
- استفاده از حافظههای USB آلوده برای نفوذ فیزیکی.
- پیادهسازی حملات GPS Spoofing برای گمراه کردن موقعیت کشتی.
- دستکاری سیستم AIS جهت پنهان کردن مکان واقعی شناور.
با توجه به اینکه حدود ۸۰ درصد از کالاهای جهانی از طریق دریا جابجا میشوند، حملات هدفمند به این زیرساختها میتواند منجر به خسارات میلیاردی و اختلال در زنجیره تأمین جهانی شود.


