
در تحلیلهای امنیتی مدرن، تمرکز بر حملات تکموردی و فاجعهبار (مانند خاموشیهای گسترده) رایج است، اما تهدید واقعی در درازمدت، حملات مستمر و توزیعشده به زیرساختهای کوچکتر است که در مجموع باعث فرسایش ظرفیت پاسخگویی (Response Capacity) سازمانها میشود.
استراتژی تخریب تدریجی به جای ضربات متمرکز
برخی گروههای تهدید (Threat Groups) نیازی به توانمندیهای پیچیده یا Zero-Day ندارند؛ بلکه با استفاده از تکنیکهای شناختهشده و تکرارپذیر، اهداف زیر را دنبال میکنند:
- ایجاد اختلال در خدمات عمومی: هدف قرار دادن سیستمهای کوچک آب، تولیدکنندگان محلی و دولتهای شهری برای افزایش فشار سیاسی.
- فرسایش منابع: ایجاد حجم بالای حوادث کوچک که باعث اشغال منابع تیمهای دفاعی و کند شدن روند بازیابی (Remediation) شود.
تهدیدات متوجه پیمانکاران دفاعی و زنجیره تأمین
تغییر رویکرد مهاجمان از جاسوسی (Espionage) به سمت تخریب، ریسکهای جدیدی را ایجاد کرده است. استفاده از بدافزارهای پاککننده (Wipers) یا باجافزارها (Ransomware) میتواند منجر به نتایج زیر شود:
- تخریب دادههای مهندسی: از بین رفتن فایلهای طراحی و تولید که مستقیماً بر توانایی جایگزینی تجهیزات نظامی اثر میگذارد.
- تضعیف اعتماد به دادهها: تغییرات کوچک در تنظیمات کالیبراسیون یا نتایج تستها که شناسایی آنها دشوار است و منجر به قرنطینه محصولات و تأخیر در تولید میشود.
در این راستا، رعایت استانداردهایی مانند NIST SP 800-171 و CMMC برای ایجاد یک خط دفاعی پایه ضروری است، اما پیمانکاران باید برای «تداوم عملیات در حین حمله» (Operating through attacks) برنامهریزی کنند.
تداخل زیرساختهای غیرنظامی و نظامی
یکی از بزرگترین نقاط ضعف، وابستگی عملیات نظامی به زیرساختهای تجاری است که خارج از کنترل مستقیم ارتش هستند. این وابستگیها شامل موارد زیر است:
- لجستیک و حمل و نقل: استفاده از خطوط ریلی تجاری و بنادر غیرنظامی برای جابجایی تجهیزات.
- خدمات پایه: وابستگی تأسیسات نظامی به شبکههای برق و مخابرات تجاری.
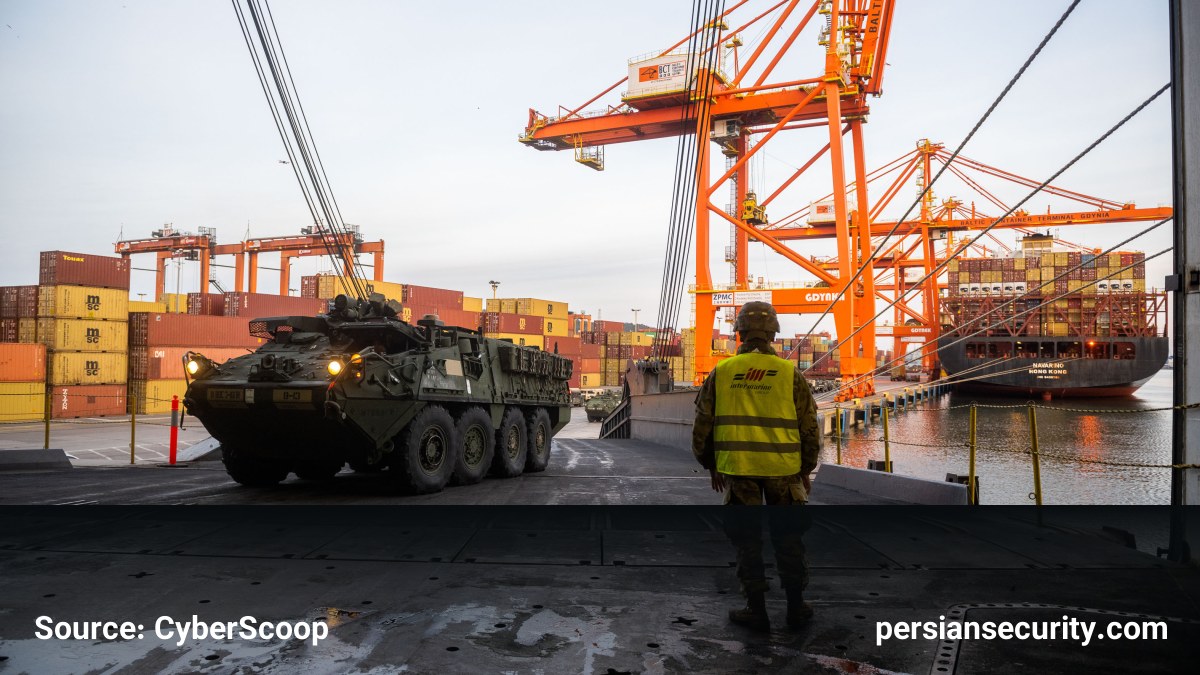
در یک درگیری سایبری، مرز بین زیرساخت غیرنظامی و نظامی از بین میرود. اختلال در زمانبندی بنادر یا فاسد کردن اطلاعات لجستیکی میتواند بدون نفوذ به شبکههای فرماندهی و کنترل (C2)، باعث تأخیرهای استراتژیک در عملیات شود.
ضرورت بازنگری در مانورهای دفاعی
دفاع سایبری نباید محدود به مرزهای اداری و سازمانی باشد. مانورهای دفاعی (Wargames) باید بر محورهای زیر بازنگری شوند:
- شبیهسازی حوادث همزمان: فرض وقوع حملات همزمان در چندین بخش و منطقه جغرافیایی.
- تحلیل زنجیره تأمین: شناسایی تأمینکنندگان کوچکی که شکست آنها میتواند کل یک برنامه دفاعی را مختل کند.
- تأکید بر تابآوری (Resilience): تمرکز بر توانایی بازیابی سریع سیستمها به جای تمرکز صرف بر پیشگیری از نفوذ.


