
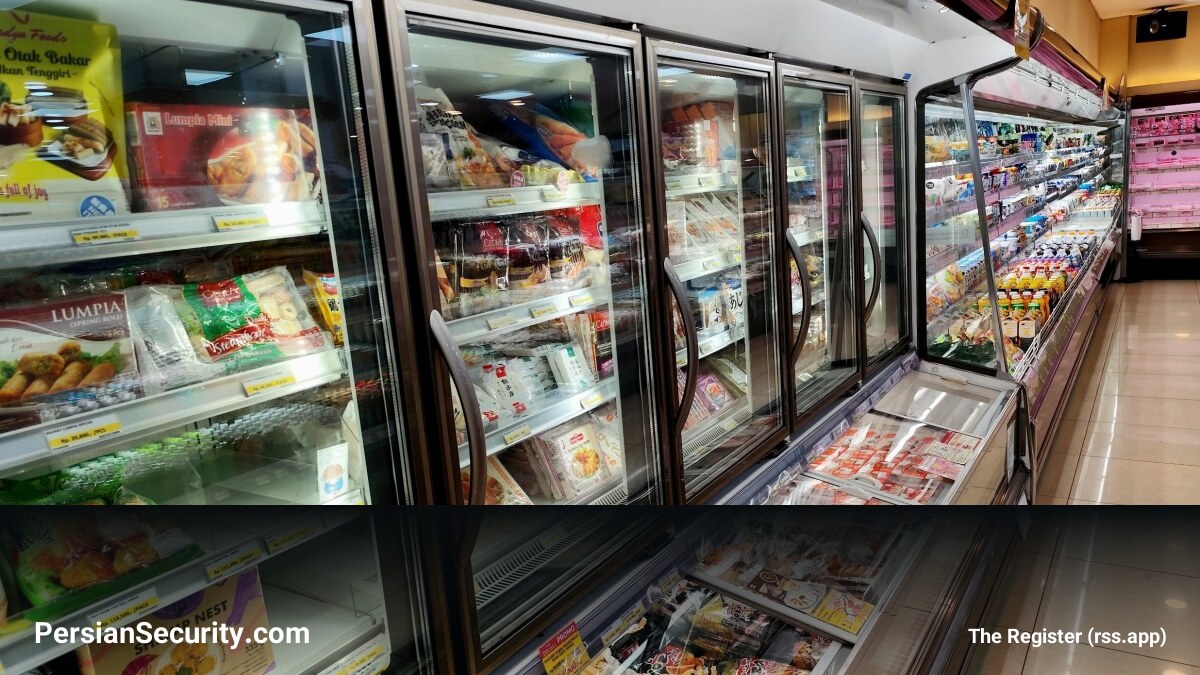
عوامل تهدید (Threat Actors) در حال تغییر استراتژی از سرقت صرف دادهها به سمت هدف قرار دادن سیستمهای کنترل فیزیکی هستند. در یک حادثه اخیر در فرانسه، هزاران سیستم سرمایشی کنترلشده از راه دور در صدها فروشگاه مواد غذایی مورد حمله قرار گرفت که منجر به افزایش دما، فاسد شدن مواد غذایی و حتی بروز آتشسوزی شد.
توسعه سطح حمله به دنیای فیزیکی
این رویکرد جدید تنها به فروشگاهها محدود نمیشود. در ماه اوت، یک حمله باجافزار (Ransomware) سیستمهای مدیریت ساختمان در یک بیمارستان کانادایی را مختل کرد که منجر به از کار افتادن کنترل دسترسی به دربها، نظارت بر سیستمهای HVAC و صدور کارتهای دسترسی کارکنان شد. همچنین در حوادث مشابه در کازینوهای لاسوگاس، ماشینهای اسلات، دستگاههای ATM و کلیدهای الکترونیکی اتاقها از کار افتادند.
نقاط ضعف سیستمهای اتوماسیون ساختمان (BAS)
سیستمهای اتوماسیون ساختمان یا BAS، زیرساختهای حیاتی هستند که مواردی نظیر تهویه مطبوع (HVAC)، روشنایی، مصرف انرژی، مصرف آب، خوانندههای کارت، قفلهای درب و پانلهای کنترل اعلام حریق را مدیریت میکنند. گزارشهای اخیر نشان میدهد که این سیستمها به دلیل ویژگیهای زیر، اهداف جذابی برای مهاجمان هستند:
- پروتکلهای ناامن: حدود ۹۱ درصد از سیستمهای BAS از پروتکلهای ناامنی استفاده میکنند که سطح حمله (Attack Surface) را بهشدت افزایش میدهد.
- دشواری در بهروزرسانی: سیستمهای فناوری عملیاتی (OT) به دلیل نیاز به پایداری مداوم (Uptime)، بهسختی Patch میشوند و اسکن آنها برای یافتن آسیبپذیریها ممکن است منجر به توقف عملیات شود.
- محل مناسب برای پنهان شدن: مهاجمان اغلب از سیستمهای مدیریت ساختمان به عنوان نقطه ورود استفاده کرده و سپس به محیط IT سازمان نفوذ میکنند (Pivot)، زیرا این سیستمها کنترلهای امنیتی کمتری دارند.
نقش هوش مصنوعی در تحلیل سیستمهای قدیمی
استفاده از هوش مصنوعی (AI) باعث شده است که مفهوم «امنیت از طریق ابهام» (Security through Obscurity) دیگر کارساز نباشد. مهاجمان اکنون از AI برای درک سیستمهای عامل قدیمی و مبهم مانند VxWorks یا نسخههای قدیمی Unix و پروتکلهای اختصاصی سختافزاری استفاده میکنند. این ابزارها به مجرمان اجازه میدهد بدون نیاز به تخصص عمیق در حوزه OT، بتوانند تنظیمات حساس زیرساختها را تغییر داده و خسارات فیزیکی گستردهای ایجاد کنند.
روند صعودی حملات به سازمانهای صنعتی
طبق دادههای شرکت Dragos، تعداد حملات باجافزاری به سازمانهای صنعتی از سال ۲۰۲۲ بهطور مستمر در حال افزایش است. در سال ۲۰۲۳، ۹۹۵ حمله ثبت شده که نسبت به سال قبل ۴۹.۵ درصد رشد داشته و این روند در سال ۲۰۲۴ با جهشی بیش از ۸۷ درصد ادامه یافته است.
تله اتصال به اینترنت برای انطباق با قوانین
یکی از موارد نگرانکننده، اتصال تجهیزات OT به اینترنت برای اهداف نظارتی و انطباق با قوانین (Compliance) است. برای مثال، سیستمهای سرمایشی برای اثبات رعایت استانداردهای بهداشتی به شبکه متصل میشوند تا گزارش دما را ارسال کنند. این اتصال ساده، مسیری را برای مهاجمان باز میکند تا از طریق Firmwareهای بهروز نشده، به تجهیزاتی دسترسی پیدا کنند که هیچ ارزش دادهای ندارند اما تأثیر فیزیکی آنها بر زنجیره تأمین یا ایمنی ساختمان بسیار زیاد است.


