بدافزار و تروجان
تروجان RatHat؛ بهرهبرداری از هوش مصنوعی مولد برای کنترل هوشمند دستگاههای اندرویدی
تروجان جدید RatHat با بهرهگیری از هوش مصنوعی مولد، قادر است به صورت خودکار در رابط کاربری اندروید پیمایش کرده…
ویروسها، تروجانها، جاسوسافزارها و کرمهای رایانهای.
تروجان جدید RatHat با بهرهگیری از هوش مصنوعی مولد، قادر است به صورت خودکار در رابط کاربری اندروید پیمایش کرده…
بدافزار Rapuncel با استفاده از یک درایور Kernel امضاشده توسط مایکروسافت، ۱۴۵ ابزار امنیتی EDR و AV را غیرفعال کرده…
بدافزار Remus با استفاده از تکنیک حذف Syscall Hooks و متد EtherHiding، ابزارهای EDR را دور زده و اطلاعات حساس…
بدافزار Rapuncel با استفاده از یک درایور امضا شده توسط مایکروسافت، ۱۴۵ ابزار امنیتی و EDR را غیرفعال کرده و…
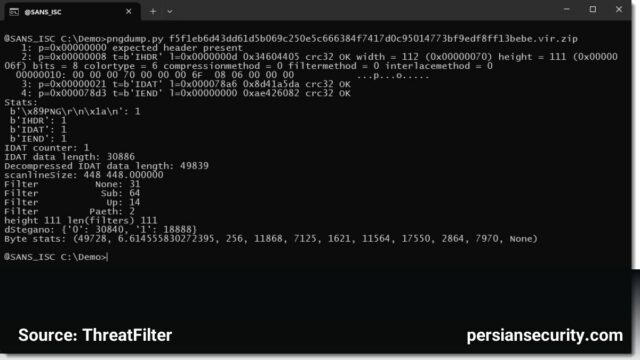
کمپین TerminalFix با استفاده از تکنیک استگانوگرافی در فایلهای PNG، کدهای مخرب را برای ایجاد تونلهای معکوس در شبکهها مستقر…
مهاجمان با استفاده از قراردادهای هوشمند شبکه Polygon، زیرساخت C2 خود را برای سرقت اطلاعات بانکی و 2FA پنهان کردهاند.…
گزارش هفتگی InfoStealers نشاندهنده آلودگی بیش از ۲۰ هزار دستگاه و سرقت اطلاعات از دامنههای کلیدی مانند گوگل و مایکروسافت…
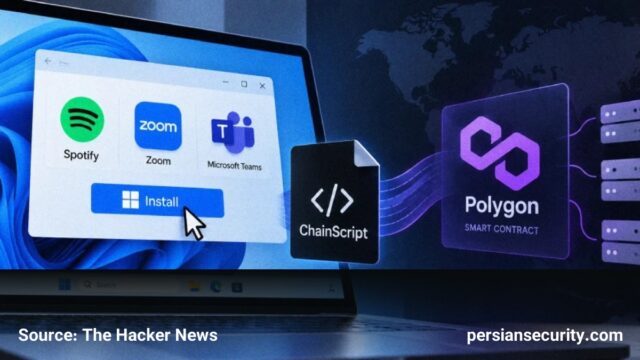
بدافزار جدید ChainScript با استفاده از قراردادهای هوشمند شبکه Polygon، زیرساخت C2 خود را مدیریت کرده و از طریق متدهای…
بدافزار Remus با هدف قرار دادن توکنهای API هوش مصنوعی و استفاده از قراردادهای هوشمند اتریوم برای مخفیسازی C2، تهدیدی…
تروجان RatHat با ترکیب هوش مصنوعی و سوءاستفاده از ADB و Accessibility Service، قادر است رمزهای PIN اندروید را از…