
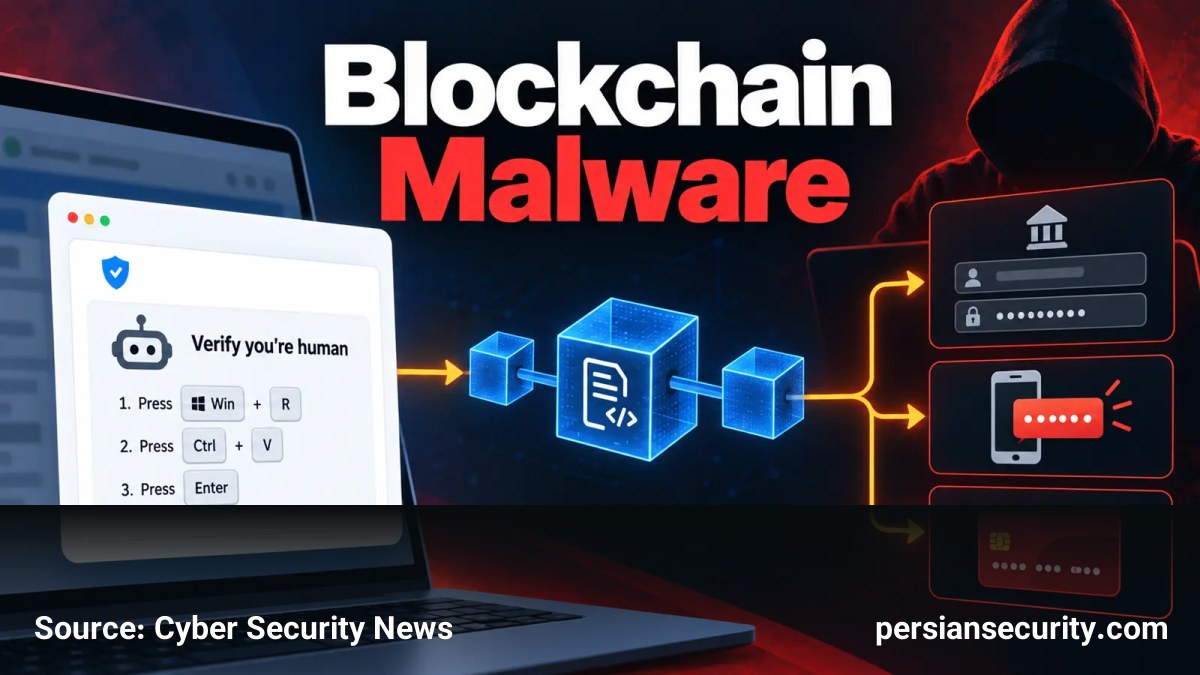
یک کمپین بدافزاری جدید با بهرهگیری از فناوری بلاکچین، موفق شده است سرورهای کنترل خود را از دسترس ابزارهای شناسایی خارج کند. این عملیات با فریب دادن کاربران وبسایتهای سازمانی آلوده، آنها را به اجرای دستورات مخرب وادار کرده و در نهایت اطلاعات ورود به حسابهای بانکی و کدهای تایید دو مرحلهای (2FA) را سرقت میکند.
مکانیزم EtherHiding و پایداری زیرساخت
این تکنیک که EtherHiding نامیده شده، به جای استفاده از یک آدرس ثابت برای سرور فرماندهی و کنترل (C2)، از قراردادهای هوشمند (Smart Contracts) در شبکه Polygon استفاده میکند. بدافزار در هر بار اجرا، از قرارداد هوشمند میپرسد که باید به کدام آدرس متصل شود. پاسخ دریافتی یک آدرس رمزگذاری شده است که به مهاجمان اجازه میدهد تنها با یک تراکنش ارزانقیمت در بلاکچین، آدرس سرور خود را تغییر دهند. این رویکرد باعث میشود روشهای دفاعی متداول مانند مسدود کردن دامنههای مخرب (Domain Blocking) ناکارآمد شوند.
زنجیره حمله و مهندسی اجتماعی
حمله از طریق تزریق جاوا اسکریپت (JavaScript Injection) در وبسایتهای معتبر آغاز میشود. کاربران هنگام بازدید از این سایتها با یک صفحه جعلی CAPTCHA مواجه میشوند که از آنها میخواهد برای تایید هویت، کلیدهای Windows+R را فشار داده و دستوری را در محیط Run کپی و اجرا کنند. این دستور در واقع یک تسک زمانبندی شده (Scheduled Task) به نام Enter ایجاد میکند که اسکریپتهای مرحله بعد را فراخوانی کرده و پایداری بدافزار را از طریق رجیستری ویندوز (مقدار PersonalizedUpdates) تضمین میکند.
سرقت اطلاعات از طریق افزونههای مرورگر
در مراحل نهایی، یک Backdoor برای نصب یک افزونه (Extension) مخرب در مرورگر استفاده میشود. این افزونه که به عنوان یک تروجان بانکی عمل میکند، قادر است موارد زیر را انجام دهد:
- مانیتورینگ نام کاربری، رمز عبور و کدهای 2FA در بیش از ۴۷۰ سایت مالی و کریپتویی.
- استفاده از Web-inject برای تغییر محتوای صفحات بانکی.
- ثبت کلیدهای فشار داده شده (Keylogging) و کپچر کردن صفحه نمایش و ویدیو.
- سرقت اطلاعات از Password Managerها و کیف پولهای دیجیتال.
راهکارهای شناسایی و مقابله برای تیمهای SOC
با توجه به اینکه این کمپین همچنان فعال است، تیمهای امنیتی باید به جای تکیه صرف بر لیستهای سیاه (Blocklists)، بر شناسایی رفتاری (Behavioral Detection) تمرکز کنند. نقاط کلیدی برای شناسایی عبارتند از:
- بررسی تسکهای زمانبندی شده مشکوک با نام Enter.
- مانیتورینگ فعالیتهای غیرعادی PowerShell و اسکریپتهای موجود در پوشههای Temporary کاربر.
- شناسایی درخواستهای خروجی به RPC Endpointهای شبکه Polygon در محیطهایی که نیازی به دسترسی به بلاکچین ندارند.
- بررسی ثبتهای جدید Chrome Native Messaging و محدود کردن نصب افزونههای تایید نشده.


