
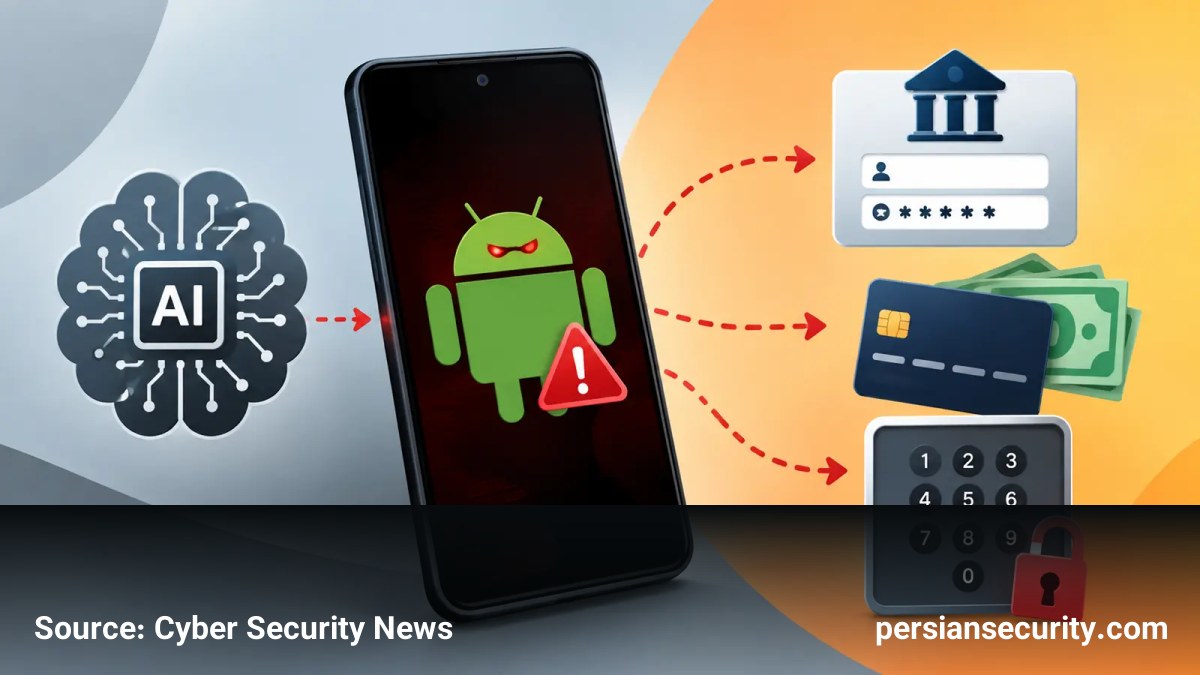
یک بدافزار بانکینگ جدید برای سیستمعامل اندروید با نام RatHat شناسایی شده است که با بهرهگیری از قابلیتهای پیشرفته دستگاه و هوش مصنوعی، برای سرقت اطلاعات حسابهای بانکی و بازسازی رمزهای عبور (PIN) طراحی شده است.
مکانیسم انتشار و نفوذ
این کمپین مهاجمه به جای استفاده از آسیبپذیریهای نرمافزاری، بر روشهای فریبکارانه متمرکز است. قربانیان از طریق پیامهای فیشینگ (SMS Phishing) یا تبلیغات مخرب به صفحات دانلود جعلی هدایت شده و متقاعد میشوند تا بستههای نصب اندروید (APK) را از منابع غیررسمی نصب کنند.
نقش هوش مصنوعی و دسترسیهای سیستمی
یکی از ویژگیهای متمایز RatHat، استفاده از یک دستیار AI زنده برای تحلیل رابط کاربری (UI) است. این بدافزار به جای اجرای دستورات ثابت، میتواند تصمیم بگیرد در کجای صفحه کلیک یا اسکرول کند تا به اپلیکیشنهای مالی دسترسی یابد؛ این قابلیت باعث میشود شناسایی بدافزار توسط سیستمهای مبتنی بر Signature دشوارتر شود.
پس از نصب، بدافزار کاربر را فریب میدهد تا سرویس Accessibility Service اندروید را فعال کند. با فعال شدن این دسترسی، RatHat قادر خواهد بود محتوای صفحه را مشاهده کرده و به جای کاربر عمل کند.
سوءاستفاده از ADB و دسترسی سطح Shell
- Wireless Debugging: این تروجان با فعال کردن عیبیابی بیسیم و خواندن کد جفتسازی ۶ رقمی، از طریق Android Debug Bridge (ADB) به دستگاه متصل میشود.
- Native Components: پس از برقراری اتصال، دو جزء Native را روی سیستم نصب میکند؛ یکی ایجنت مبتنی بر زبان Go برای اجرای دستورات سیستمی و دیگری تونلی برای ارتباط مستمر با سرور مهاجم (C2).
سرقت اطلاعات و بازسازی PIN
برای سرقت اطلاعات بانکی، RatHat از صفحات جعلی (Overlay Screens) روی اپلیکیشنهای مالی استفاده میکند تا نام کاربری، رمز عبور و کدهای یکبار مصرف (OTP) را سرقت کند. همچنین با رهگیری پیامکها، لایههای امنیتی MFA را دور میزند.
پیچیدهترین قابلیت این بدافزار، ثبت مختصات خام (Raw Coordinates) لمس صفحه نمایش است. RatHat با تطبیق نقاط لمس شده با چیدمان کیبورد و الگوهای قفل صفحه، میتواند PIN یا الگوی بازگشایی دستگاه را بازسازی کند. این روش باعث میشود محدودیتهای مربوط به Screen Capture را به طور کامل دور بزند.
پایداری و توصیههای امنیتی
این بدافزار دارای مکانیزم Persistence است و حتی پس از حذف اپلیکیشن اصلی، از طریق یک جزء مخفی در پسزمینه، خود را مجدداً بازیابی میکند. برای مقابله با این تهدید، توصیه میشود:
- تنظیمات Developer Options و Wireless Debugging غیرفعال بمانند.
- از نصب اپلیکیشنها خارج از Google Play پرهیز شود.
- در صورت آلودگی، به دلیل قابلیت پایداری بدافزار، تنها راه حل قطعی Factory Reset است.


