
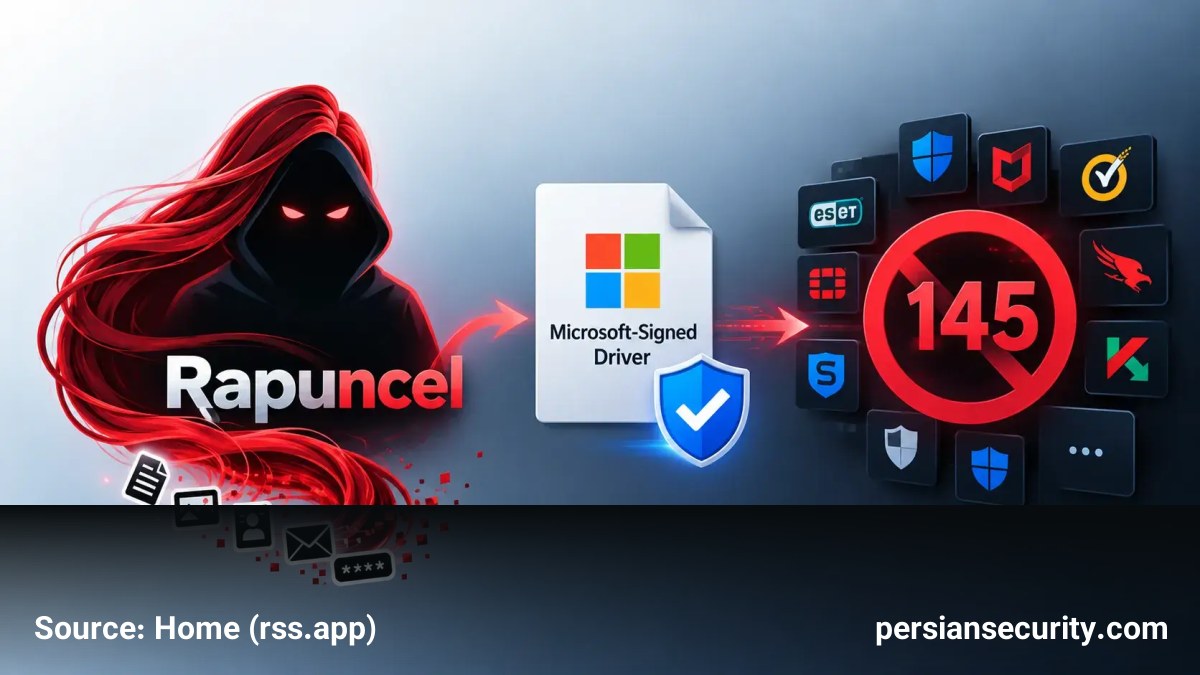
کمپین جدیدی از بدافزار سرقت اطلاعات (Infostealer) با نام Rapuncel شناسایی شده است که با بهرهبرداری از یک درایور Kernel تایید شده توسط مایکروسافت، قادر است تا ۱۴۵ فرآیند مربوط به آنتیویروسها (AV) و سیستمهای تشخیص و پاسخ نقطه پایانی (EDR) را متوقف کند. این قابلیت به مهاجمان اجازه میدهد تا بدون شناسایی، اطلاعات حساس از جمله اعتبارنامههای مرورگر، کیف پولهای ارز دیجیتال، توکنهای چت و اطلاعات Windows Credentials را سرقت کنند.
زنجیره حمله و متدولوژی توزیع
این عملیات با ایجاد سازمانهای جعلی در GitHub و استفاده از صفحات GitHub Pages برای فریب کاربران آغاز میشود. مهاجمان با بهینهسازی سئو (SEO) و جعل برند بیش از ۴۰ شرکت معتبر (از جمله LastPass Authenticator)، کاربران را به دانلود آرشیوهای ZIP هدایت میکنند. برای دور زدن سیستمهای Sandbox و اسکنرهای خودکار، حجم این آرشیوها با افزودن فایلهای DLL بیارزش به بیش از ۱۲۷ مگابایت افزایش یافته است.
تحلیل فنی مکانیسم Bypass
در این حمله، یک فایل اجرایی جعلی بر پایه ابزار رسمی vsdbg.exe مایکروسافت استفاده میشود که از طریق تکنیک DLL Side-loading، فایل مخرب vsdbg.dll را بارگذاری میکند. پس از ارتقای سطح دسترسی به SYSTEM، درایور Alinubx.sys (که با نام nvfsflt64.sys و تحت سرویس NvFsFilter اجرا میشود) روی سیستم نصب میگردد تا خود را به عنوان یک درایور NVIDIA جا بزند.
- سوءاستفاده از Kernel: این درایور از طریق رابط IOCTL، شناسههای فرآیند (PID) را دریافت کرده و با استفاده از تابع
ZwTerminateProcessدر سطح Kernel، ابزارهای امنیتی را میبندد. - دور زدن حفاظتها: این روش باعث دور زدن بررسیهای دسترسی در User-mode و حتی مکانیزمهای Protected Process Light (PPL) میشود.
- امضای دیجیتال: درایور مذکور دارای امضای معتبر
Microsoft Windows Hardware Compatibility Publisherاست که باعث میشود توسط بسیاری از سیستمهای امنیتی به عنوان فایل مورد اعتماد شناسایی شود.
اهداف سرقت دادهها و توصیههای دفاعی
پس از غیرفعال شدن لایههای دفاعی، Rapuncel اقدام به استخراج دادهها از بیش از ۲۵ مرورگر، ۳۰ کیف پول ارز دیجیتال و اپلیکیشنهایی نظیر Discord، Steam و Telegram میکند. همچنین فایلهایی با کلمات کلیدی مانند “password” یا “wallet” را جستجو کرده و اسکرینشاتهای سیستم را به سرور C2 ارسال میکند.
توصیههای فنی برای تیمهای SOC:
- مسدود کردن هش (Hash) درایور شناسایی شده و جستجو برای سرویس
NvFsFilterدر سیستمها. - محدود کردن نصب درایورهای تایید نشده یا مشکوک در سطح سازمان.
- مانیتورینگ دقیق عملیات DLL Side-loading مرتبط با فایل
vsdbg.exe. - آموزش کاربران در مورد عدم دانلود نرمافزارهای رسمی از مخازن غیررسمی GitHub.


