
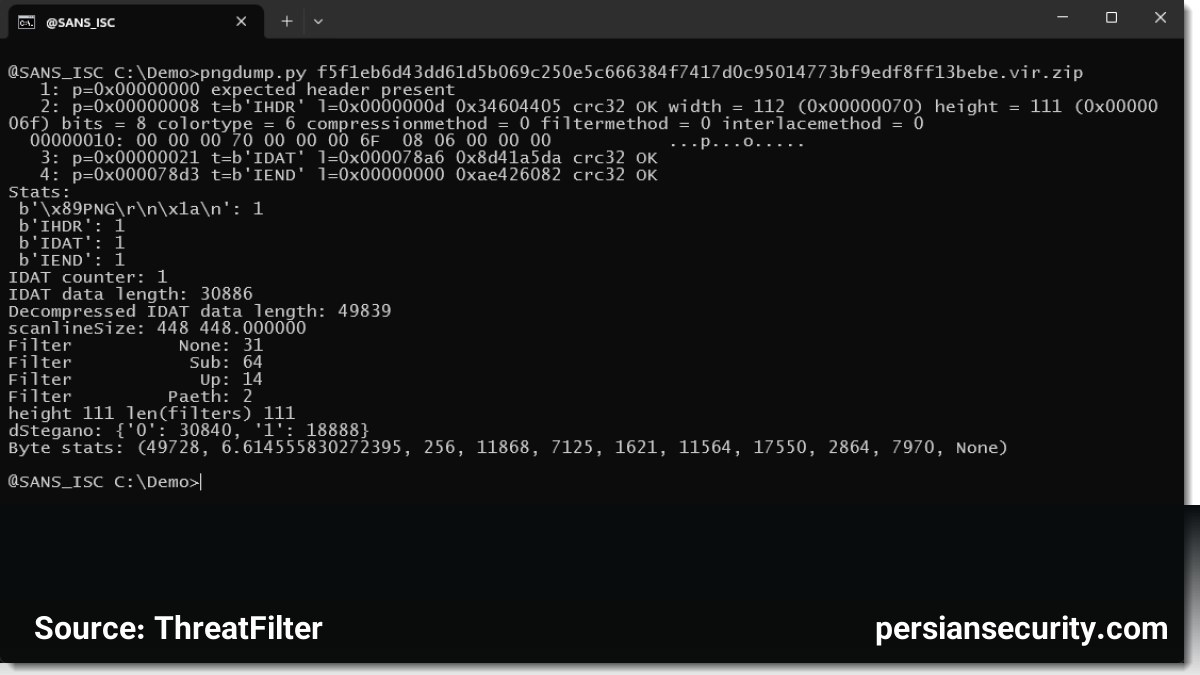
گزارشهای اخیر منتشر شده توسط تیم تحقیقات امنیتی مایکروسافت (Microsoft Security Research)، جزئیات تکاندهندهای از یک کمپین پیچیده بدافزاری تحت عنوان TerminalFix را فاش کرده است. این عملیات با هدف نفوذ چندمرحلهای (Multistage Intrusion) طراحی شده و از تکنیکهای پیشرفتهای برای دور زدن سیستمهای شناسایی استفاده میکند.
استفاده از استگانوگرافی (Steganography)
یکی از جنبههای کلیدی و قابل توجه در این کمپین، استفاده مهاجمان از تکنیک استگانوگرافی در فایلهای تصویری با فرمت PNG است. در این روش، کدهای مخرب یا دادههای حساس در لایههای پنهان تصاویر جاسازی میشوند تا از دید ابزارهای تحلیل ترافیک و آنتیویروسها در امان بمانند.
مکانیسم نفوذ و ایجاد تونل معکوس
هدف نهایی این حملات، استقرار یک تونل معکوس (Reverse Tunnel) در شبکه هدف است. این تونل به مهاجم اجازه میدهد تا بدون نیاز به باز کردن پورتهای ورودی در فایروال، دسترسی مداوم و کنترل از راه دور (C2) روی سیستمهای قربانی داشته باشد. فرآیند نفوذ در چندین مرحله صورت میگیرد که در هر مرحله، قطعاتی از کد مخرب از طریق فایلهای PNG استخراج و در حافظه اجرا میشوند تا ردپای کمتری روی دیسک باقی بماند.
- مرحله اول: ارسال فایلهای PNG حاوی دادههای رمزگذاری شده.
- مرحله دوم: اجرای یک لودر (Loader) برای استخراج کد از تصویر.
- مرحله سوم: برقراری ارتباط با سرور فرماندهی و کنترل و ایجاد تونل ارتباطی.


