
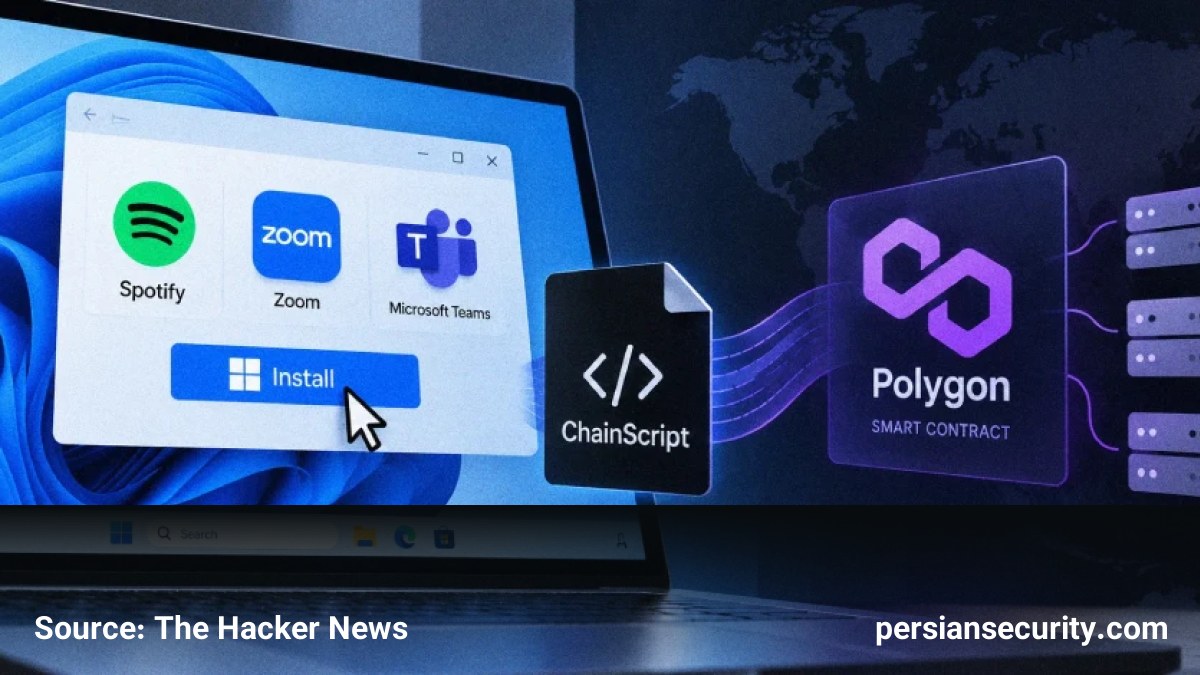
گروههای تهدید در حال حاضر از متدهای فریبکارانه موسوم به ClickFix برای توزیع یک تروجان دسترسی از راه دور (RAT) جدید و مستند نشده به نام ChainScript استفاده میکنند. این بدافزار در نسخههای مختلفی از جمله ComponentTask33 و UpdateDigital مشاهده شده و خود را به عنوان نرمافزارهای رایج مانند Spotify، Zoom Workplace و Microsoft Teams معرفی میکند.
مکانیزم شناسایی C2 مبتنی بر بلاکچین
یکی از ویژگیهای برجسته ChainScript، استفاده از تکنیکهای مشابه EtherHiding برای شناسایی سرورهای فرمان و کنترل (C2) است. این بدافزار از یک قرارداد هوشمند (Smart Contract) در شبکه Polygon برای یافتن زیرساختهای فعال WebSocket خود استفاده میکند. این رویکرد به مهاجمان اجازه میدهد تا با جداسازی فرآیند شناسایی بکاند از خود بدافزار، زیرساختهای خود را به سرعت تغییر داده و شناسایی مبتنی بر Indicatorهای سنتی را دشوار کنند.
قابلیتها و زنجیره حمله
بدافزار ChainScript یک RAT کامل است که دسترسیهای گستردهای را برای اپراتور فراهم میکند، از جمله:
- اجرای تعاملی دستورات CMD و PowerShell
- مدیریت فایلها و ثبت تصاویر از صفحه نمایش (Screenshot)
- استقرار Payloadهای اضافی و اجرای JavaScript از راه دور
- استخراج اطلاعات کیف پولهای ارز دیجیتال (هم در اپلیکیشنهای دسکتاپ و هم افزونههای مرورگر)
زنجیره حمله با یک لور (Lure) از نوع ClickFix آغاز میشود که منجر به دانلود و اجرای یک نصبکننده مخرب ویندوز از طریق msiexec.exe میگردد. این نصبکننده محیط زمان اجرای Node.js را مستقر کرده و سپس Agent جاوااسکریپتی ChainScript را از طریق مراحل پنهان PowerShell و VBScript اجرا میکند. برای پایداری (Persistence) در سیستم، این بدافزار از Scheduled Task و در صورت شکست، از Registry Run key استفاده میکند.
تحلیل حملات ClickFix و گسترش آن
این فعالیتها در کنار کمپینهای دیگری مانند PasteSwitch مشاهده شده است که در آن مهاجمان با تصاحب حسابهای رسمی (مانند حساب Reddit شرکت HBO Max)، تبلیغات مخربی را برای توزیع بدافزارهایی نظیر MacSync و Atomic Stealer منتشر کردند. در سیستمهای macOS، کاربران فریب داده میشوند تا دستورات مخربی را در Terminal کپی و اجرا کنند که منجر به استقرار بدافزارهای سرقت اطلاعات (Infostealer) میشود.
تحلیلها نشان میدهد که مهاجمان برای دور زدن سیستمهای تحلیل خودکار و Sandboxها، از تکنیکهای Browser-fingerprinting استفاده میکنند تا لورهای مخرب را تنها به کاربرانی نمایش دهند که محیط سیستمعامل آنها با هدف حمله مطابقت دارد.


