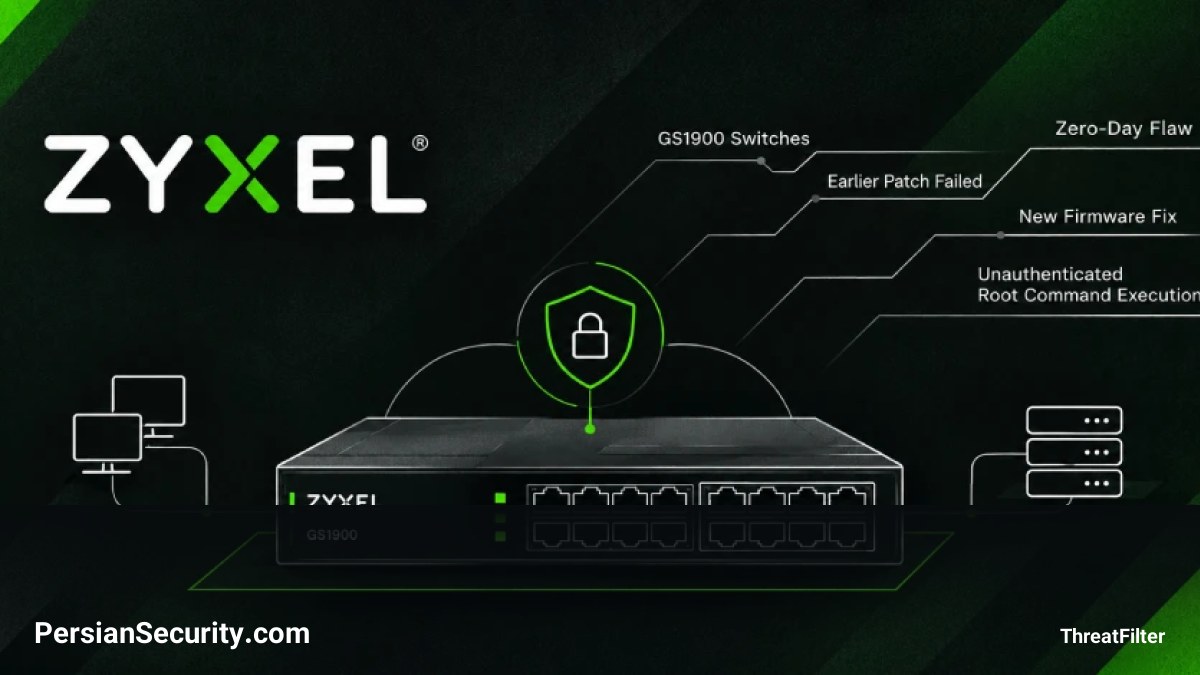
محققان شرکت Binarly اعلام کردند که سوئیچهای شبکه Zyxel سری GS1900، علیرغم دریافت وصلههای امنیتی قبلی، همچنان در برابر اکسپلویتهای فعال آسیبپذیر هستند. این نقص امنیتی به مهاجمان اجازه میدهد بدون نیاز به هیچگونه احراز هویت (Unauthenticated)، دستورات خود را در سطح دسترسی Root اجرا کنند.
جزئیات آسیبپذیری و شکست وصله قبلی
در حالی که Zyxel پیشتر وصله 2.90 Patch 2 را برای رفع آسیبپذیری CVE-2026-7273 منتشر کرده بود، مشخص شده است که این اصلاحیه در واقع مشکل اصلی را حل نکرده است. آسیبپذیری جدید که اکنون با شناسه CVE-2026-107441 شناخته میشود، همان عاملی است که اکسپلویتها برای نفوذ از آن استفاده میکنند. این نقص در واقع یک خطای نوشتن خارج از محدوده (Out-of-bounds write) در بخش مدیریت درخواستهای وب است.
تحلیلهای فنی نشان میدهد که در وصله قبلی، بررسی اندازه پارامترها پس از کپی شدن آنها در حافظه انجام میشد؛ به همین دلیل، مهاجم میتوانست با ارسال پارامترهای بسیار بزرگ، شمارنده حافظه را دستکاری کرده و دستورات خود را جایگزین توابع سیستمی کند.
گزارشهای مربوط به بهرهبرداری فعال
شرکت GreyNoise گزارش داده است که در اواخر ماه اوت، حدود ۹۹۶ سوئیچ از مدل GS1900 مورد حمله قرار گرفتهاند. مهاجمان با استفاده از این اکسپلویت، اسکریپتهای جمعآوری داده را روی دستگاهها دانلود کرده و اطلاعات حساسی شامل موارد زیر را سرقت کردهاند:
- تنظیمات سوئیچ (Switch Configurations)
- رمزهای عبور هششده سطح Root (Hashed Root Credentials)
- اطلاعات شبکه (Network Information)
برخی گزارشها این حملات را به گروهی موسوم به Red Heron نسبت میدهند که فعالیتهای آنها با گروههای با پیشینه چینی مرتبط است.
اقدامات اصلاحی و توصیهها
Zyxel اکنون فریمور (Firmware) جدیدی با نام 2.90 Patch 3 را برای ۱۰ مدل از سوئیچهای GS1900 منتشر کرده است که این حفره امنیتی را بهطور کامل میبندد. با توجه به اینکه این آسیبپذیری دارای امتیاز شدت 9.8 از 10 در مقیاس CVSS است، توصیه میشود مدیران شبکه و تیمهای SOC بلافاصله فرآیند بهروزرسانی را آغاز کنند.
نکته مهم: در حال حاضر راهکار جایگزینی (Workaround) برای کسانی که امکان بهروزرسانی فوری ندارند، ارائه نشده است. همچنین مشخص نیست که آیا بهروزرسانی، دسترسیهایی که مهاجمان ممکن است از قبل ایجاد کرده باشند را قطع میکند یا خیر.
بهروزرسانی (نوامبر 5, 2026 — Malware News)
بهروزرسانی: تحقیقات جدید نشان میدهد که وصله قبلی (Patch 2) برای رفع آسیبپذیری در سوئیچهای Zyxel سری GS1900، تنها بخشی از مشکل را پوشش داده و منجر به شناسایی یک آسیبپذیری جدید تحت عنوان CVE-2026-107441 شده است. در حالی که Patch 2 تعداد پارامترهای ارسالی (Parameter Count) را محدود میکرد، اما نتوانست اندازه هر پارامتر (Parameter Size) را کنترل کند. این نقص فنی باعث ایجاد یک آسیبپذیری از نوع Out-of-bounds Write شده است.
این آسیبپذیری جدید به مهاجمان اجازه میدهد بدون نیاز به احراز هویت (Unauthenticated)، دستورات سیستمعامل را با سطح دسترسی Root اجرا کنند. تحلیلها نشان میدهد که اکسپلویتهای مورد استفاده در حملات اخیر، بدون هیچ تغییری بر روی دستگاههایی که Patch 2 را نصب کرده بودند، همچنان کارآمد هستند.
کاربران باید بلافاصله فریمور جدید (Patch 3) را برای مدلهای تحت تأثیر نصب کنند. این آسیبپذیری با امتیاز CVSS بسیار بالا (تا ۹.۸) ارزیابی شده و با توجه به فعالیتهای گروههای تهدید (Threat Actors) مرتبط با Red Heron، اولویت بسیار بالایی برای مدیریت و پچ کردن دارد.