بدافزار و تروجان
کمپین گسترده جعل برند LastPass برای توزیع بدافزار Rapuncel و غیرفعالسازی EDR
مهاجمان با استفاده از صفحات جعلی در GitHub و درایورهای سطح Kernel، ابزارهای EDR را غیرفعال کرده و بدافزار Rapuncel…
ویروسها، تروجانها، جاسوسافزارها و کرمهای رایانهای.
مهاجمان با استفاده از صفحات جعلی در GitHub و درایورهای سطح Kernel، ابزارهای EDR را غیرفعال کرده و بدافزار Rapuncel…
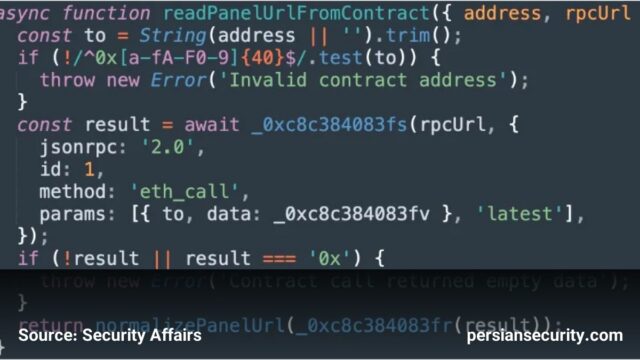
بدافزارهای جدید npm با انتقال کد مخرب از Install Scripts به Runtime Code و استفاده از Smart Contractهای اتریوم برای…
بدافزار سرقت اطلاعات Vidar با معرفی یک ماشین مجازی (VM) و رمزهای جریانی ARX سفارشی، متدهای مبهمسازی خود را برای…
فریمورک جدید Exvicy با استفاده از تکنیک ClickFix و سوءاستفاده از سایتهای وردپرس، کاربران را به اجرای دستورات PowerShell مخرب…
تروجان جدید ChainScript با استفاده از قراردادهای هوشمند در بلاکچین Polygon، آدرس سرور C2 خود را به صورت پویا تغییر…
کمپین TASK#STOMP با استفاده از اسکریپتهای VBS و PowerShell، دادههای حساس و مدارک تجاری را سرقت کرده و با بهرهگیری…
یک بسته مخرب npm با نام indexed-btree از طریق جعل هویت یک کتابخانه معتبر، بدافزار خود را در کد زمان…
بدافزار TASK#STOMP با هدف جاسوسی از اسناد سازمانی و سرقت اطلاعات حساس، از طریق اسکریپتهای VBS و تسکهای زمانبندی شده…
مهاجمان با سرقت کلیدهای دسترسی توسعهدهندگان، از قابلیت Trusted Publishing در npm برای توزیع لودر GHAPPIER استفاده کردند. این حمله…
کشف ۱۰ بسته مخرب در npm که با دور زدن مکانیزمهای نصب و استفاده از قراردادهای هوشمند اتریوم برای C2،…