
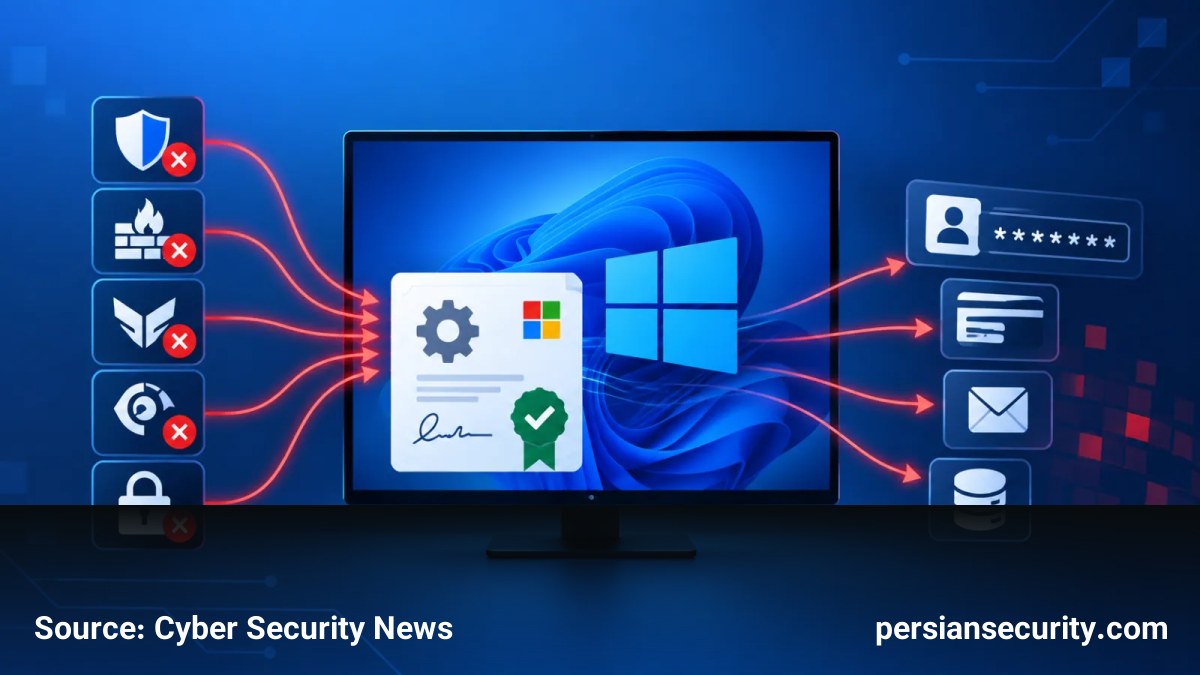
پژوهشگران امنیتی از یک کمپین بدافزاری جدید پرده برداشتند که با استفاده از یک درایور هسته (Kernel Driver) تایید شده توسط مایکروسافت، موفق شده است ۱۴۵ فرآیند مربوط به آنتیویروسها و ابزارهای امنیت نقطه پایانی (Endpoint Security) را متوقف کرده و اطلاعات حساس کاربران را سرقت کند.
مکانیزم توزیع و فریب کاربران
این عملیات که تحت نام Rapuncel ردیابی میشود، از طریق صفحات جعلی در GitHub و با جعل هویت LastPass Authenticator اجرا شده است. مهاجمان با بهینهسازی موتورهای جستجو (SEO)، صفحاتی را طراحی کردند که برای کاربرانی که به دنبال دانلود این ابزار بودند، کاملاً رسمی به نظر میرسید. پس از کلیک بر روی دکمه دانلود، کاربران از طریق چندین لایه بازنشانی (Redirect) و زیرساختهای محافظت شده توسط Cloudflare به سرور نهایی هدایت میشدند.
فایل نهایی در قالب یک آرشیو ZIP حجیم (بیش از ۱۰۰ مگابایت) ارائه میشد. این حجم بالا با هدف دور زدن سیستمهای تحلیل خودکار (Sandbox) و ابزارهای اسکنر طراحی شده بود تا به دلیل محدودیت حجم، بررسی نشوند.
دور زدن امنیت با تکنیک DLL Side-Loading
در داخل فایل ZIP، یک فایل اجرایی مربوط به دیباگ مایکروسافت به نام vsdbg.exe به همراه یک فایل DLL مخرب قرار داشت. بدافزار با استفاده از تکنیک DLL Side-loading، باعث میشد لودر مخرب تحت پوشش یک جزء قانونی مایکروسافت اجرا شود. پس از کسب دسترسیهای سطح بالا (Elevated Privileges)، بدافزار درایور هستهای به نام Alinubx.sys را که با نام جعلی nvfsflt64.sys (درایور NVIDIA File System Filter) ثبت شده بود، مستقر کرد.
این درایور دارای زنجیره امضای معتبر Microsoft Windows Hardware Compatibility Publisher بود که باعث میشد سیستمعامل و ابزارهای امنیتی به آن اعتماد کنند. این درایور حاوی لیستی از ۱۴۵ نام فرآیند مربوط به محصولات EDR و آنتیویروس بود و با استفاده از مکانیزمهای سطح هسته، حتی ابزارهایی که توسط تکنولوژی Protected Process Light (PPL) ویندوز محافظت میشدند را متوقف میکرد.
سرقت دادهها و استخراج اطلاعات
پس از غیرفعالسازی ابزارهای امنیتی، بدافزار Rapuncel اقدامات زیر را انجام داد:
- سرقت پسوردهای ذخیره شده از بیش از ۲۵ مرورگر مختلف.
- تزریق به فرآیندهای مرورگر Chrome و Edge برای دور زدن رمزنگاریهای App-bound و استخراج پسوردها.
- سرقت فایلهای کیف پول ارزهای دیجیتال (Cryptocurrency Wallets)، توکنهای Discord، دادههای Session در Steam و اطلاعات تلگرام.
- استخراج دادههای Windows Credential Manager و اسکرینشات از سیستم.
- جستجو در اسناد سیستم برای یافتن کلمات کلیدی مانند “password”، “seed” و “recovery”.
در نهایت، تمامی اطلاعات جمعآوری شده در یک فایل ZIP فشرده شده و به سرور فرماندهی و کنترل (C2) ارسال میشد.
توصیههای فنی برای تیمهای SOC
مدیران امنیت و تحلیلگران SOC باید سیستمهای خود را برای شناسایی موارد زیر بررسی کنند:
- ایجاد سرویس
NvFsFilterیا نوشتن فایلnvfsflt64.sysدر مسیرC:WindowsSystem32drivers. - بررسی آرتیفکتهای
Alinubx.ccfوProtectR3.dll. - مانیتورینگ فرآیندهای
vsdbg.exeکه فرآیندهای فرزند (Child Processes) غیرعادی اجرا میکنند. - شناسایی لود شدن درایورهای هسته که بلافاصله با توقف گسترده ابزارهای امنیتی همراه است.


