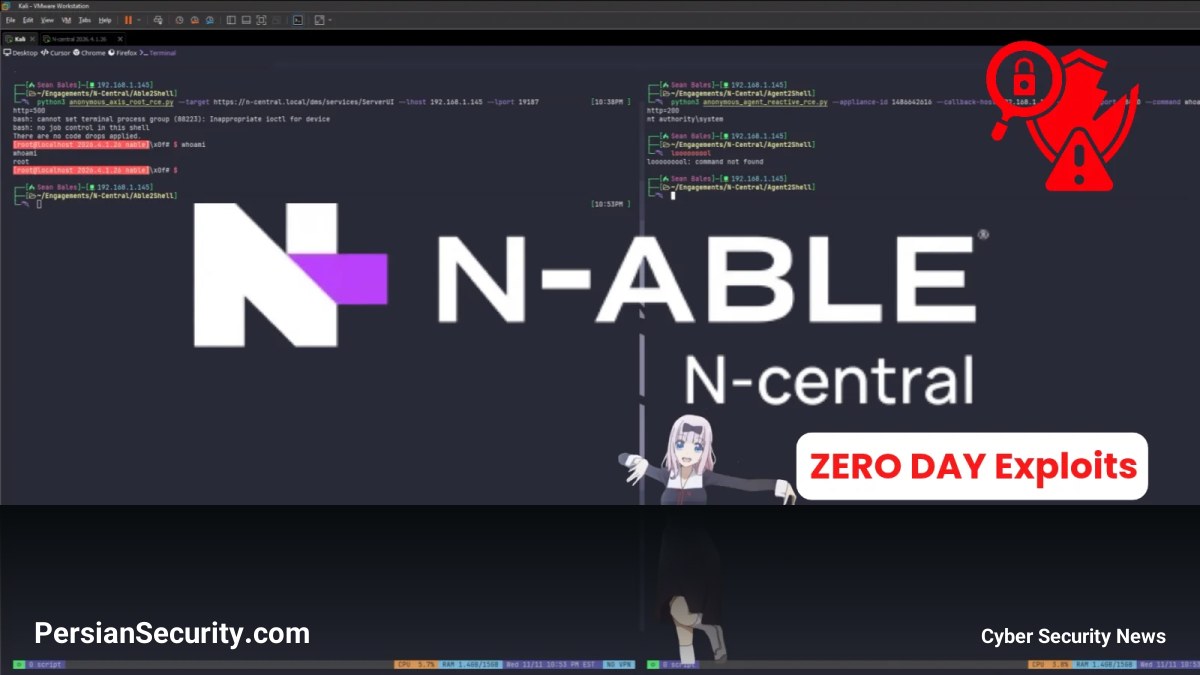
گزارشهای جدید نشان میدهد که ابزارهای اکسپلویت 4EverAble2Shell و Agent2Shell میتوانند سرورهای N-able N-central را حتی پس از اعمال آخرین پچهای اضطراری (Emergency Hotfix) هدف قرار دهند. این یافتهها تأکید میکند که سرورهایی که از نسخه 2026.4 HF2 (build 2026.4.1.26) استفاده میکنند، همچنان در معرض خطر هستند.
تحلیل فنی اکسپلویتها
بررسیهای فنی روی کد این ابزارها نشاندهنده وجود زنجیرههای حمله خطرناکی است که منجر به دسترسیهای سطح بالا میشود:
- 4EverAble2Shell: این ابزار امکان اجرای کد از راه دور (RCE) را بدون نیاز به نام کاربری و رمز عبور فراهم میکند و در نهایت منجر به دسترسی Root روی دستگاه N-central میشود. لازم به ذکر است که برای موفقیت این حمله، حالت Legacy API باید فعال باشد.
- Agent2Shell: این اکسپلویت بر روی ارتباطات بین سرورهای N-central و Agentها یا Probeهای ویندوزی تمرکز دارد. این زنجیره حمله میتواند به مهاجم اجازه دهد تا دستورات را روی دستگاههای مدیریتشده ویندوزی، حتی با سطح دسترسی SYSTEM، اجرا کند.
ریسکهای استراتژیک برای MSPها
با توجه به اینکه N-central توسط ارائهدهندگان خدمات مدیریت شده (MSP) برای مدیریت شبکههای مشتریان استفاده میشود، این آسیبپذیریها ریسکی فراتر از یک دستگاه واحد ایجاد میکنند. دسترسی به سرور مدیریت میتواند به مهاجم اجازه دهد تا از طریق جابهجایی جانبی (Lateral Movement)، از سرور آسیبپذیر به تمامی سیستمهای ویندوزی متصل به آن نفوذ کند.
راهکارهای مقابله و شناسایی
در حال حاضر پچ قطعی برای این مسائل جدید منتشر نشده است. برای کاهش ریسک، اقدامات زیر توصیه میشود:
- ایزولاسیون: مشتریانی که از نسخههای On-premises استفاده میکنند، باید سرور N-central را بهطور کامل آفلاین کرده یا دسترسی آن را به اینترنت قطع کنند، حتی اگر HF2 نصب شده باشد.
- محدودیت دسترسی: استفاده از IP Allowlisting به تنهایی کافی نیست، زیرا رابطهای آسیبپذیر، ارتباطات عادی Agent و Probe را نیز مدیریت میکنند.
- مانیتورینگ لاگها: بررسی لاگهای سرور برای درخواستهای غیرعادی به مسیرهای
/dms/services/ServerUIو/dms2/services2/ServerMMS2، بهویژه پیامهایی که از session ID = -1 استفاده میکنند. - بررسی سیستمهای ویندوزی: شناسایی دستورات رمزگذاریشده (Encoded) در PowerShell که توسط اجزای N-able اجرا میشوند و بررسی تغییرات در فایلهای Windows Software Probe.