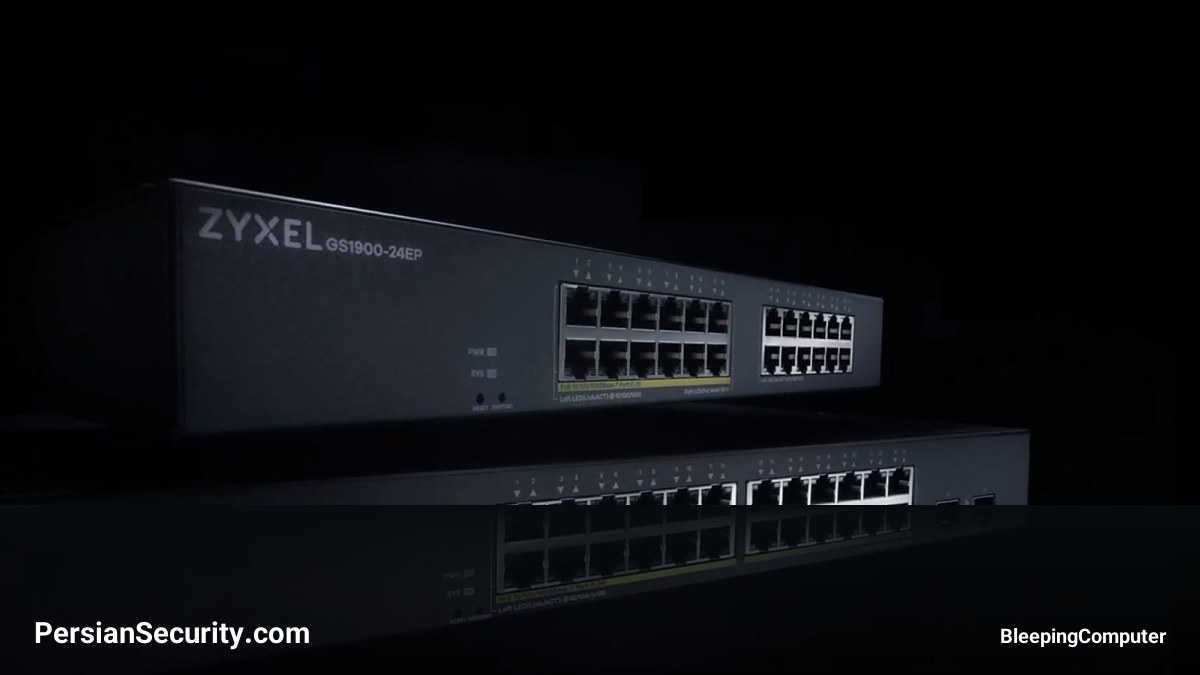
شرکت Zyxel آسیبپذیری زیرو دِی (Zero-day) جدیدی را در سوئیچهای شبکه سری GS1900 خود برطرف کرد. این آسیبپذیری توسط هکرها برای نفوذ به نزدیک به ۱۰۰۰ دستگاه در سراسر جهان و سرقت فایلهای پیکربندی (Configuration files) و اطلاعات ورود (Credentials) مورد سوءاستفاده قرار گرفته بود.
این آسیبپذیری که با شناسه CVE-2026-107441 ردیابی میشود، یک نقص از نوع Out-of-bounds write در رابط مدیریت وب (Web management interface) سوئیچها است. این نقص به یک مهاجم احرازنشده (Unauthenticated) که به شبکه دسترسی دارد، اجازه میدهد تا با ارسال درخواستهای HTTP دستکاری شده، دستورات سیستمعامل (OS commands) را اجرا کند.
این نقص بر ده مدل از سوئیچهای سری GS1900 تأثیر میگذارد. اگرچه Zyxel پیشتر در ماه ژوئن تلاش کرده بود با ارائه وصلههای امنیتی، آسیبپذیری CVE-2026-7273 را برطرف کند، اما محققان شرکت Binarly دریافتند که اکسپلویتهای اخیر برخلاف تصور اولیه، از یک آسیبپذیری کاملاً جدید و ناشناخته استفاده میکنند که قادر است وصلههای قبلی را دور بزند (Bypass).
شرکت امنیتی GreyNoise مشاهده کرده است که یک عامل تهدید (Threat actor) با احتمال زبان چینی تحت نام Kapibala، از این نقص برای نفوذ به ۹۹۶ دستگاه در ۴۸ کشور استفاده کرده است. این مهاجمان پس از اجرای دستورات از راه دور (RCE)، اسکریپتی را برای جمعآوری پیکربندیها، هش کردن رمزهای عبور روت (Root credentials) و اطلاعات شبکه دانلود میکردند.
تحقیقات نشان میدهد که اکسپلویت جدید با دستکاری یک شمارنده پارامتر (Parameter counter) پیش از مرحله اعتبارسنجی، فرآیند جلوگیری از Buffer overflow را دور میزند. این موضوع باعث میشود مهاجم بتواند حافظه را بازنویسی کرده و بدون نیاز به احراز هویت، دستورات خود را اجرا کند.
مدیران شبکه و امنیت توصیه میشود برای محافظت در برابر CVE-2026-107441، بلافاصله آخرین نسخه فریمور (Firmware) ارائه شده توسط Zyxel را بر روی تمامی سوئیچهای سری GS1900 نصب کنند.