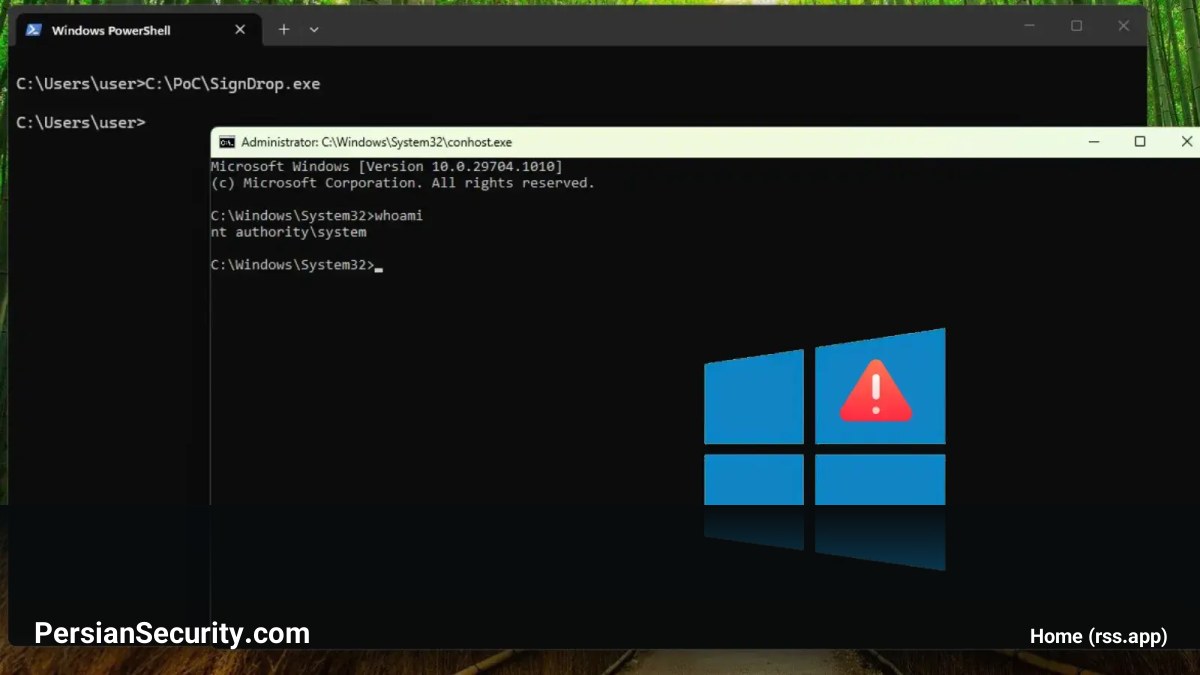
یک اکسپلویت زیرو دِی (Zero-Day) جدید در سیستمعامل ویندوز با نام SignDrop شناسایی شده است که میتواند به مهاجمان اجازه دهد سطح دسترسی خود را به NT AUTHORITYSYSTEM ارتقا دهند. این آسیبپذیری از طریق سوءاستفاده از درایور Common Log File System (CLFS) یا همان clfs.sys انجام میشود.
مکانیسم حمله
این اکسپلویت از مکانیزمهای حفاظتی خودِ درایور CLFS برای رسیدن به هدف استفاده میکند. در حالت عادی، CLFS برای امنیت بیشتر، یک فایل احراز هویت با پسوند .cnpf در کنار فایلهای لاگ ایجاد میکند. مهاجم با استفاده از AddLogContainer API، کانتینرهای اضافی را به لاگ متصل کرده و سپس با استفاده از Object Manager Symbolic Links، موتور Microsoft Defender را مجبور میکند تا این کانتینر را باز کند.
در این فرآیند، درایور CLFS فایل احراز هویت را با سطح دسترسی SYSTEM ایجاد میکند، در حالی که کنترل DACL (لیست کنترل دسترسی) آن در اختیار مهاجم قرار میگیرد. این زنجیره باعث میشود مهاجم به یک شل (Shell) با سطح دسترسی کامل سیستم دست یابد. تا این لحظه، مایکروسافت این ادعاها را تأیید نکرده و گزارشی مبنی بر بهرهبرداری گسترده از این آسیبپذیری در محیطهای واقعی منتشر نشده است.
دور زدن محصولات امنیتی (EDR/AV)
یکی از جنبههای بسیار خطرناک SignDrop، توانایی آن در دور زدن قابلیت Tamper Protection در محصولات آنتیویروس و EDR است. از آنجایی که عملیات ایجاد فایل توسط فرآیند خودِ موتور آنتیمالویر (Antimalware Engine) انجام میشود، درایورهای هسته (Kernel Drivers) این فعالیت را به عنوان یک عملیات قانونی و معتبر شناسایی میکنند. این موضوع میتواند باعث شود که لایههای دفاعی نتوانند از خود در برابر تغییرات مخرب محافظت کنند.
میزان مواجهه و اقدامات پیشنهادی
میزان آسیبپذیری به تنظیمات رجیستری در مسیر زیر بستگی دارد:
HKLMSYSTEMCurrentControlSetServicesCLFSAuthenticationMode
مقادیر 0 و 1 در این مسیر، سیستم را در معرض خطر قرار میدهند. تخمین زده میشود که حدود ۸۰ درصد از نصبهای ویندوز، بهویژه سیستمهایی که برای مدت طولانی بدون آپدیت یا ریاستارت بودهاند، در معرض این تهدید قرار دارند. از آنجایی که این یک آسیبپذیری محلی (Local) است، مهاجم ابتدا نیاز به اجرای کد (Code Execution) از طریق روشهایی مانند فیشینگ یا بدافزار دارد.
توصیه میشود از غیرفعال کردن مکانیزمهای حفاظتی CLFS به عنوان راهکار موقت خودداری شود، زیرا این کار سیستم را در برابر باگهای فساد حافظه (Memory Corruption) آسیبپذیر میکند. در عوض، باید بلافاصله پس از انتشار پَچهای امنیتی توسط مایکروسافت، آنها را اعمال کرد.