
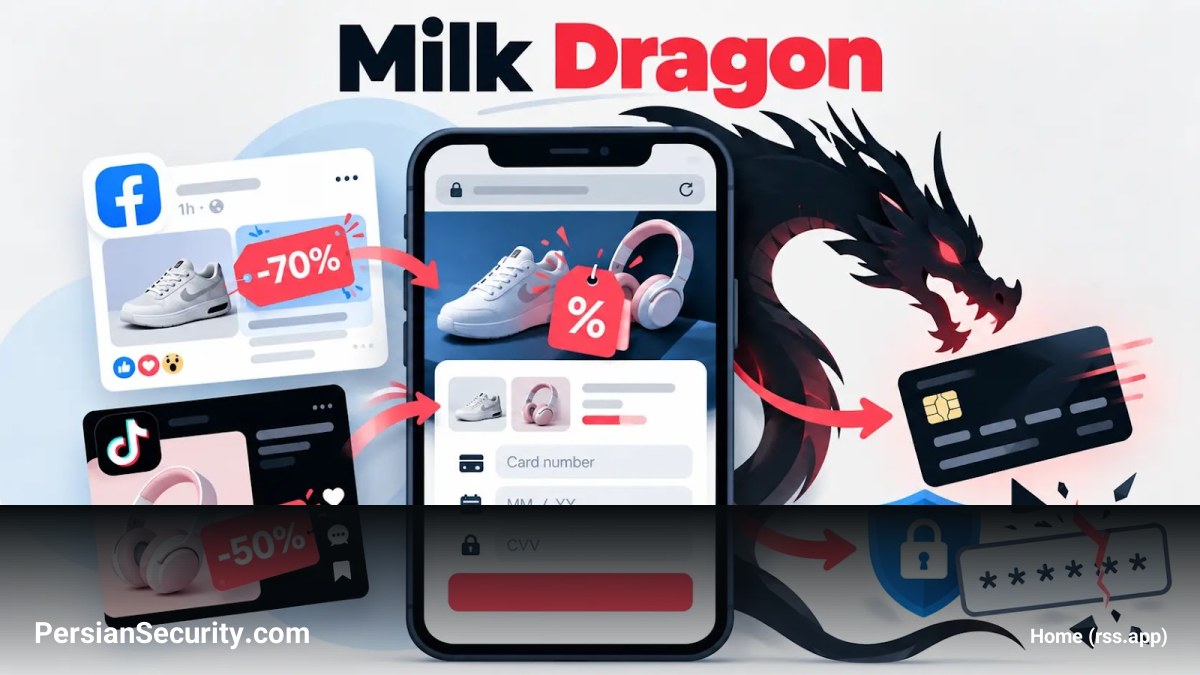
یک عملیات فیشینگ به عنوان سرویس (Phishing-as-a-Service) با نام Milk Dragon (یا NaiLong)، از پستهای تخفیفی در پلتفرمهای فیسبوک و تیکتاک برای سرقت اطلاعات کارتهای پرداخت و رهگیری چالشهای احراز هویت چندعاملی (MFA) استفاده میکند.
رویکرد جدید در مهندسی اجتماعی
برخلاف متدهای کلاسیک مانند اعلانهای شکست در ارسال بسته یا پیامهای مسدود شدن حساب، عامل تهدید در Milk Dragon بر رفتار خرید در شبکههای اجتماعی تمرکز کرده است. قربانیان با پستهایی مواجه میشوند که کالاهای برندهای شناخته شده (مانند LEGO و Calvin Klein) را با تخفیفهای بسیار زیاد تبلیغ میکنند و سپس به فروشگاههای جعلی هدایت میشوند که دقیقاً مشابه سایتهای تجارت الکترونیک معتبر طراحی شدهاند.
زنجیره سرایت و زیرساخت فنی
- جذب قربانی: استفاده از پروفایلهای جعلی با محتوای تولید شده توسط هوش مصنوعی (AI) و تعداد فالوورهای مصنوعی برای ایجاد اعتماد.
- سایتهای فیشینگ: استفاده از WordPress و افزونه WooCommerce برای ایجاد جریان خرید، سبد خرید و پرداخت کاملاً باورپذیر.
- افزونه مخرب: نصب یک پلاگین سفارشی به نام BytePress که متدهای پرداخت جعلی PayPal و کارت اعتباری را به سایت اضافه کرده و ارتباط با سرور فرماندهی و کنترل (C2) را برقرار میکند.
دور زدن MFA و تکنیک AiTM
این کیت از ارتباطات Socket.IO WebSocket استفاده میکند تا دادههای وارد شده توسط کاربر را به صورت لحظهای (کاراکتر به کاراکتر) برای مهاجم ارسال کند. در صورتی که تراکنش نیاز به تایید 3-D Secure داشته باشد، مهاجم از تکنیک Adversary-in-the-Middle (AiTM) استفاده کرده و یک صفحه جعلی برای دریافت کد یکبار مصرف (OTP) نمایش میدهد. با دریافت و ارسال سریع این کد در زمان واقعی، مهاجم میتواند پیش از انقضای کد، تراکنشهای جعلی را تایید کند.
مدل کسبوکار و توزیع
گزارشها حاکی از آن است که Milk Dragon از اکتبر ۲۰۲۵ در کانالهای تلگرامی با اشتراک ماهیانه ۳۰۰ USDT فروخته میشود. خریداران به یک پنل مدیریتی دسترسی دارند که قابلیتهایی نظیر مانیتورینگ لحظهای نشستهای قربانی (Live Session)، ردیابی نرخ تبدیل، دستهبندی BIN کارتها و مدیریت چندین سایت فیشینگ همزمان را فراهم میکند.


