
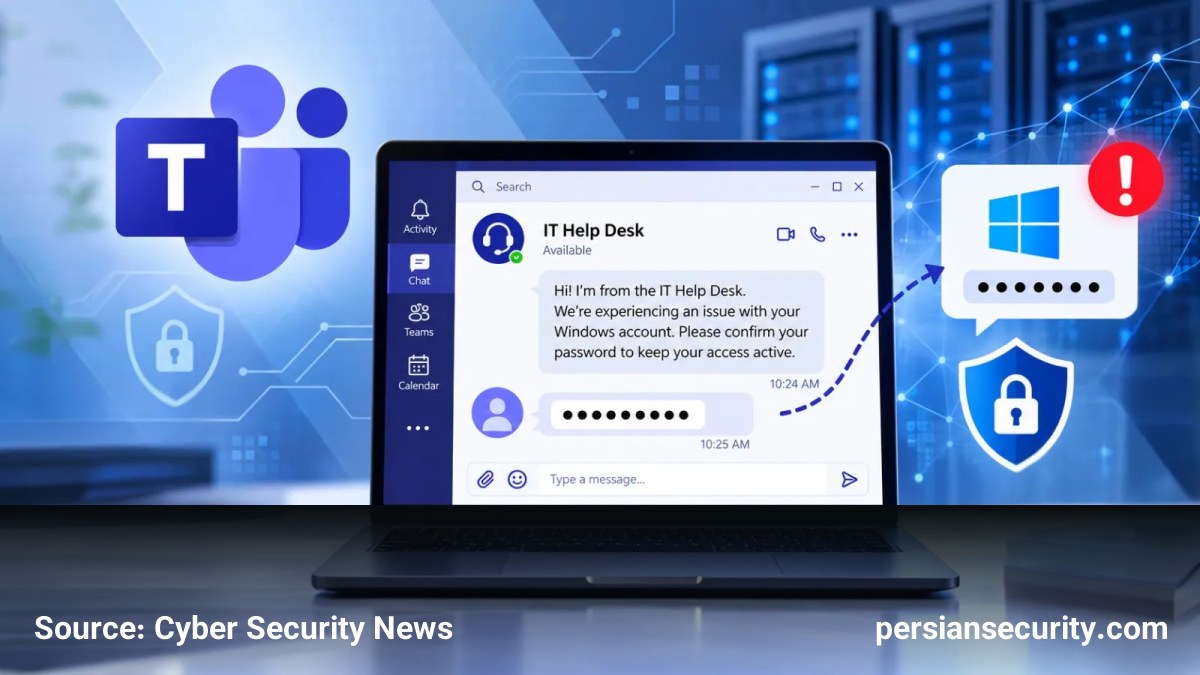
مهاجمان با بهرهبرداری از قابلیتهای چت در Microsoft Teams، خود را به جای کارکنان Help Desk یا پشتیبانی IT جا میزنند تا کاربران را برای نصب بدافزار یا اعطای دسترسی از راه دور (Remote Access) متقاعد کنند. هدف نهایی این حملات، سرقت گذرواژههای سیستمعامل ویندوز از طریق یک صفحه قفل (Lock Screen) جعلی است.
مکانیزم حمله و مهندسی اجتماعی
این حملات نیازی به بهرهبرداری از آسیبپذیریهای نرمافزاری ندارند و صرفاً بر پایه اعتماد کارکنان به پیامهای متقاعدکننده استوار هستند. مهاجمان از طریق Tenantهای تحت کنترل خود در Microsoft 365، نامهای نمایشی مانند «IT Service Desk» ایجاد کرده و از طریق چتهای خارجی (External Chat) با قربانیان ارتباط برقرار میکنند.
از آنجایی که Teams بهطور پیشفرض اجازه ارتباط با دامنههای خارجی را میدهد، مهاجمان میتوانند به راحتی به کاربرانی که دسترسی خارجی آنها فعال است، دسترسی پیدا کنند. پیامهای ارسالی معمولاً حاوی ادعاهایی مبنی بر نیاز به رفع یک مشکل امنیتی، پاکسازی دستگاه یا نصب یک بهروزرسانی فوری است تا کاربر را به دانلود یک فایل، تایید کنترل صفحه (Screen Control) یا باز کردن Quick Assist ترغیب کنند.
تحلیل فنی بدافزار SynkLoader و ماژول PhishLocker
در یکی از کمپینهای اخیر، بدافزاری به نام SynkLoader از طریق پیامهای فیشینگ در Teams توزیع شده است. این بدافزار که در قالب یک فایل MSI و روی فضای ذخیرهسازی Microsoft Azure میزبانی میشد (برای جلب اعتماد بیشتر کاربر)، پس از نصب بهصورت In-memory اجرا شده و از طریق Scheduled Tasks پایداری (Persistence) خود را در سیستم ایجاد میکند.
یکی از قابلیتهای خطرناک این بدافزار، ماژولی به نام PhishLocker است. این ماژول یک صفحه قفل جعلی و مشابه صفحه ورود ویندوز را نمایش میدهد که حتی میتواند نام حساب کاربری و تصویر پسزمینه آشنای کاربر را بازسازی کند. به محض اینکه کاربر گذرواژه خود را برای باز کردن سیستم وارد میکند، این اطلاعات بهصورت Plaintext توسط مهاجم ضبط میشود.
روشهای شناسایی و مقابله
برای تشخیص صفحات قفل جعلی، میتوان از روشهای زیر استفاده کرد:
- ترکیب کلیدهای Ctrl+Alt+Delete: در صفحه قفل واقعی ویندوز، این دستور صفحه Windows Security را باز میکند، در حالی که اپلیکیشنهای تمامصفحه جعلی قادر به بازسازی این رفتار نیستند.
- استفاده از Alt+Tab: در مورد SynkLoader، صفحه جعلی یک پنجره بدون حاشیه (Borderless) بود و با زدن Alt+Tab، Task Switcher روی آن ظاهر میشد.
توصیههای امنیتی برای سازمانها
مدیران SOC و متخصصان امنیت باید اقدامات زیر را برای کاهش ریسک اتخاذ کنند:
- محدود کردن دسترسیهای خارجی Teams تنها به دامنههای شناخته شده و مورد اعتماد.
- اطمینان از فعال بودن نشانگرهای ارسالکننده خارجی (External Sender Indicators) برای کاربران.
- آموزش کارکنان برای عدم اعتماد به درخواستهای پشتیبانی ناگهانی و تأکید بر تأیید هویت درخواستکننده از طریق کانالهای داخلی معتبر (مانند تلفن یا پورتال خدمات سازمان).
- عدم نصب نرمافزارهای ناشناخته یا اشتراکگذاری کدهای دسترسی از راه دور بدون تأیید مستقل.


