
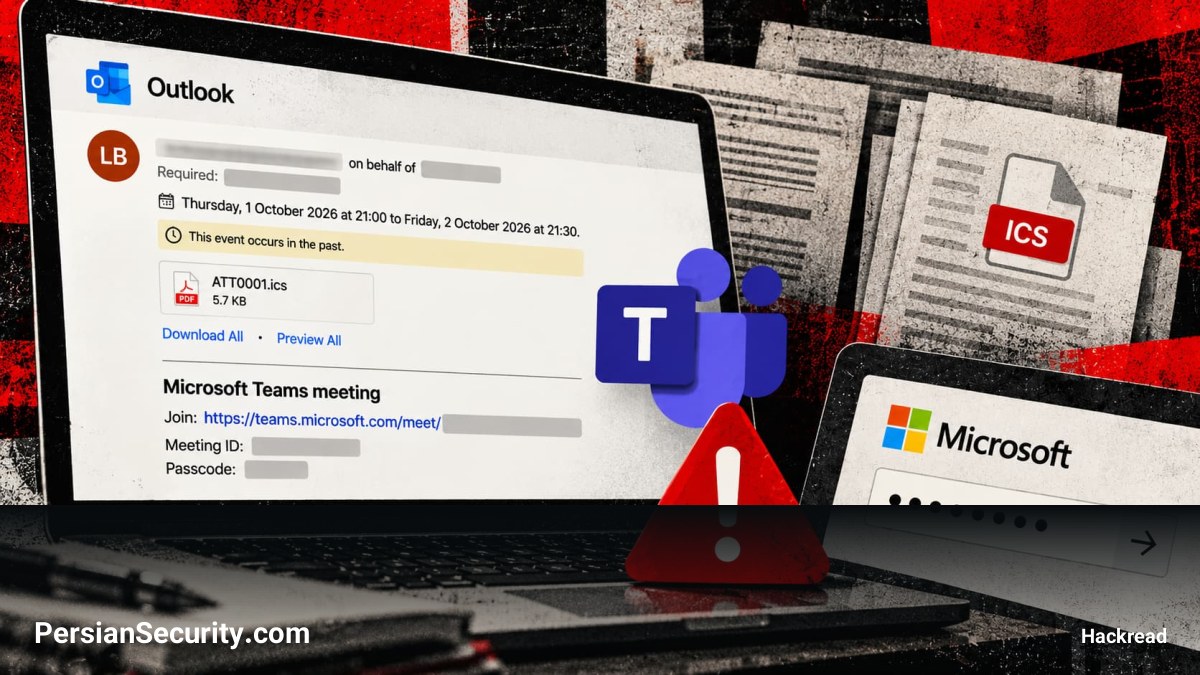
یافتههای جدید محققان Check Point نشان میدهد که بیش از ۴۰,۰۰۰ سازمان هدف حملات فیشینگ (Phishing) قرار گرفتهاند که از طریق دعوتنامههای تقویم جعلی برای سرقت اعتبارنامههای (Credentials) حسابهای مایکروسافت طراحی شدهاند.
سیستمهای شناسایی این پژوهشگران، پس از یک جهش ناگهانی فعالیت در اواخر سپتامبر، بیش از ۳۰۲,۳۸۶ ایمیل فیشینگ منحصربهفرد را شناسایی کردهاند. این کمپین با استفاده از ۲۴۷,۲۷۰ آدرس فرستنده و ۳۳,۸۹۰ دامنه مختلف اجرا شده است که نشاندهنده سازمانیافته بودن و فراتر رفتن از حسابهای موقت و ساده است.
مکانیزم حمله
این ایمیلهای فیشینگ مشابه درخواستهای عادی جلسات کاری، از جمله دعوتنامههای Microsoft Teams، به نظر میرسند. زمانی که گیرنده روی لینک جلسه کلیک میکند، به یک صفحه جعلی ورود (Sign-in) مایکروسافت هدایت میشود که نام کاربری و رمز عبور وارد شده را ثبت میکند.
- استفاده از فایلهای .ics: در برخی نسخهها، یک پیوست با فرمت استاندارد .ics (فرمت اشتراکگذاری رویدادهای تقویم) ارسال میشود. از آنجایی که این فایل حاوی دادههای معتبر تقویم است، میتواند به راحتی در تقویم کاربر ثبت شود و دعوتنامه را بسیار واقعی جلوه دهد.
- فریب از طریق لینکها: در نسخههای دیگر، لینک جلسه به صورت آدرس Microsoft Teams یا صفحه ورود مایکروسافت نمایش داده میشود، در حالی که URL اصلی به مقصد دیگری اشاره دارد. با این حال، نگه داشتن نشانگر موس روی لینک میتواند مقصد واقعی را فاش کند.
نکته مهم این است که مهاجمان از آسیبپذیری فنی در Microsoft Teams یا Outlook استفاده نمیکنند، بلکه از ویژگیهای آشنای تقویم برای مهندسی اجتماعی (Social Engineering) بهره میبرند تا درخواست خود را در جریان روزمره کاری کاربر جا بزنند.
پیامدها و اقدامات حفاظتی
سرقت اعتبارنامههای مایکروسافت میتواند به مهاجمان اجازه دسترسی به سرویسهای حیاتی مانند ایمیل، OneDrive و SharePoint را بدهد. همچنین، حسابهای هک شده میتوانند برای ارسال دعوتنامههای معتبرتر از طریق آدرسهای قابل اعتماد، مورد استفاده قرار گیرند.
توصیههای امنیتی برای مدیران و کاربران:
- استفاده از روشهای احراز هویت مقاوم در برابر فیشینگ (Phishing-resistant MFA) مانند Passkeys یا کلیدهای امنیتی سختافزاری.
- نظارت دقیق بر پیوستهای .ics، دامنههای جدید فرستندگان و لینکهایی که با سرویس ذکر شده در دعوتنامه مطابقت ندارند.
- بررسی دقیق مقصد نهایی لینکها قبل از کلیک کردن.
- در صورت ورود اطلاعات در یک صفحه مشکوک، بلافاصله رمز عبور را تغییر داده، نشستهای (Sessions) فعال را لغو و قوانین ارجاع (Forwarding rules) ایمیل را بررسی کنید.


