
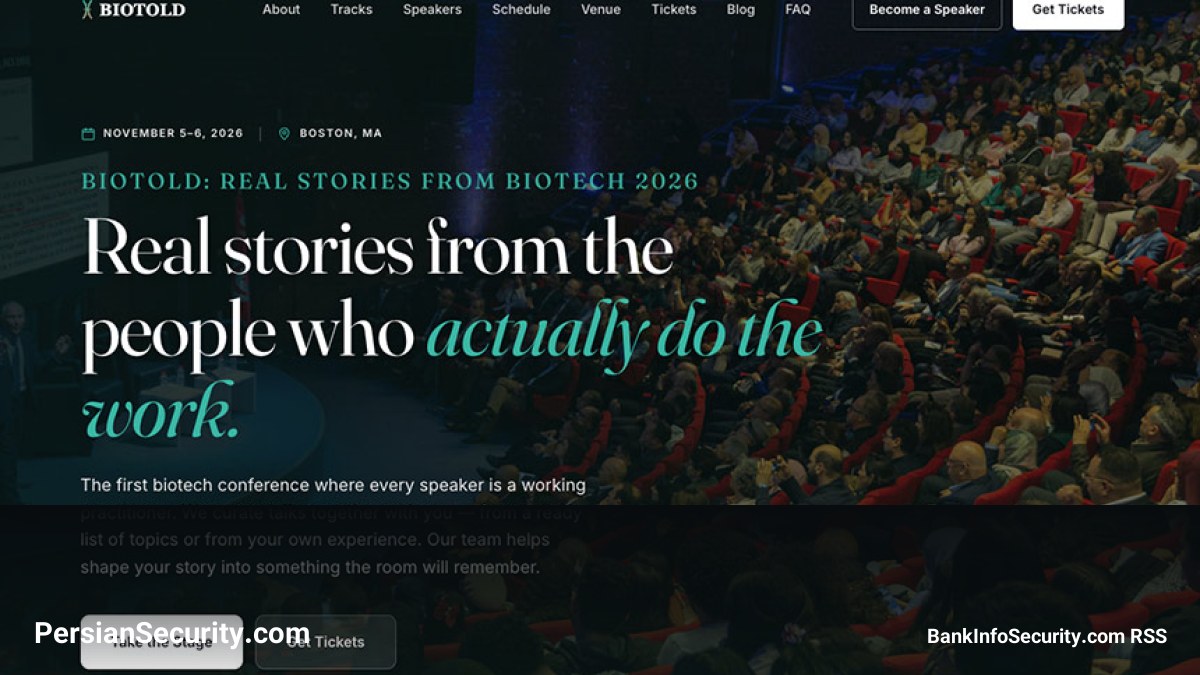
پژوهشگران امنیتی در شرکت Proofpoint گزارش دادهاند که مجرمان سایبری با طراحی یک کنفرانس ساختگی در حوزه بیوتکنولوژی در شهر بوستون، کمپین گستردهای از مهندسی اجتماعی (Social Engineering) را آغاز کردهاند. هدف این حملات، جذب قربانیان از طریق دعوتنامههای جعلی برای سخنرانی در این رویداد است که در نهایت منجر به سرایت (Infection) بدافزار و فراهم کردن مسیر برای حملات باجافزاری (Ransomware) میشود.
جزئیات متدولوژی حمله
این کمپین که به عامل تهدید (Threat Actor) موسوم به TA586 نسبت داده شده است، بر محوریت یک وبسایت بسیار حرفهای به نام BioTold میچرخد. این وبسایت با ادعای برگزاری رویدادی در هتل Omni بوستون، اعتبار لازم را برای ایمیلهای فیشینگ فراهم میکند تا مخاطبان را متقاعد کند که به عنوان سخنران در این کنفرانس شرکت کنند.
فرآیند حمله به شرح زیر است:
- برقراری ارتباط: قربانیان از طریق ایمیل دعوت میشوند تا در رویداد شرکت کنند.
- جلب اعتماد: در صورت پاسخ مثبت، مهاجمان با ارسال لینکهای مخرب شخصیسازی شده، اعتماد کاربر را جلب میکنند.
- نصب بدافزار: در نهایت، این لینکها یا فایلهای ZIP پیوست شده، منجر به نصب بدافزار روی سیستم قربانی میشوند.
تحلیل عامل تهدید TA586 و ارتباط با ZipLine
عامل تهدید TA586 به عنوان یک کارگزار دسترسی اولیه (Initial Access Broker) شناخته میشود. بدافزارهای توزیع شده توسط این گروه، معمولاً به عنوان نقطه ورود برای اپراتورهای باجافزار در یک اکوسیستم مجرمانه گستردهتر استفاده میشوند. همچنین، شواهدی وجود دارد که نشان میدهد TA586 با گروه سایبری ZipLine همپوشانی دارد.
گروه ZipLine از متدولوژی متفاوتی در مهندسی اجتماعی استفاده میکند؛ به جای ارسال ایمیل مستقیم، آنها از طریق فرمهای «تماس با ما» (Contact Us) در وبسایت شرکت هدف پیام میفرستند. این کار باعث میشود شرکت هدف به طور طبیعی از طریق ایمیل پاسخ دهد و در نتیجه، تعامل اولیه کاملاً مشروع به نظر برسد. سپس مهاجمان با گفتگوهای طولانی (گاهی تا دو هفته) و درخواست امضای قراردادهای عدم افشا (NDA)، قربانی را به سمت دانلود فایلهای مخرب سوق میدهند.
شاخصهای شناسایی (Indicators)
برخی از ویژگیهای کلیدی این کمپین که مدیران SOC باید به آنها توجه کنند عبارتند از:
- ایجاد وبسایتهای بسیار حرفهای که حتی از نام و تصاویر شخصیتهای واقعی (مانند ژنتیکدانهای دانشگاه هاروارد) برای جلب اعتماد استفاده میکنند.
- استفاده از دامنههای تازه ثبت شده (Newly Registered Domains) که تاریخچه آنلاین معتبری ندارند.
- اتکای شدید به مهندسی اجتماعی به جای بهرهبرداری از آسیبپذیریهای فنی (Technical Vulnerabilities).
- ارسال لینکهای شخصیسازی شده یا فایلهای ZIP در مراحل نهایی گفتگو.


