
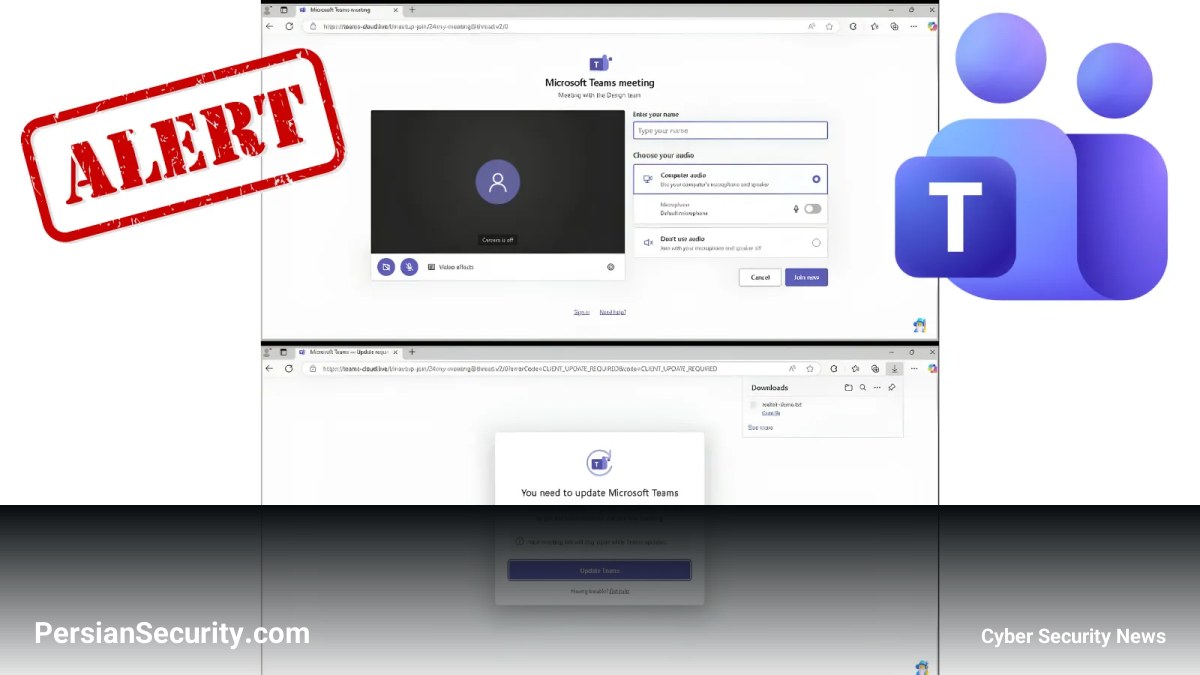
یک دامنه جدیداً ثبت شده با کپیبرداری دقیق از صفحه ورود (Login Page) و رابط کاربری (User Interface) سرویس Microsoft Teams، نگرانیهای جدی در مورد حملات فیشینگ (Phishing) علیه کاربران محیطهای کاری ایجاد کرده است.
جزئیات حملات فیشینگ جدید
طبق گزارشهای امنیتی، دامنه teams-cloud[.]live تنها چند روز پس از ثبت، شناسایی شده است. این سایت با تقلید از ظاهر آشنای ابزارهای تجاری، تلاش میکند اعتماد کارمندان را جلب کرده و آنها را به وارد کردن اطلاعات حساس و اعتبارنامهها (Credentials) ترغیب کند.
نکات کلیدی شناسایی شده در این تهدید عبارتند از:
- تقلید رابط کاربری: سایت مذکور نه تنها صفحه ورود، بلکه ساختار کلی رابط کاربری Teams را نیز شبیهسازی میکند تا کاربر شک نکند.
- دانلود فایلهای مشکوک: در برخی موارد، کلیک بر روی گزینه “Update Teams” منجر به دانلود یک فایل TXT میشود. اگرچه ماهیت مخرب این فایل (مانند اجرای کد یا RCE) هنوز به طور کامل تأیید نشده، اما این رفتار میتواند نشانهای از تلاش برای بارگذاری بدافزار (Malware) باشد.
- هدفگیری سازمانهای خاص: استفاده از زیردامنههایی مانند amgen[.]teams-cloud[.]live نشاندهنده تلاش مهاجمان برای هدف قرار دادن سازمانهای حوزه سلامت (Healthcare) از طریق ایجاد حس اعتماد است.
توصیههای امنیتی برای مدیران SOC و CISO
برای مقابله با این تهدید و کاهش سطح حمله، اقدامات زیر توصیه میشود:
- مسدودسازی دامنه: استفاده از قابلیت Tenant Allow/Block List در مایکروسافت برای مسدود کردن دامنه مذکور در سطح سازمان.
- حفاظت شبکه: استفاده از Defender Network Protection برای جلوگیری از دسترسی کاربران به دامنههای مخرب و شناسایی ترافیک مشکوک.
- بررسی فعالیتها: بررسی تمامی ارتباطات با دامنه teams-cloud[.]live و رصد فعالیتهای ورود (Sign-in) مشکوک در محیط سازمان.
- آموزش کاربران: تأکید بر اینکه کارمندان باید هرگونه درخواست غیرمنتظره برای بهروزرسانی نرمافزار یا ورود به سیستم را از طریق کانالهای رسمی IT سازمان تأیید کنند.


