امنیت هوش مصنوعی
ظهور بدافزارهای خودمختار: تحلیل بدافزار CLOSEDQUORUM و چارچوب شناسایی CAIRN
پژوهشگران Cisco Talos بدافزار CLOSEDQUORUM را شناسایی کردند که برای تصمیمگیریهای تاکتیکی از رایگیری بین چهار مدل LLM استفاده میکند.…
پژوهشگران Cisco Talos بدافزار CLOSEDQUORUM را شناسایی کردند که برای تصمیمگیریهای تاکتیکی از رایگیری بین چهار مدل LLM استفاده میکند.…
بکدور جدید TASK#STOMP با استفاده از تکنیکهای Timestomping و ابزارهای قانونی ویندوز، به سرقت مستمر اسناد تجاری و حفظ دسترسی…
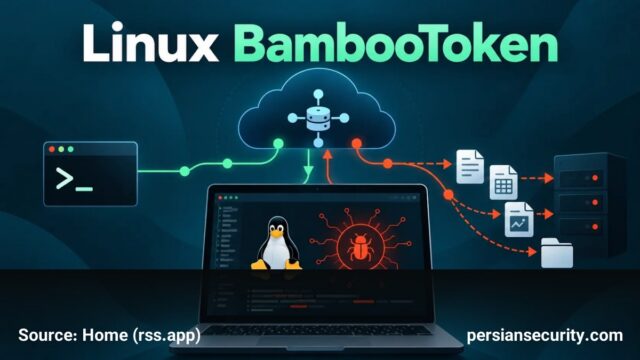
بدافزار BambooToken با بهرهگیری از پروتکل MQTT و پورت 2883، امکان دسترسی Shell و سرقت فایلها از سرورهای لینوکس را…
محققان Cisco Talos با معرفی چارچوب CAIRN توانستند بدافزارهای خودگردانی مانند CLOSEDQUORUM را شناسایی کنند که برای تصمیمگیری از چندین…
بدافزار CLOSEDQUORUM با جایگزینی سرورهای C2 سنتی با مدلهای LLM تجاری، تصمیمگیریهای تاکتیکی حمله را به صورت خودمختار و بدون…
یک کمپین بدافزاری جدید با استفاده از تورنت فیلمهای محبوب و بهرهگیری از بلاکچین Solana برای مدیریت سرورهای C2، سازمانها…
کمپین TASK#STOMP با استفاده از اسکریپتهای VBS و PowerShell، دادههای حساس و مدارک تجاری را سرقت کرده و با بهرهگیری…
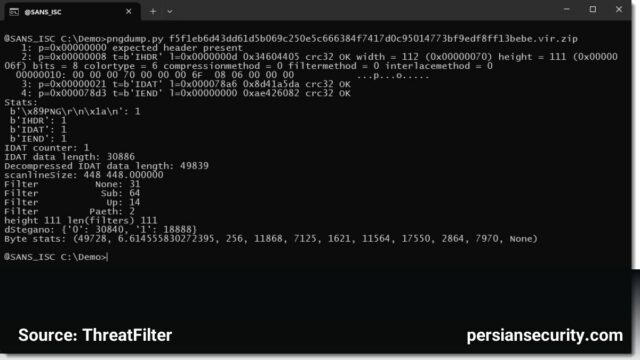
کمپین TerminalFix با استفاده از تکنیک استگانوگرافی در فایلهای PNG، کدهای مخرب را برای ایجاد تونلهای معکوس در شبکهها مستقر…
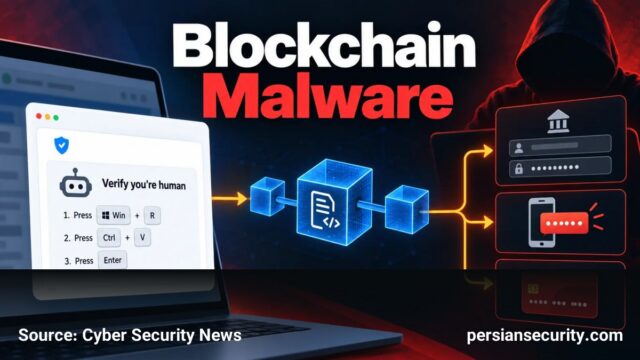
مهاجمان با استفاده از قراردادهای هوشمند شبکه Polygon، زیرساخت C2 خود را برای سرقت اطلاعات بانکی و 2FA پنهان کردهاند.…
تحلیل بدافزار GraphWorm نشان میدهد که مهاجمان APT میتوانند با قابلیت Rotate کردن هویتهای OAuth، اثرات ابطال توکنها را خنثی…