زیرساختهای حیاتی (ICS/SCADA)
شکاف در لایههای دفاعی عربستان؛ چرا مشارکتهای امنیتی مانع حملات موشکی نشدند؟
تحلیل ناکارآمدی شبکه گسترده شرکای امنیتی عربستان در برابر حملات موشکی و بررسی ضعفهای سیستمهای Command and Control در حفاظت…
تحلیل ناکارآمدی شبکه گسترده شرکای امنیتی عربستان در برابر حملات موشکی و بررسی ضعفهای سیستمهای Command and Control در حفاظت…
این گزارش تحلیل جامع از جدیدترین بدافزارها، از جمله بکدورهای لینوکس مبتنی بر STUN و حملات زنجیره تأمین npm را…
این تحلیل به بررسی ساختار عملیاتی باتنتهای مدرن، تفاوت لودرها و کرمها و نقش آنها در تسهیل حملات باجافزاری میپردازد.…
عاملان تهدید، بهویژه گروههای وابسته به کره شمالی، از زیرساختهای Web3 و قراردادهای هوشمند برای مدیریت C2 و دور زدن…
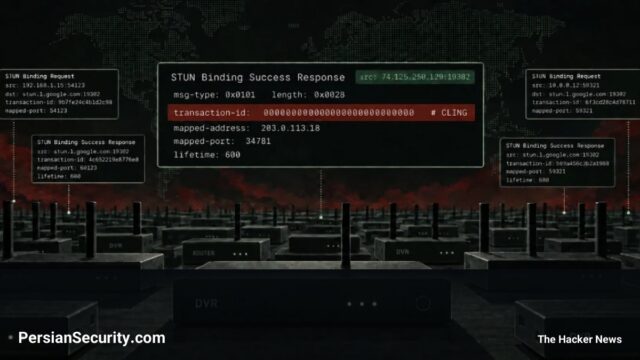
عاملهای تهدید با سوءاستفاده از یک آسیبپذیری RCE در SDK شرکت Realtek، باتنت Cling را منتشر کردهاند که از پروتکل…
کشف ایمپلنتهای پیشرفته لینوکسی که با تقلید از تجهیزات امنیتی ایمیل در آسیا، از طریق پورت SMTP و تکنیکهای BPF…
بررسی نقش دوجانبه هوش مصنوعی در امنیت سایبری، از ایجاد Botnetهای خودگردان و Implantهای C2 هوشمند تا توسعه سیستمهای دفاعی…
این مقاله توضیح میدهد که چگونه استفاده از Threat Intelligence و تمرکز بر TTPها به جای IOCها، به سازمانها کمک…
بدافزار Kothamine با استفاده از ابزار tailcat ارتباطات C2 خود را رمزنگاری کرده و شناسایی شبکه را دشوار میکند. این…
نسخه جدید بدافزار PamStealer با استفاده از تبادل کلید پویا با سرور C2، تحلیل استاتیک Payload را غیرممکن کرده و…