بدافزار و تروجان
تحلیل بدافزار Sauron Loader: استفاده از تکنیک DLL Side-Loading برای دور زدن سیستمهای دفاعی
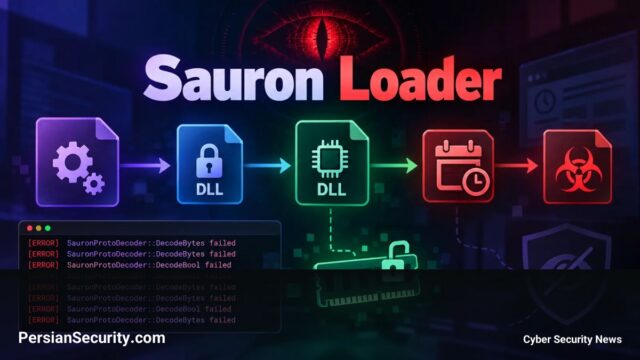
بدافزار Sauron Loader با بهرهگیری از تکنیک DLL Side-Loading و رمزگشایی در حافظه، سعی در دور زدن سیستمهای شناسایی دارد.…
بدافزار Sauron Loader با بهرهگیری از تکنیک DLL Side-Loading و رمزگشایی در حافظه، سعی در دور زدن سیستمهای شناسایی دارد.…
بدافزار Kothamine با استفاده از ابزار tailcat ارتباطات C2 خود را از طریق تونلهای رمزنگاری شده پنهان کرده و از…
بدافزار TWEAKOS با سرقت توکنهای Discord و Sessionهای تلگرام، یک بازارچه خودکار برای فروش این حسابها ایجاد میکند. این تهدید…
تروجان بانکی RemControl با سوءاستفاده از Accessibility Services اندروید و دور زدن Google Play Protect، کنترل کامل دستگاههای کاربران در…
تحلیل متدهای جدید مهندسی اجتماعی علیه متخصصان امنیت و معرفی ابزار CAIRN برای شناسایی بدافزارهای خودگردان مبتنی بر هوش مصنوعی.…
Sauron Loader یک بدافزار جدید در مدل MaaS است که با استفاده از تکنیکهای Vishing و DLL Side-Loading، دسترسی اولیه…
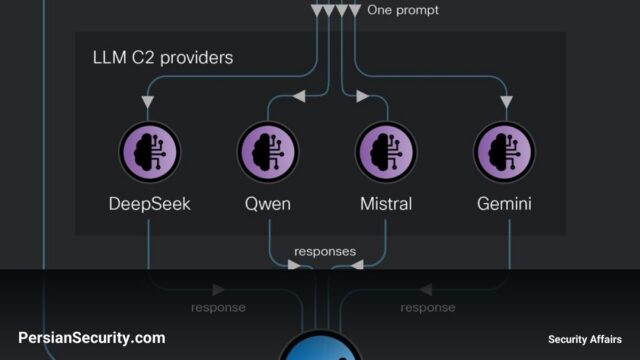
بدافزار CLOSEDQUORUM با استفاده از رایگیری بین چهار مدل LLM، تصمیمات تاکتیکی خود را بدون نیاز به اپراتور انسانی اتخاذ…
اولین مورد مستند از بهکارگیری مدلهای زبانی بزرگ (LLM) در ایمپلنتهای ویندوز برای مدیریت ارتباطات C2 شناسایی شده است. این…
عوامل تهدید با استفاده از تکنیک ClickFix و شبکههای میزبانی Bulletproof، روشهای توزیع بدافزار را به گونهای تغییر دادهاند که…
تحلیل یک کمپین بدافزاری که با استفاده از صفحات CAPTCHA جعلی و دستورات Clipboard، سیستمهای ویندوزی را هدف قرار میدهد.…