
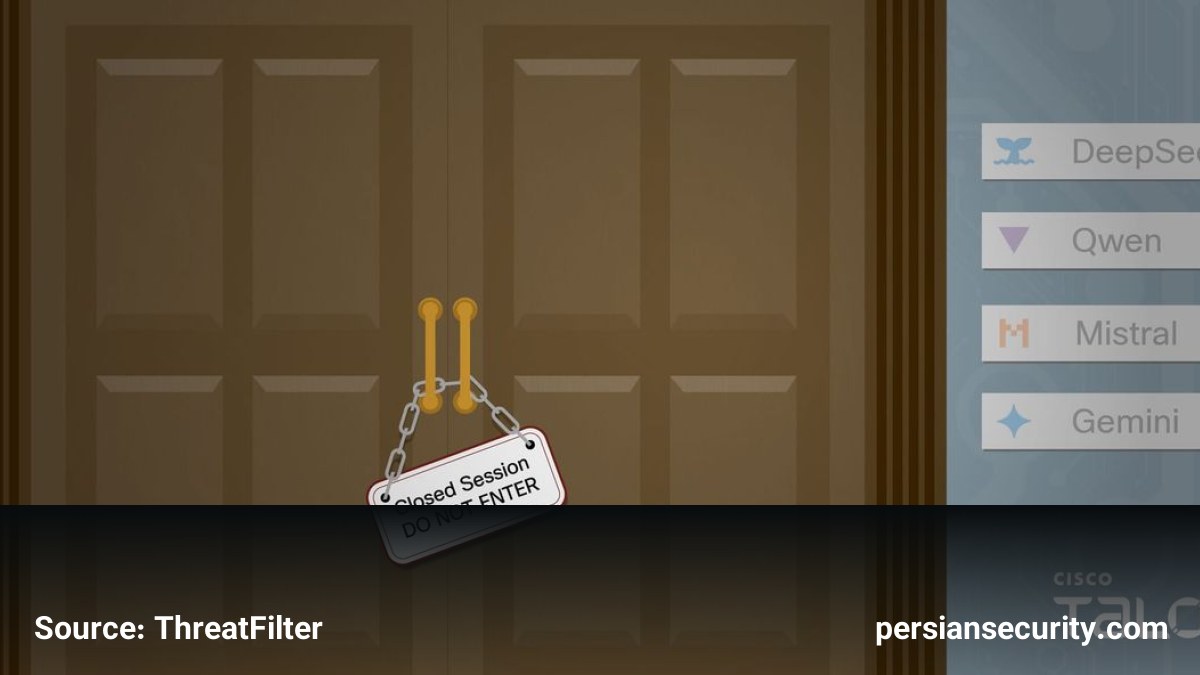
تاکنون تأثیر هوش مصنوعی بر عملیات تهاجمی سایبری عمدتاً بر دو محور «سرعت» و «مقیاس» متمرکز بوده است؛ به گونهای که مهاجمان میتوانند سریعتر پیامهای فیشینگ تولید کرده یا کدهای مخرب متنوعتری بنویسند. با این حال، در تمامی این موارد، اپراتور انسانی همچنان هدایتکننده ابزارها و تصمیمگیرنده نهایی بوده است. اما اکنون با ظهور مدل جدیدی از بدافزارها، مفهومی به نام «جایگزینی تلاش» (Effort Displacement) وارد میدان شده است که در آن یک مرحله کامل از زنجیره حمله از اپراتور انسانی به سیستم منتقل میشود.
معماری CLOSEDQUORUM و مدل تصمیمگیری جمعی
بدافزار CLOSEDQUORUM اولین ایمپلنت مستند شده برای سیستمعامل ویندوز است که مدل خودمختاری را در بخش فرماندهی و کنترل (C2) پیادهسازی کرده است. این بدافزار به جای دریافت دستورات مستقیم از یک سرور C2 سنتی یا یک اپراتور انسانی، تصمیمگیری درباره اقدام بعدی را به پانلی از مدلهای زبانی بزرگ (LLM) تجاری میسپارد.
- ساختار شورای تصمیمگیر (Quorum): این بدافزار از چهار مدل LLM شامل DeepSeek، Qwen، Mistral و Google Gemini استفاده میکند.
- مکانیسم رایگیری: هر مدل به طور مستقل درباره اقدام بعدی رای میدهد و اقدامی که بیشترین رای را کسب کند (Plurality Voting) اجرا میشود.
- مدیریت خطا: در صورت عدم پاسخگویی برخی مدلها یا فعال شدن گاردریلهای امنیتی آنها، سیستم همچنان میتواند با رای سایر اعضا تصمیم بگیرد.
تغییر پارادایم در زیرساخت C2
در معماریهای سنتی، مهاجم باید زیرساختی شامل دامنه (Domain) و IP داشته باشد که برای مدافعان قابل ردیابی و مسدود کردن است. اما CLOSEDQUORUM از نقاط اتصال (Endpoints) مدلهای تجاری استفاده میکند که روزانه توسط هزاران اپلیکیشن قانونی مورد استفاده قرار میگیرند. این امر باعث میشود ترافیک C2 در میان ترافیک عادی وب گم شود.
قابلیتهای فنی و اهداف عملیاتی
این بدافزار که با زبان Go نوشته شده و حجم آن ۱۶.۴ مگابایت است، بر سرقت اطلاعات حساس تمرکز دارد. برخی از قابلیتهای کلیدی آن عبارتند از:
- سرقت اعتبارنامهها: استخراج حافظه LSASS و جمعآوری دادههای ورود از مرورگرهای Chrome، Edge و Firefox.
- هدف قرار دادن کیف پولهای دیجیتال: سرقت دادههای MetaMask، Exodus و Ethereum.
- تکنیکهای پایداری (Persistence): استفاده از Registry Run Keys، Scheduled Tasks و اشتراکهای رویداد WMI.
- پنهانسازی: تزریق کد در پردازشهای معلق (Process Injection) و غیرفعال کردن تلهمتری ETW برای دور زدن ابزارهای امنیتی.
تحلیل نهایی و چشمانداز دفاعی
CLOSEDQUORUM نشاندهنده یک تغییر استراتژیک در ابزارهای تهاجمی است. اگرچه این بدافزار به دلیل وابستگی به APIهای تجاری و محدودیتهای مدلها دارای نقاط ضعف است، اما ثابت میکند که حذف اپراتور انسانی از مراحل تاکتیکی حمله امکانپذیر است. برای مقابله با این تهدید، مدافعان باید به جای مسدود کردن دامنهها، بر تحلیل رفتاری (Behavioral Analysis) تمرکز کنند؛ چرا که ارتباط همزمان یک سیستم با چندین ارائهدهنده LLM و در عین حال دسترسی به LSASS یا تزریق کد در پردازشها، یک سیگنال شناسایی بسیار قوی است.


