
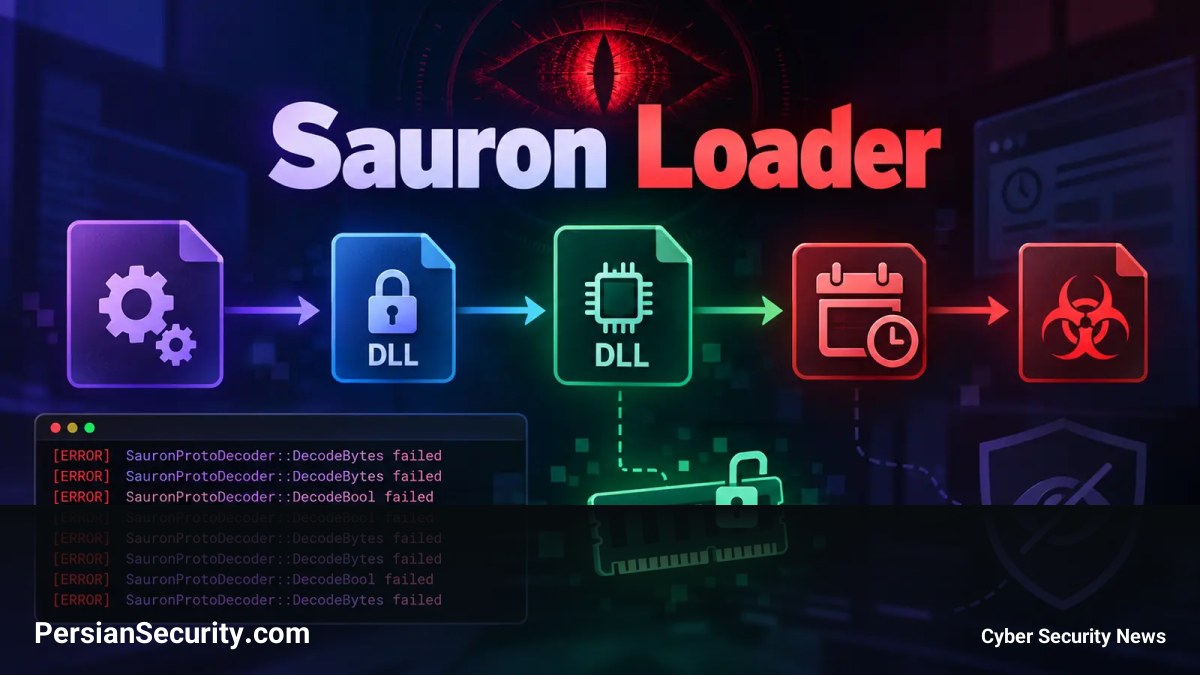
بدافزار جدیدی تحت عنوان Sauron Loader در حملات علیه سازمانهای آلمانی شناسایی شده است که هدف اصلی آن ایجاد دسترسی اولیه و تسهیل تحویل بدافزارهای تکمیلی در محیط هدف است. این ابزار برخلاف بسیاری از حملات مدرن، به جای بهرهبرداری از آسیبپذیریهای نرمافزاری (Software Flaws)، بر پایه متدهای فریب و مهندسی اجتماعی (Social Engineering) توزیع میشود.
مسیر نفوذ و متدهای توزیع
عوامل تهدید در این عملیات از زنجیرهای از تاکتیکهای فریب استفاده کردهاند. در برخی موارد، قربانیان با پیامهای جعلی مشابه مدل ClickFix مواجه شده و ترغیب به اجرای دستورات مخرب شدند. در موارد دیگر، مهاجمان ابتدا صندوق ورودی ایمیل قربانی را با اسپم بمبباری کرده و سپس با جعل هویت پشتیبانی IT تماس گرفتهاند تا با ارائه یک راهکار جعلی برای مشکل ایجاد شده، کاربر را متقاعد به نصب بدافزار کنند.
تحلیل فنی: مکانیسمهای پنهانسازی
بدافزار Sauron Loader برای دور زدن ابزارهای شناسایی از دو تکنیک کلیدی استفاده میکند:
- DLL Side-Loading: مهاجم یک فایل اجرایی (Executable) معتبر را در کنار دو کتابخانه (Library) مخرب قرار میدهد. هنگام اجرای برنامه معتبر، این برنامه به طور خودکار کتابخانه مخرب را بارگذاری کرده و زنجیره حمله را آغاز میکند، در حالی که برای سیستمهای نظارتی، برنامه در حال اجرا کاملاً قانونی به نظر میرسد.
- رمزگشایی در حافظه (In-Memory Decryption): کد اصلی لودر به صورت رمزگذاری شده در اولین کتابخانه قرار دارد. سپس کتابخانه دوم، این کد را مستقیماً در حافظه (RAM) رمزگشایی کرده و کنترل سیستم را به آن میسپارد. این روش باعث میشود اسکنرهای فایل نتوانند کدهای مخرب را در حالت ایستا (Static Analysis) شناسایی کنند.
همچنین، این بدافزار از مکانیزم ایجاد Scheduled Task برای تضمین تداوم دسترسی (Persistence) استفاده میکند تا در بازههای زمانی مشخص مجدداً اجرا شود.
قابلیتها و ارتباط با C2
پس از فعالسازی، Sauron Loader اطلاعات سیستم قربانی (نام سیستم، نام کاربر و نسخه ویندوز) را جمعآوری کرده و به سرور فرمان و کنترل (C2) ارسال میکند. ارتباطات این بدافزار از طریق درخواستهای رمزگذاری شده HTTPS با مسیرهای متغیر (Dynamic Web Paths) صورت میگیرد تا شناسایی ترافیک شبکه دشوار شود. قابلیتهای این لودر شامل موارد زیر است:
- دانلود و اجرای فایلهای اجرایی، کتابخانهها، اسکریپتها و سایر Payloadها.
- گرفتن اسکرینشات از سیستم قربانی و ارسال آنها در قطعات کوچک به سرور.
- مدیریت دستورات از راه دور برای گسترش حمله در شبکه.
توصیههای دفاعی برای تیمهای SOC
برای شناسایی و مقابله با این تهدید، کارشناسان امنیتی باید بر موارد زیر تمرکز کنند:
- پایش فعالیتهای غیرمنتظره مربوط به نصبکنندههای (Installer) ناشناخته.
- بررسی بارگذاری کتابخانههای غیرمعمول توسط برنامههای معتبر (Unusual Library Loads).
- مانیتورینگ تسکهای زمانبندی شده (Scheduled Tasks) جدید و مشکوک.
- تحلیل ارتباطات خروجی رمزگذاری شده به دامنههای ناشناخته.


