
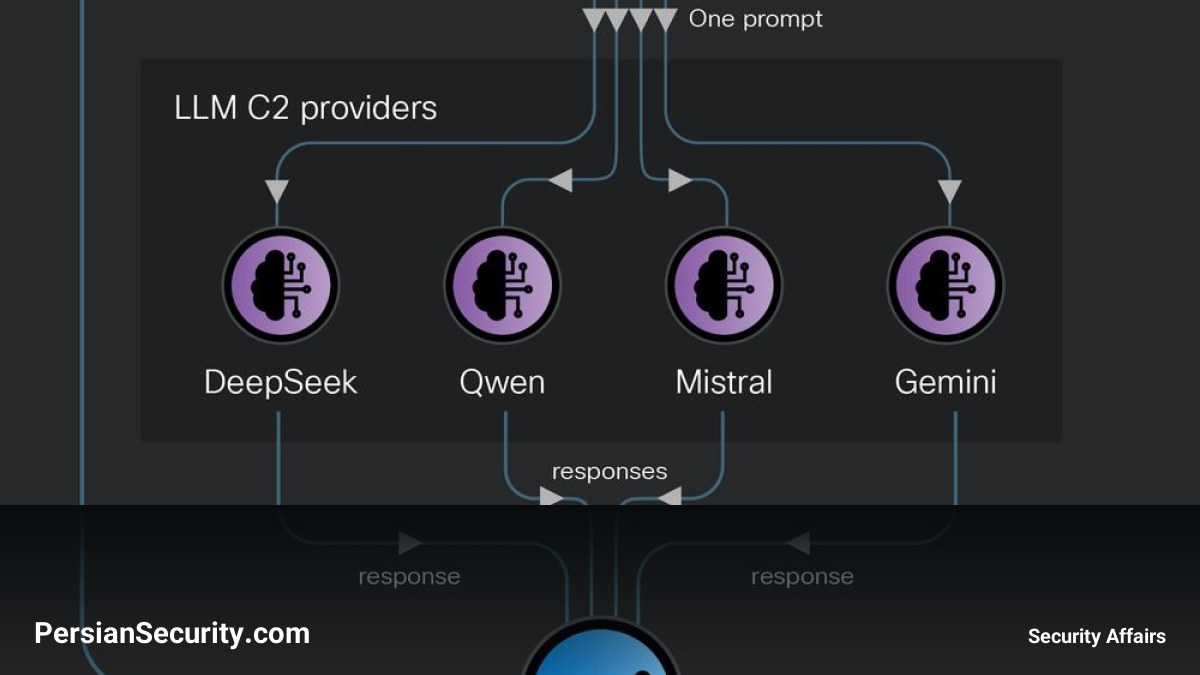
تیم Cisco Talos بدافزار جدیدی به نام CLOSEDQUORUM را شناسایی کرده است که در یک رویکرد نوآورانه، تصمیمات تاکتیکی خود را به جای یک اپراتور انسانی، به پانلی متشکل از چهار مدل تجاری هوش مصنوعی (LLM) میسپارد. این بدافزار پس از نفوذ به سیستم، منتظر دستورات خارجی نمیماند، بلکه از مدلهای DeepSeek، Qwen، Mistral و Google Gemini میپرسد که گام بعدی چه باید باشد و بر اساس اکثریت آرا عمل میکند.
مفهوم جابجایی تلاش (Effort Displacement)
تحلیلگران Talos اشاره میکنند که در حالی که اکثر بحثها پیرامون هوش مصنوعی در سایبرحملات بر روی «سرعت» و «مقیاس» متمرکز است، CLOSEDQUORUM مفهومی به نام Effort Displacement یا «جابجایی تلاش» را معرفی میکند. در این مدل، هوش مصنوعی تنها ابزاری برای سرعت بخشیدن به کار اپراتور نیست، بلکه یک مرحله کامل از زنجیره حمله (Attack Chain) را از انسان میگیرد و به سیستم منتقل میکند. این امر باعث میشود که محدودیتهای انسانی مانند ساعات کاری، خستگی و بار شناختی دیگر گلوگاه عملیات نباشند و حمله به صورت شبانهروزی ادامه یابد.
مکانیزم عملیاتی و قابلیتها
این بدافزار پس از اجرا، اطلاعات پایه میزبان (مانند نام سیستم، نسخه OS و وضعیت دسترسی Admin) را جمعآوری کرده و آن را به عنوان یک Prompt برای چهار مدل AI ارسال میکند. هر مدل باید یکی از چهار گزینه زیر را انتخاب کند:
- Steal: استخراج اطلاعات حساس از حافظه LSASS، سرقت پسوردهای ذخیره شده در مرورگرهای Chrome، Edge و Firefox و جستجو برای کیف پولهای رمز ارز مانند MetaMask و Exodus.
- Inject: نوشتن Shellcode و انتخاب روش تزریق بر اساس توصیه مدل.
- Persist: ایجاد مکانیزمهای ماندگاری (Persistence) برای بقا پس از ریبوت سیستم.
- Move: این قابلیت در کد تعریف شده اما هنوز عملکرد اجرایی ندارد.
در صورت تساوی آرا، اولویت تصمیمگیری به ترتیب به DeepSeek، Qwen، Mistral و Gemini اختصاص دارد.
مدیریت فرمان و کنترل (C2) غیرمتعارف
یکی از ویژگیهای کلیدی این بدافزار، حذف سرورهای سنتی C2 است. CLOSEDQUORUM دادههای سرقتی را با استفاده از الگوریتم AES-256-GCM رمزنگاری کرده و از طریق Discord Webhook ارسال میکند. این استراتژی باعث میشود ترافیک شبکه مشابه برنامههای معمولی به نظر برسد و شناسایی آن برای تیمهای SOC دشوارتر شود، زیرا ارتباط با APIهای هوش مصنوعی و سرویسهای چت، رفتاری مشکوک در نگاه اول نیست.
تحلیل نهایی و شناسایی
نمونههای تحلیل شده نشان میدهند که این بدافزار احتمالاً به صورت Credentials-as-a-Service برای خریداران عرضه میشود. با وجود پیچیدگی در تصمیمگیری، نقاط ضعفی مانند استفاده از تاریخ جاری به عنوان کلید رمزنگاری در آن دیده میشود. برای شناسایی این تهدید، توصیه میشود بر روی فایلهای اجرایی ویندوز نظارت شود که در بازههای زمانی کوتاه، همزمان با چندین ارائهدهنده AI و Discord ارتباط برقرار کرده و اقدام به دسترسی به LSASS یا ایجاد Processهای معلق (Suspended) میکنند.


