
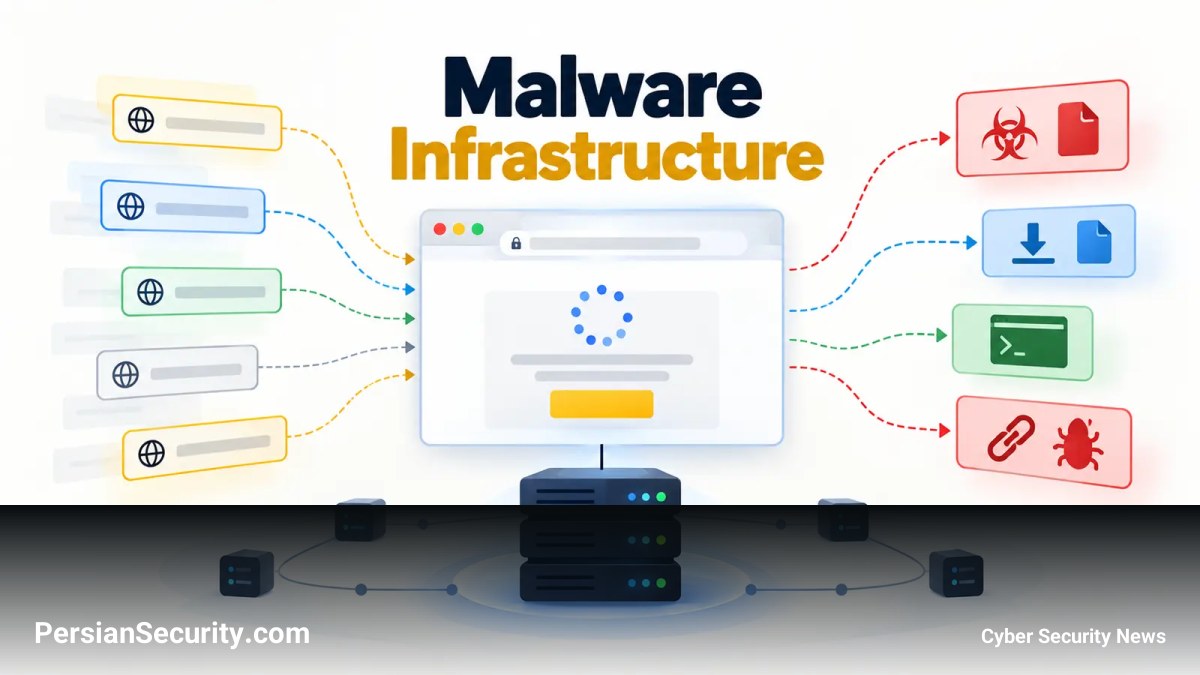
تحقیقات اخیر نشان میدهد که عوامل تهدید (Threat Actors) از استراتژی تغییر مداوم دامنهها برای دور زدن سیستمهای دفاعی استفاده میکنند، در حالی که زیرساختهای میزبانی آنها ثابت باقی میماند. در یک بازه پنج ماهه، چهار زنجیره حمله مختلف شناسایی شد که همگی از یک شبکه میزبانی مشترک در کشور سیشل (Seychelles) بهره میبردند.
مکانیسم حمله و متدولوژی مهندسی اجتماعی
بیشتر قربانیان از طریق تبلیغات آنلاین یا لینکهای ایمیلی به صفحات جعلی CAPTCHA هدایت میشوند. این صفحات با استفاده از تکنیکهای روانشناختی، کاربر را متقاعد میکنند تا یک دستور (Command) را که به صورت خودکار در Clipboard کپی شده است، در باکس Windows Run جایگذاری و اجرا کند. این روش باعث میشود عفونت سیستم بدون نیاز به باز کردن فایلهای ضمیمه مشکوک آغاز شود.
تحلیل فنی زیرساخت و ترفندهای استقرار
- Sideloading: در برخی موارد، یک کتابخانه (Library) مخرب در کنار یک اپلیکیشن معتبر قرار داده میشد تا از طریق تکنیک DLL Sideloading اجرا شود.
- Blockchain C2: برای پایداری بیشتر، برخی از Implantها به جای استفاده از DNSهای متداول، برای یافتن سرور فرمان و کنترل (C2) از جستجوی Blockchain استفاده میکردند.
- Poisoned Redirects: مهاجمان از سایتهای خردهفروشی یا رستورانهای هک شده استفاده کردند تا کاربر را به صفحات جعلی هدایت کنند، به گونهای که نوار آدرس مرورگر همچنان یک وبسایت معتبر را نشان میداد.
پیامدهای عملیاتی
نتایج این حملات بسته به زنجیره مورد استفاده متفاوت بود؛ در یک مورد یک بدافزار Stealer نصب شد که پس از Reboot سیستم نیز فعال میماند و در موردی دیگر، یک Implant مبتنی بر Node.js برای دو روز روی سیستم فعال بود. سرعت اجرای این حملات بسیار بالاست؛ در یکی از موارد ثبت شده، تنها ۴۱ ثانیه پس از بازدید از صفحه، دستور مخرب اجرا شده است.
توصیههای امنیتی برای SOC و مدیران امنیت
با توجه به اینکه مسدود کردن تکتک دامنهها (Domain Blocking) ناکارآمد است، توصیههای زیر ارائه میشود:
- مانیتورینگ ترافیک خروجی: بررسی ترافیک Outbound سازمان پیش از مسدود کردن کل رنجهای شبکه ارائهدهنده میزبانی.
- تحلیل رفتار پردازشها: شناسایی موارد تبدیل مرورگر به مفسرهای دستور (Command Interpreters) و اجرای کتابخانههای بدون امضا (Unsigned Libraries) در کنار نرمافزارهای امضا شده.
- آموزش کاربران: آگاه کردن کاربران از این نکته که هیچ وبسایت معتبری برای احراز هویت، از کاربر نمیخواهد دستوری را در Run Box کپی و اجرا کند.


