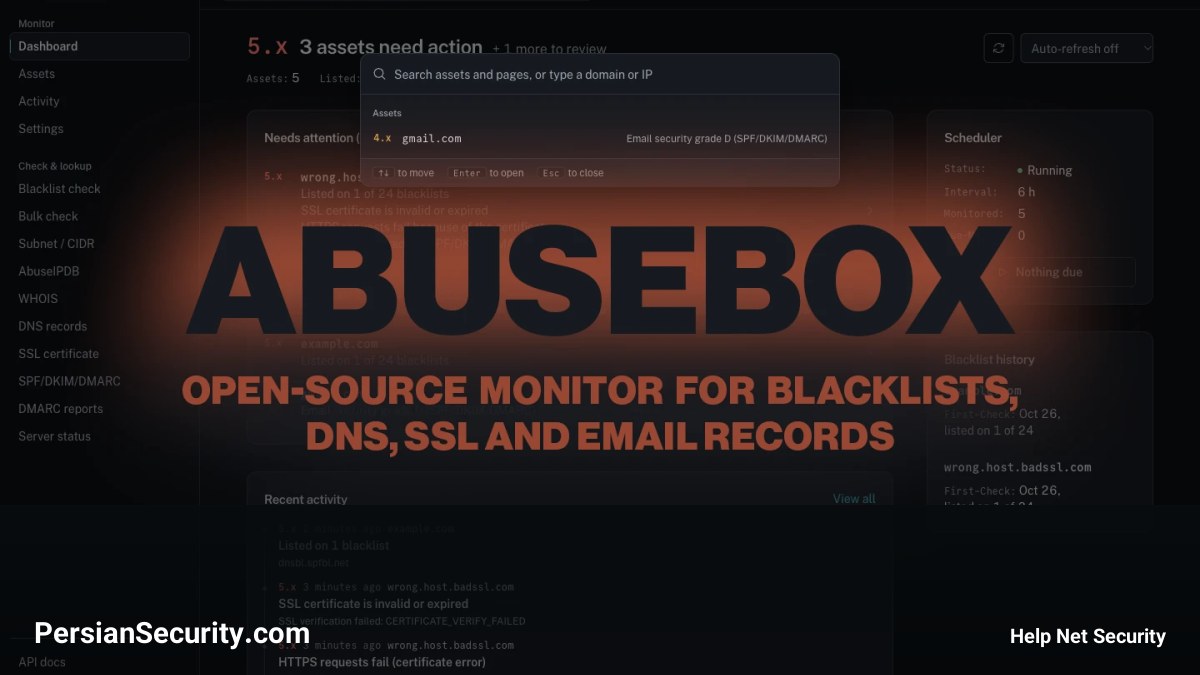
ابزار AbuseBox یک راهکار رایگان و متنباز (Open-source) است که برای بررسی آدرسهای IP و دامنهها در ۶۰ لیست سیاه DNS طراحی شده است. این ابزار علاوه بر استخراج امتیازات اعتبار (Reputation scores) از سرویس AbuseIPDB، رکوردهای DNS، SSL و احراز هویت ایمیل را تحلیل کرده و در صورت بروز هرگونه تغییر، هشدار ارسال میکند. لیستهای سیاه DNS یا DNSBL، فهرستی هستند که سرورهای ایمیل و سایر سرویسها برای تصمیمگیری در مورد اعتماد به یک آدرس خاص، به آنها مراجعه میکنند.
مدیریت متمرکز و داشبورد نظارتی
داشبورد AbuseBox تمامی موارد نیازمند توجه را در یک لیست واحد جمعآوری میکند. این موارد شامل قرارگیری در لیستهای سیاه، انقضای گواهینامهها (Certificates) و دامنهها، سرورهای از دسترس خارج شده (Down) و ضعف در امنیت ایمیل است. این قابلیت باعث میشود دیگر نیازی به اجرای جداگانه کوئریهای DNS، بررسی گواهینامهها و جستجو در لیستهای سیاه نباشد.
قابلیتهای فنی و بررسیها
- بررسی تک-میزبان (Single-host check): اسکن ۶۰ ارائهدهنده DNSBL و نمایش امتیاز اعتبار AbuseIPDB (نیازمند API key رایگان).
- تحلیل رکوردهای ایمیل: اعتبارسنجی رکوردهای SPF، DKIM و DMARC برای تایید مشروعیت فرستندگان و رتبهبندی آنها از A تا F.
- وضعیت سرور: تست رزولوشن DNS، بررسی پورتهای ۸۰ و ۴۴۳ و اندازهگیری زمان پاسخگویی HTTP.
- مدیریت داراییها (Assets): امکان ثبت دامنهها و IPها و تنظیم زمانبندی بررسی (به طور پیشفرض هر ۳۶۰ دقیقه).
سیستم هشدار و استقرار
هشدارها برای موارد جدید در لیست سیاه، بازیابی وضعیت، قطعی سرورها و اخطارهای انقضا از طریق ایمیل، Slack، Discord یا Webhook ارسال میشوند. همچنین این ابزار از بررسیهای انبوه (Bulk checks) تا ۳۰۰ میزبان (از طریق فایلهای TXT، CSV یا XLSX) و اسکن سابنتها تا محدوده /24 پشتیبانی میکند.
نصب AbuseBox از طریق Docker Compose انجام میشود. پس از کلون کردن مخزن (Repository) و تنظیم فایل .env، با اجرای دستور docker compose up --build، ابزار روی localhost:3000 در دسترس خواهد بود. این پروژه تحت لایسنس MIT است و با استفاده از زبان Python (فریمورک FastAPI) و React توسعه یافته و برای ذخیره دادهها از SQLite استفاده میکند.