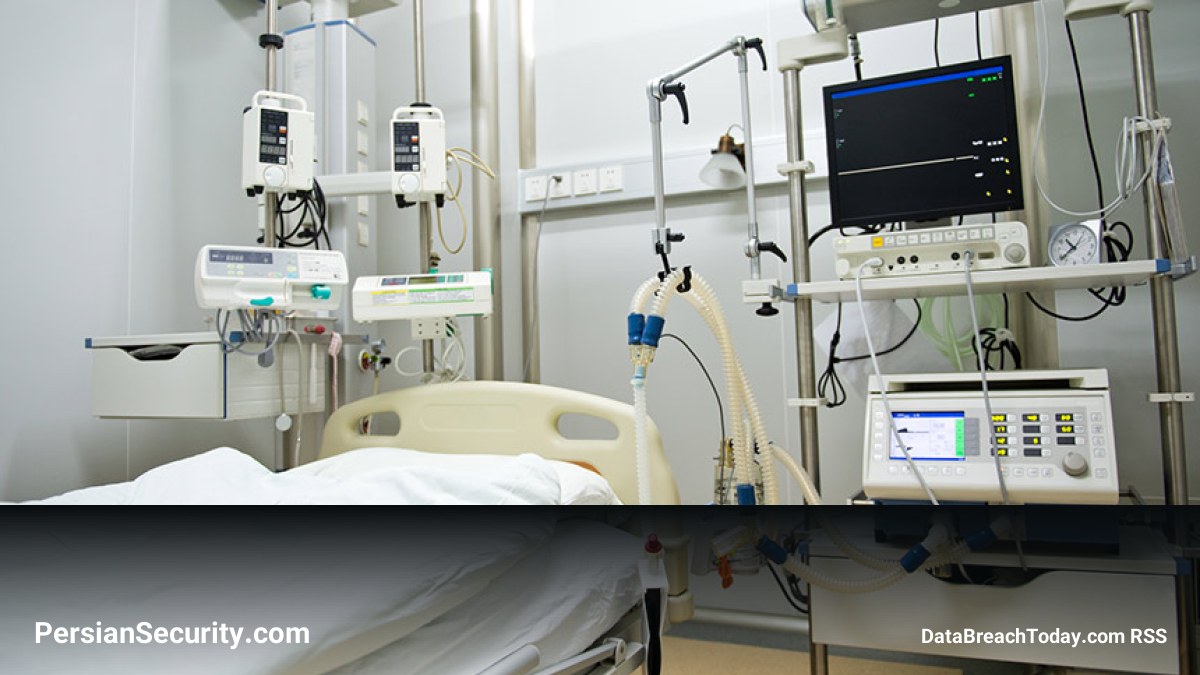
بیمارستانهای روستایی که با محدودیت منابع دستوپنجه نرم میکنند، از جمله سازمانهای حوزه سلامت هستند که بیشترین چالش را در تقویت دفاع سایبری خود دارند. پیامدهای این ضعف بسیار حیاتی است؛ چرا که اختلال در خدمات بیمارستانی میتواند مستقیماً جان بیماران را به خطر بیندازد.
جزئیات طرح Project Lifeline 250
در هفته جاری، یک ابتکار مشترک بین بخشهای فدرال، ایالتی و خصوصی توسط دفتر مدیر ملی سایبری کاخ سفید و ایالت کارولینای جنوبی رونمایی شد. هدف این طرح، کمک به بیمارستانهای روستایی برای تقویت تابآوری سایبری (Cyber Resilience) آنهاست.
این طرح آزمایشی ششماهه که با نام Project Lifeline 250 شناخته میشود، منابع رایگان امنیت سایبری را در اختیار بیمارستانهای روستایی کارولینای جنوبی قرار میدهد تا بتوانند موارد زیر را انجام دهند:
- شناسایی آسیبپذیریها (Vulnerabilities)
- دفاع در برابر حملات سایبری (Cyberattacks)
- حفظ خدمات حیاتی سلامت در طول حوادث سایبری
همکاریهای استراتژیک و تهدیدات موجود
این ابتکار شامل همکاری چندین نهاد از جمله برنامه امنیت سایبری زیرساختهای حیاتی کارولینای جنوبی (SC CIC)، دولتهای محلی و شرکتهای فناوری خصوصی است. از جمله تامینکنندگان امنیت حاضر در این طرح میتوان به شرکتهای Cisco، Microsoft، Zscaler، Trellix و Cyera اشاره کرد.
آمارها نشان میدهد که در سال جاری میلادی، سازمانهای تحت نظارت HIPAA در کارولینای جنوبی، ۱۱ مورد نشت دادههای بزرگ (Data Breaches) را گزارش کردهاند که نزدیک به ۳۲۰,۰۰۰ بیمار را تحت تأثیر قرار داده است. یکی از این موارد، حمله سایبری بسیار مخرب در ماه جولای بود که باعث اختلال گسترده در خدمات بیمارستان AnMed Health شد.
تمرکز بر زیرساختها و چالشهای فنی
تمرکز اصلی این پروژه بر سه محور زیر است:
- تقویت دفاع شبکه بیمارستانها (Network Defenses)
- ارائه فناوریهای پشتیبان (Backup Technology) برای تداوم عملیات پس از حمله
- شناسایی تجهیزات پزشکی و فناوریهای پرخطر در بخشهای مراقبت ویژه
کارشناسان بر این باورند که علاوه بر ابزارهای امنیتی، سازمانهای سلامت با چالش Technical Debt (بدهی فنی) ناشی از سیستمها و دستگاههای قدیمی (Legacy Systems) نیز روبرو هستند. همچنین، نیاز به استانداردهای امنیتی شفافتر و توزیع عادلانه مسئولیتهای امنیتی در کل اکوسیستم سلامت احساس میشود.