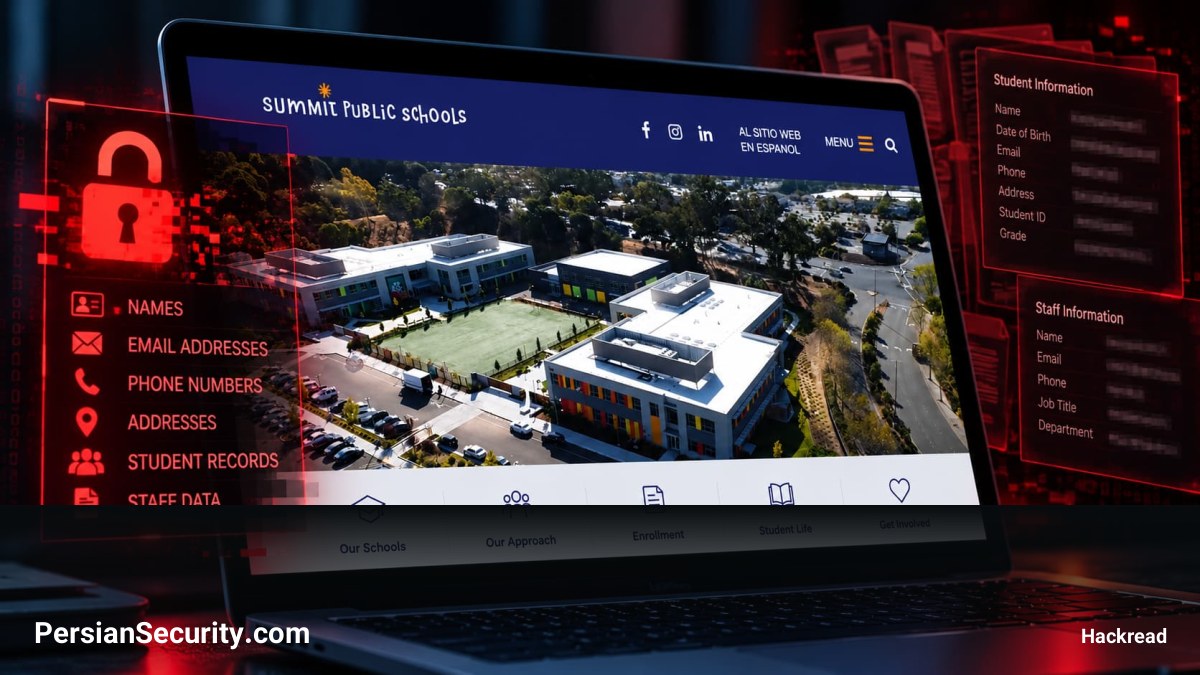
یک عامل تهدید (Threat Actor) حدود ۱۱۵ گیگابایت از دادههای مربوط به مدارس Summit Public Schools را در یک انجمن هکری منتشر کرده است. این مجموعه داده شامل میلیاردها سطر اطلاعات، سوابق شخصی دانشجویان و کارکنان و تقریباً ۲۱,۰۰۰ آدرس ایمیل است.
جزئیات دادههای افشا شده
بررسیها نشان میدهد که اطلاعات منتشر شده در انجمن PwnForums شامل موارد زیر است:
- نام کامل، تاریخ تولد و آدرسهای محل سکونت و پستی
- شماره تلفن، جزئیات والدین و سوابق تحصیلی هزاران دانشآموز و معلم
- نامهای کاربری حسابهای دانشجویی و فیلدهای رمز عبور (که به صورت Plaintext نیستند)
- سوابق تاریخی ثبتنام مربوط به سالهای ۲۰۱۸ و ۲۰۱۹ و برچسبهای زمانی تراکنشهای سال ۲۰۲۱
تحلیل فنی و محیطهای مورد هدف
بر اساس تحلیلها، دادههای نشت شده در پوشههایی با نامهای PowerSchool، Clever و Salesforce سازماندهی شدهاند. مهاجم ادعا کرده است که از طریق یک آسیبپذیری بحرانی (Critical Vulnerability) در محیط ابری (Cloud Environment) سازمان به این اطلاعات دسترسی پیدا کرده است، هرچند هیچ شناسه CVE یا مستند فنی برای این ادعا ارائه نداده است.
در این نشت داده، فایلهای حجیمی مانند STUDENTS.csv با حجم ۳۵.۱۲ گیگابایت و TEACHERS.csv با حجم ۱۵.۸۲ گیگابایت مشاهده شده است. همچنین هکر در پست خود از هشتگهای Salesforce و Snowflake استفاده کرده، اما شواهد دقیقی از نحوه درگیر شدن این پلتفرمها در فرآیند نفوذ ارائه نشده است.
ریسکهای امنیتی و پیامدها
با دسترسی به ترکیب نام، تاریخ تولد و آدرس، مجرمان سایبری میتوانند از این اطلاعات برای حملات جعل هویت (Impersonation) یا ارسال پیامهای فیشینگ (Phishing) متقاعدکننده برای دانشجویان، والدین و کارکنان استفاده کنند.
اگرچه مهاجم ادعا کرده که دادههای پزشکی دانشجویان را نیز در اختیار دارد، اما بررسیهای اولیه نشان میدهد که بسیاری از این فیلدها خالی بوده یا حاوی اطلاعات تست (Placeholder) هستند و صحت دسترسی به پروندههای پزشکی تایید نشده است.