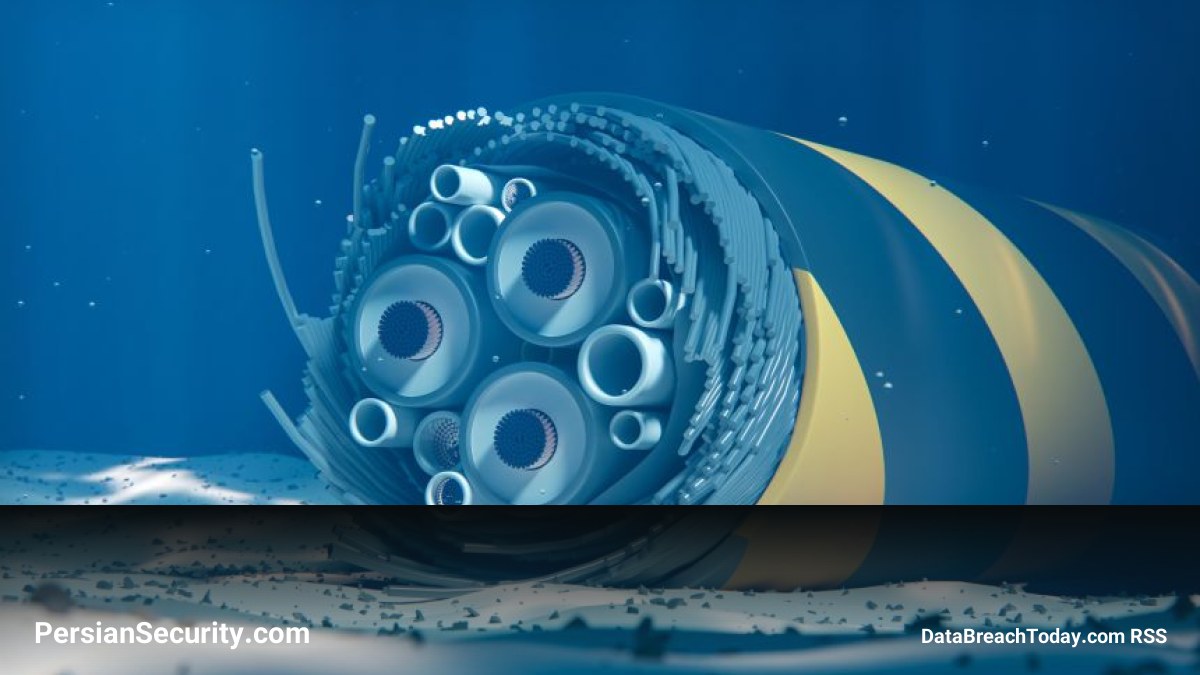
گزارشهای جدید از احتمال تخریب کابلهای زیردریایی در منطقه آسیا-اقیانوس آرام توسط چین خبر میدهند. این اقدامات میتواند مسیرهای حیاتی اینترنت بین ایالات متحده و کشورهایی نظیر تایوان، ژاپن و فیلیپین را با اختلال جدی مواجه کرده و ترافیک دادهها را به مسیرهای جایگزین و کندتر هدایت کند.
تحقیقات نشان میدهد که چین در حال توسعه ابزارهایی برای خرابکاری در کابلهای ترانس-پاسیفیک (Trans-Pacific) است، بدون آنکه لزوماً وارد یک درگیری نظامی مستقیم شود. این گزارش به استفاده از ابزارهای دو منظوره (Dual-use tools)، از جمله دستگاههای برش مخصوص که از اعماق ۴۰۰۰ متری کار میکنند، اشاره دارد. همچنین برنامهریزی برای استقرار ایستگاههای بستر دریا (Seabed stations) تا سال ۲۰۳۰، توانایی چین برای عملیاتهای مداوم علیه کابلها را افزایش میدهد.
پیامدهای فنی و عملیاتی
- افزایش تأخیر (Latency): در صورت قطع مسیرهای مستقیم، ترافیک ممکن است مجبور به عبور از اقیانوس هند و اقیانوس اطلس شود که منجر به افزایش تأخیر بیش از ۹۰۰ میلیثانیه در هر رفت و برگشت (Round trip) میگردد. این میزان تأخیر برای پردازشهای مالی بسیار بحرانی است.
- کمبود ظرفیت (Capacity): قطع برخی کابلهای کلیدی میتواند ظرفیت شبکه را به شدت کاهش دهد؛ به طوری که در برخی سناریوها، ظرفیت باقیمانده تنها ۲٪ از نیاز اوج ترافیک را پوشش خواهد داد.
- ریسکهای فیزیکی: استفاده از لنگر کشتیها در مسیرهای شلوغ میتواند به عنوان یک حادثه عادی جلوه کند، در حالی که میتواند یک اقدام عمدی برای تخریب زیرساخت باشد.
توصیههای استراتژیک
کارشناسان بر لزوم تغییر رویکرد از مدیریت ظرفیت به سمت مدیریت “جنگ سایبری و فیزیکی” تأکید دارند. پیشنهاداتی نظیر نصب حسگرهای صوتی (Acoustic sensors) در کابلهای جدید، افزایش تعداد کشتیهای تعمیرات زیردریایی و تدوین دستورالعملهای اولویتبندی جریان داده (Data flow priority) برای بخشهای حیاتی مانند سلامت و امور مالی، برای مقابله با این تهدیدات ارائه شده است.